


Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Атака затронула несколько московских офисов компании, а также сеть автозаправочных станций. Сотрудников просят отключить компьютеры, зафиксированы сбои в работе систем контроля и управления доступом в офисах, а клиенты АЗС не могут оплачивать топливо банковскими картами.

О происшествии сообщил телеграм-канал Baza. По информации источников канала, атака началась ещё утром.

«Сотрудники не смогли получить доступ к своим рабочим компьютерам: на экране появилось странное сообщение о неисправности, подозрительно напоминающее признаки взлома. Всем было рекомендовано не входить в рабочие аккаунты под своими логинами и паролями, чтобы избежать утечки данных», — говорится в сообщении Baza.

Также был ограничен доступ к общим базам данных с рабочих мест — как в центральном офисе, так и в региональных подразделениях. По словам источников, признаки атаки напоминают инцидент 2024 года, после которого восстановление заняло три дня.

Дополнительно, как сообщил телеграм-канал Shot, парализована работа московских офисов компании на Сретенском бульваре, Якиманке и Покровском бульваре. Сотрудники не могут попасть в здания по электронным пропускам, охране приходится проверять данные вручную.

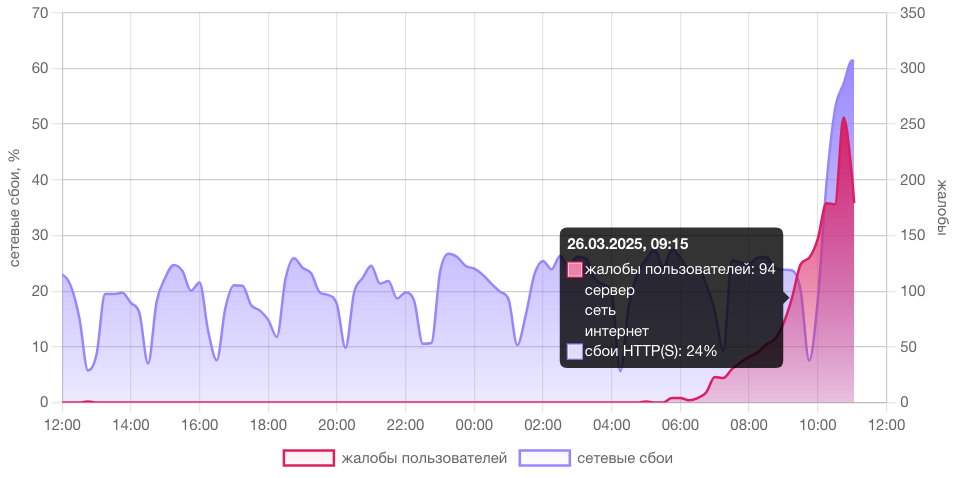
О проблемах с оплатой на АЗС сообщили и региональные СМИ. Так, «Волгоград Онлайн» зафиксировал массовые жалобы от водителей, которые не смогли оплатить топливо картами на АЗС «Лукойл» с 6:30 по местному времени.

«Редакция V1.RU направила запрос в «Лукойл — Югнефтепродукт» с просьбой прокомментировать ситуацию. На «горячей линии» компании сообщили, что официальной информации о сбоях нет и рекомендовали решать вопросы оплаты топлива непосредственно с оператором АЗС», — отмечает издание.

Сайт Downdetector также регистрирует серьёзные проблемы в работе онлайн-сервисов «Лукойла» с 6:30 по московскому времени. Пользователи жалуются на недоступность тендерной площадки компании и массовые сбои при оплате на АЗС. Больше всего обращений поступает из Свердловской области, ХМАО и Тверской области.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru