


Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники, практикующие схему Fake Date, придумали новую приманку. Выдавая себя за владельца салонов красоты, они дарят девушкам одноразовый доступ к премиум-услугам и получают контроль над смартфоном жертв, соблазнившихся предложением.

По данным F6, новые «подарки» в рамках Fake Date злоумышленники начали раздавать полторы недели назад. Выявлено более 190 пострадавших, у которых суммарно украли 2,7 млн рублей.

Действуя по новому сценарию, аферисты создают на сайте знакомств профиль респектабельного мужчины 30-35 лет, проживающего в одном из крупных городов России. В качестве аватарки обычно используется фото, позаимствованное из делового журнала.

При первом контакте вымышленный персонаж старается завоевать доверие потенциальной жертвы, выказывая дружелюбие, а затем предлагает перенести общение в Telegram. В ходе переписки выясняется, что собеседник владеет сетью салонов красоты и хочет сделать новой знакомой подарок — бесплатное посещение с обслуживанием по высшему классу.

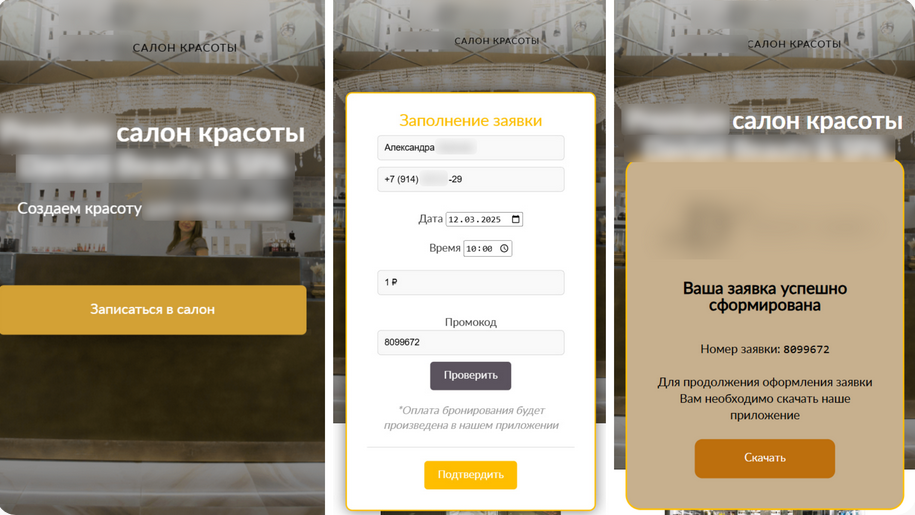
Если девушка соглашается принять подарок, ей высылают «персональный промокод» и ссылку на фейковый ресурс для записи — клон сайта одного из московских салона красоты.

После заполнения формы посетителю предлагают скачать на Android-устройство специализированное приложение, а на самом деле трояна, умеющего открывать удаленный доступ, перенаправлять на фишинговые страницы, перехватывать СМС и данные банковских карт и отсылать хозяевам информацию, введенную на смартфоне, облегчая кражу денег со счетов жертвы.


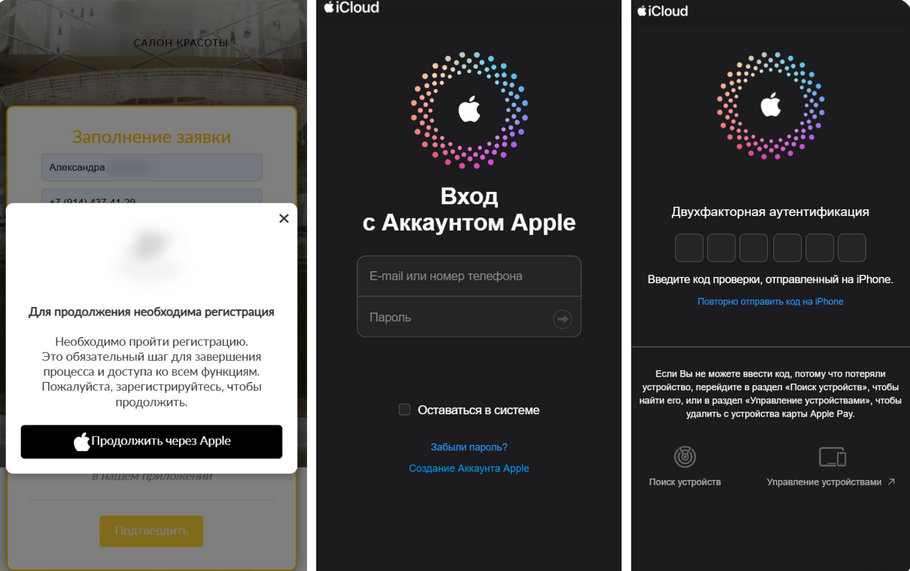
Владелицам iPhone для подтверждения заявки предлагают зарегистрироваться с использованием Apple ID. Введенные в фишинговые формы данные позволяют злоумышленникам захватить контроль над устройством.


В прошлом году в рамках схемы Fake Date мошенники предлагали девушкам бесплатные услуги профессионального фотографа.

«На смену обычным фишинговым сайтам приходят технически сложные многоступенчатые сценарии, работающие на любую аудиторию пользователей мобильных устройств, — отметил аналитик Евгений Егоров из команды Digital Risk Protection компании F6. — Такие варианты схем позволяют киберпреступникам получать большую прибыль при небольшом числе жертв».

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru