


В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

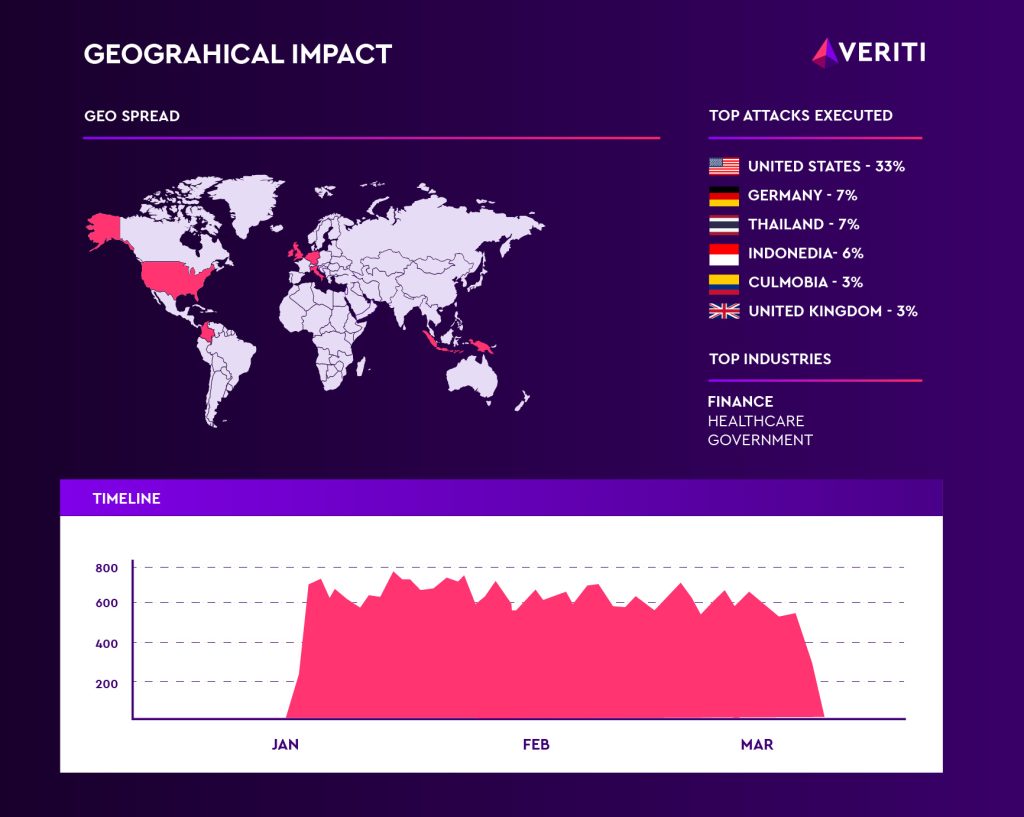
Исследователи из Veriti третий месяц фиксируют атаки на корпоративные сети с использованием SSRF-уязвимости, выявленной в инфраструктуре ChatGPT компании OpenAI. Временами число попыток эксплойта превышает 10 тыс. в неделю.

Больше прочих от атак страдают финансовые организации, полагающиеся на ИИ-сервисы и интеграцию соответствующих API. Успешный эксплойт грозит им утечками, несанкционированными транзакциями, штрафами регуляторов, потерей репутации и оттоком клиентуры.

Злоумышленники также уделяют большое внимание госсектору США.


Уязвимость подмены запросов на стороне сервера, о которой идет речь (CVE-2024-27564, 6,5 балла CVSS) позволяет внедрять вредоносные URL в пользовательский ввод. В итоге приложение начнет подавать несанкционированные запросы от имени юзера.

Эксплойт не требует аутентификации и, по данным Veriti, актуален для 35% проверенных организаций — из-за неадекватных настроек IPS, WAF, а также изначально допущенных ошибок в конфигурации межсетевых экранов.

Аналитики выявили полтора десятка IP-адресов с разной пропиской, принимающих участие в атаках. С одного из них было суммарно совершено 10 479 попыток эксплойта.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru