

Новые уязвимости в PHP грозят веб-приложениям DoS и утечкой данных

Новые уязвимости в PHP грозят веб-приложениям DoS и утечкой данных

Новые уязвимости в PHP грозят веб-приложениям DoS и утечкой данных

В PHP пропатчены пять уязвимостей, повышающих риск атаки на веб-приложения. Последствия эксплойта могут быть различными, от утечки конфиденциальной информации до отказа в обслуживании (DoS).

Все уязвимости связаны с функционированием встроенной обертки HTTP — дополнительного кода, расширяющего возможности работы с потоками.

Уязвимость CVE-2025-1861 возникла из-за сокращения заголовков перенаправления Location. Предельный размер буфера, выделяемого под значения местоположения, был задан как 1024 байт вместо 8000, рекомендованного по RFC 9110.

Из-за этого в URI могла выпасть критически важная информация. Более того, проблема грозила перенаправлением на другой ресурс, а возврат ошибки мог привести к DoS на удаленном сайте.

Причиной CVE-2025-1734 является некорректная обработка недопустимых заголовков. Отсутствие двоеточия либо знак пробела перед ним не маркировались как ошибка; в результате при парсинге массива в приложении возникала возможность request smuggling — вмешательства в обработку HTTP-запросов с целью получения доступа к конфиденциальным данным в обход защиты.

В появлении CVE-2025-1217 повинен парсер, который неправильно обрабатывал свернутые заголовки. Он воспринимал пробел в начале строки как разделитель, а не продолжение заголовка, что грозило ошибками в определении MIME-типа и некорректной интерпретацией ответа на запрос в приложении, в особенности после редиректа.

Из-за наличия проблемы CVE-2025-1219 потоки libxml возвращали неправильное значение в заголовке Content-Type в ответ на запрос ресурса-редиректора. При перенаправлении не происходила очистка списка сохраненных заголовков, и php_libxml_input_buffer_create_filename(), сканируя блок, могла ошибиться с выбором, что влекло некорректный парсинг документа и обход проверки подлинности.

Уязвимость CVE-2025-1736 возникла из-за ошибки в реализации функции check_has_header, которая не проверяла наличие управляющего символа \r в комбинации, сигнализирующей перенос строки (\r\n).

В тех случаях, когда в заголовке используется значение из пользовательского ввода, отсутствие \r могло, к примеру, воспрепятствовать отправке HTTP-заголовка Authorization. Подобная оплошность способна повлиять на результат и повлечь DoS либо другие неожиданные проблемы.

Патчи включены в состав выпусков PHP 8.1.32, 8.2.28, 8.3.19 и 8.4.5. Разработчикам настоятельно рекомендуется произвести обновление: уязвимости в PHP пользуются популярностью у злоумышленников.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
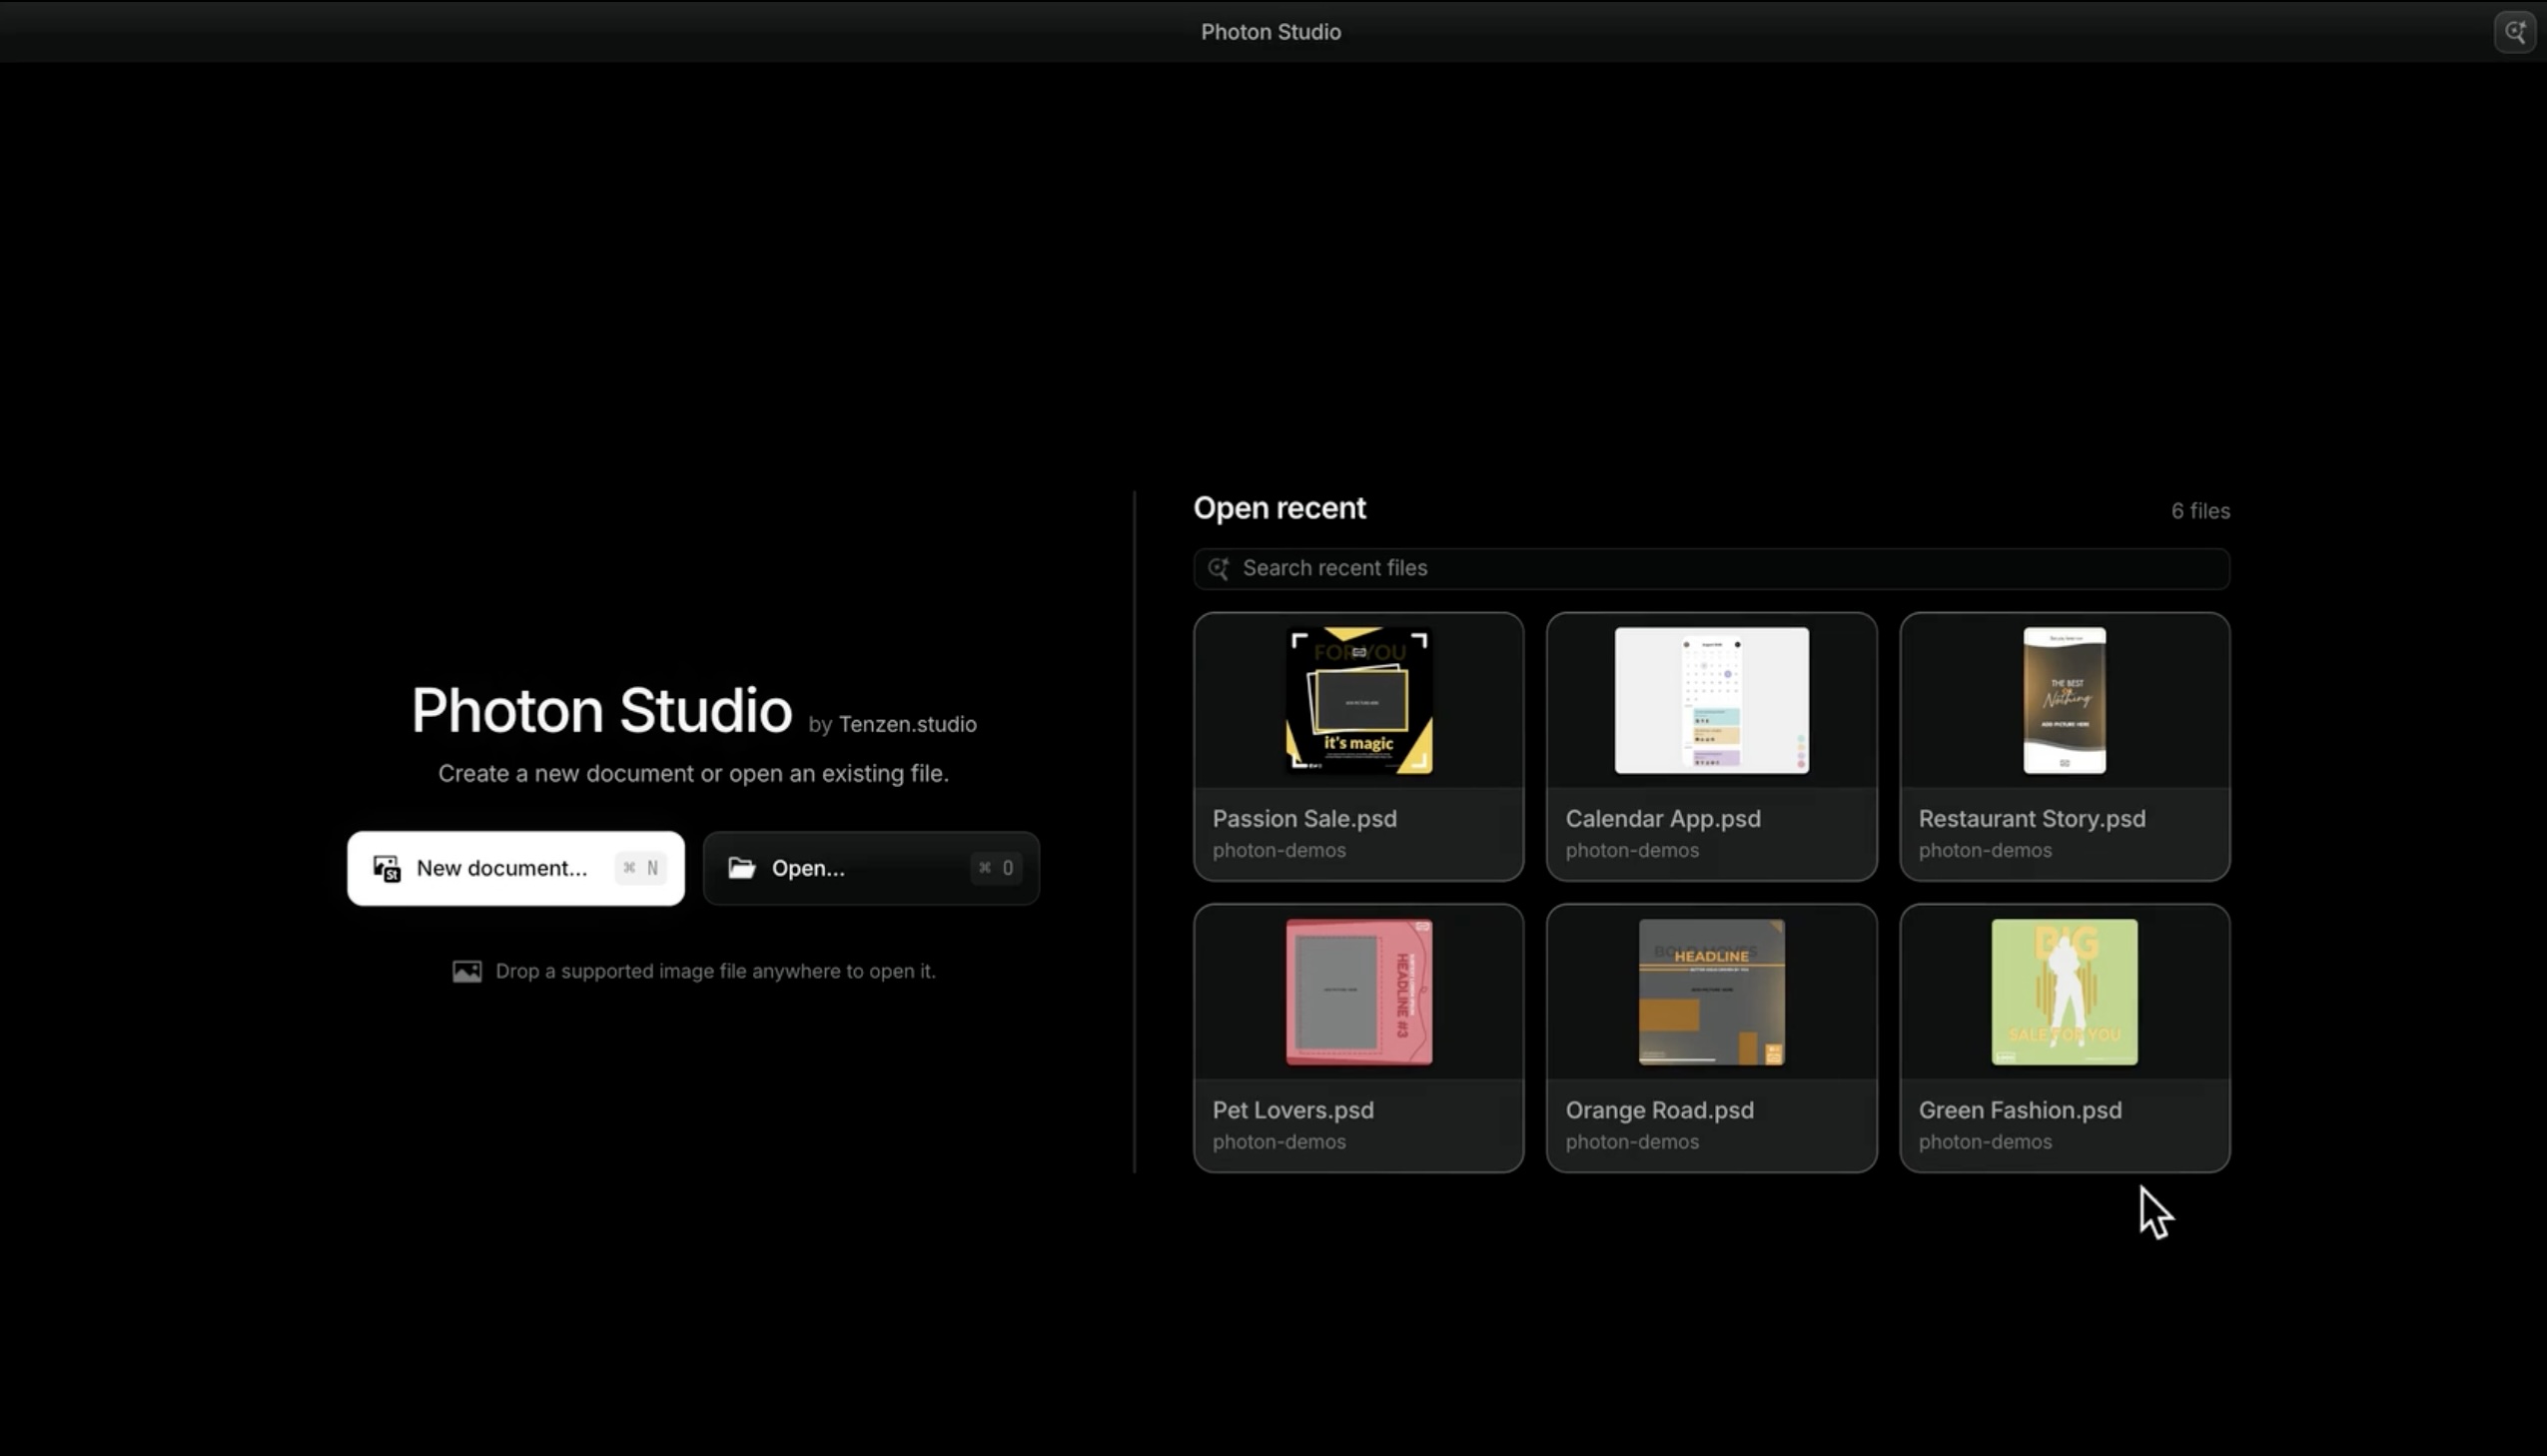

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
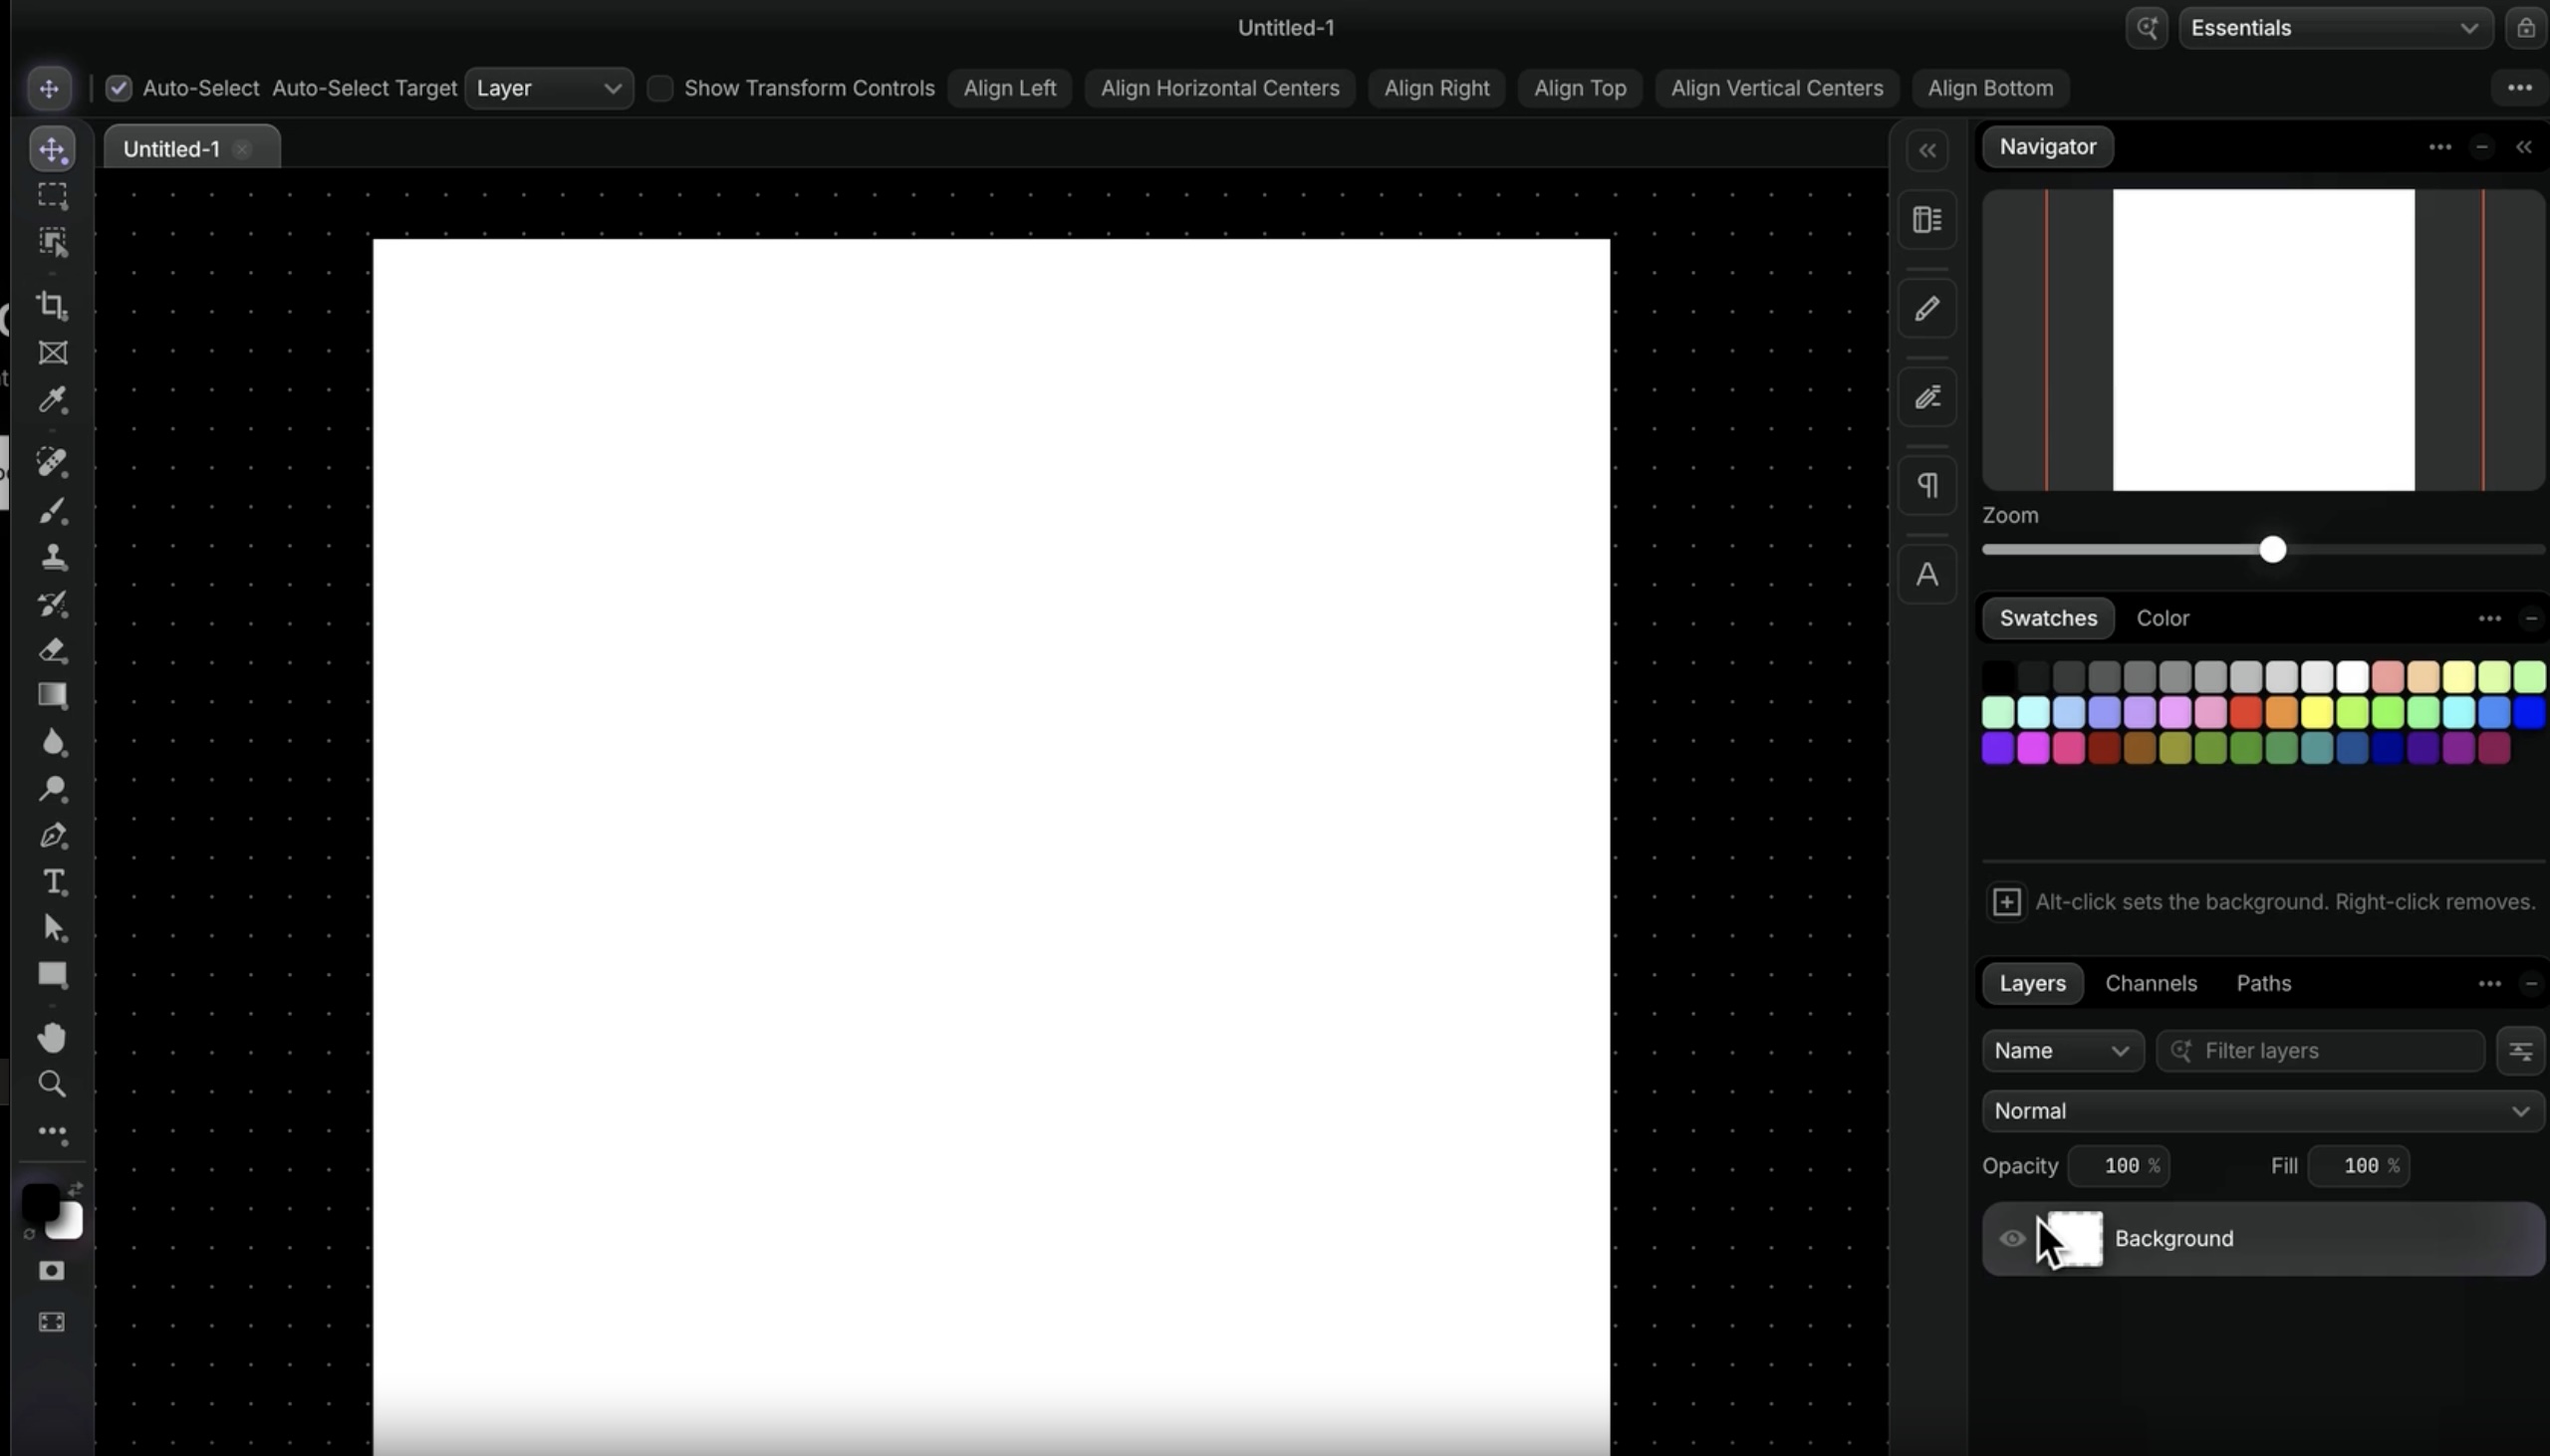

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
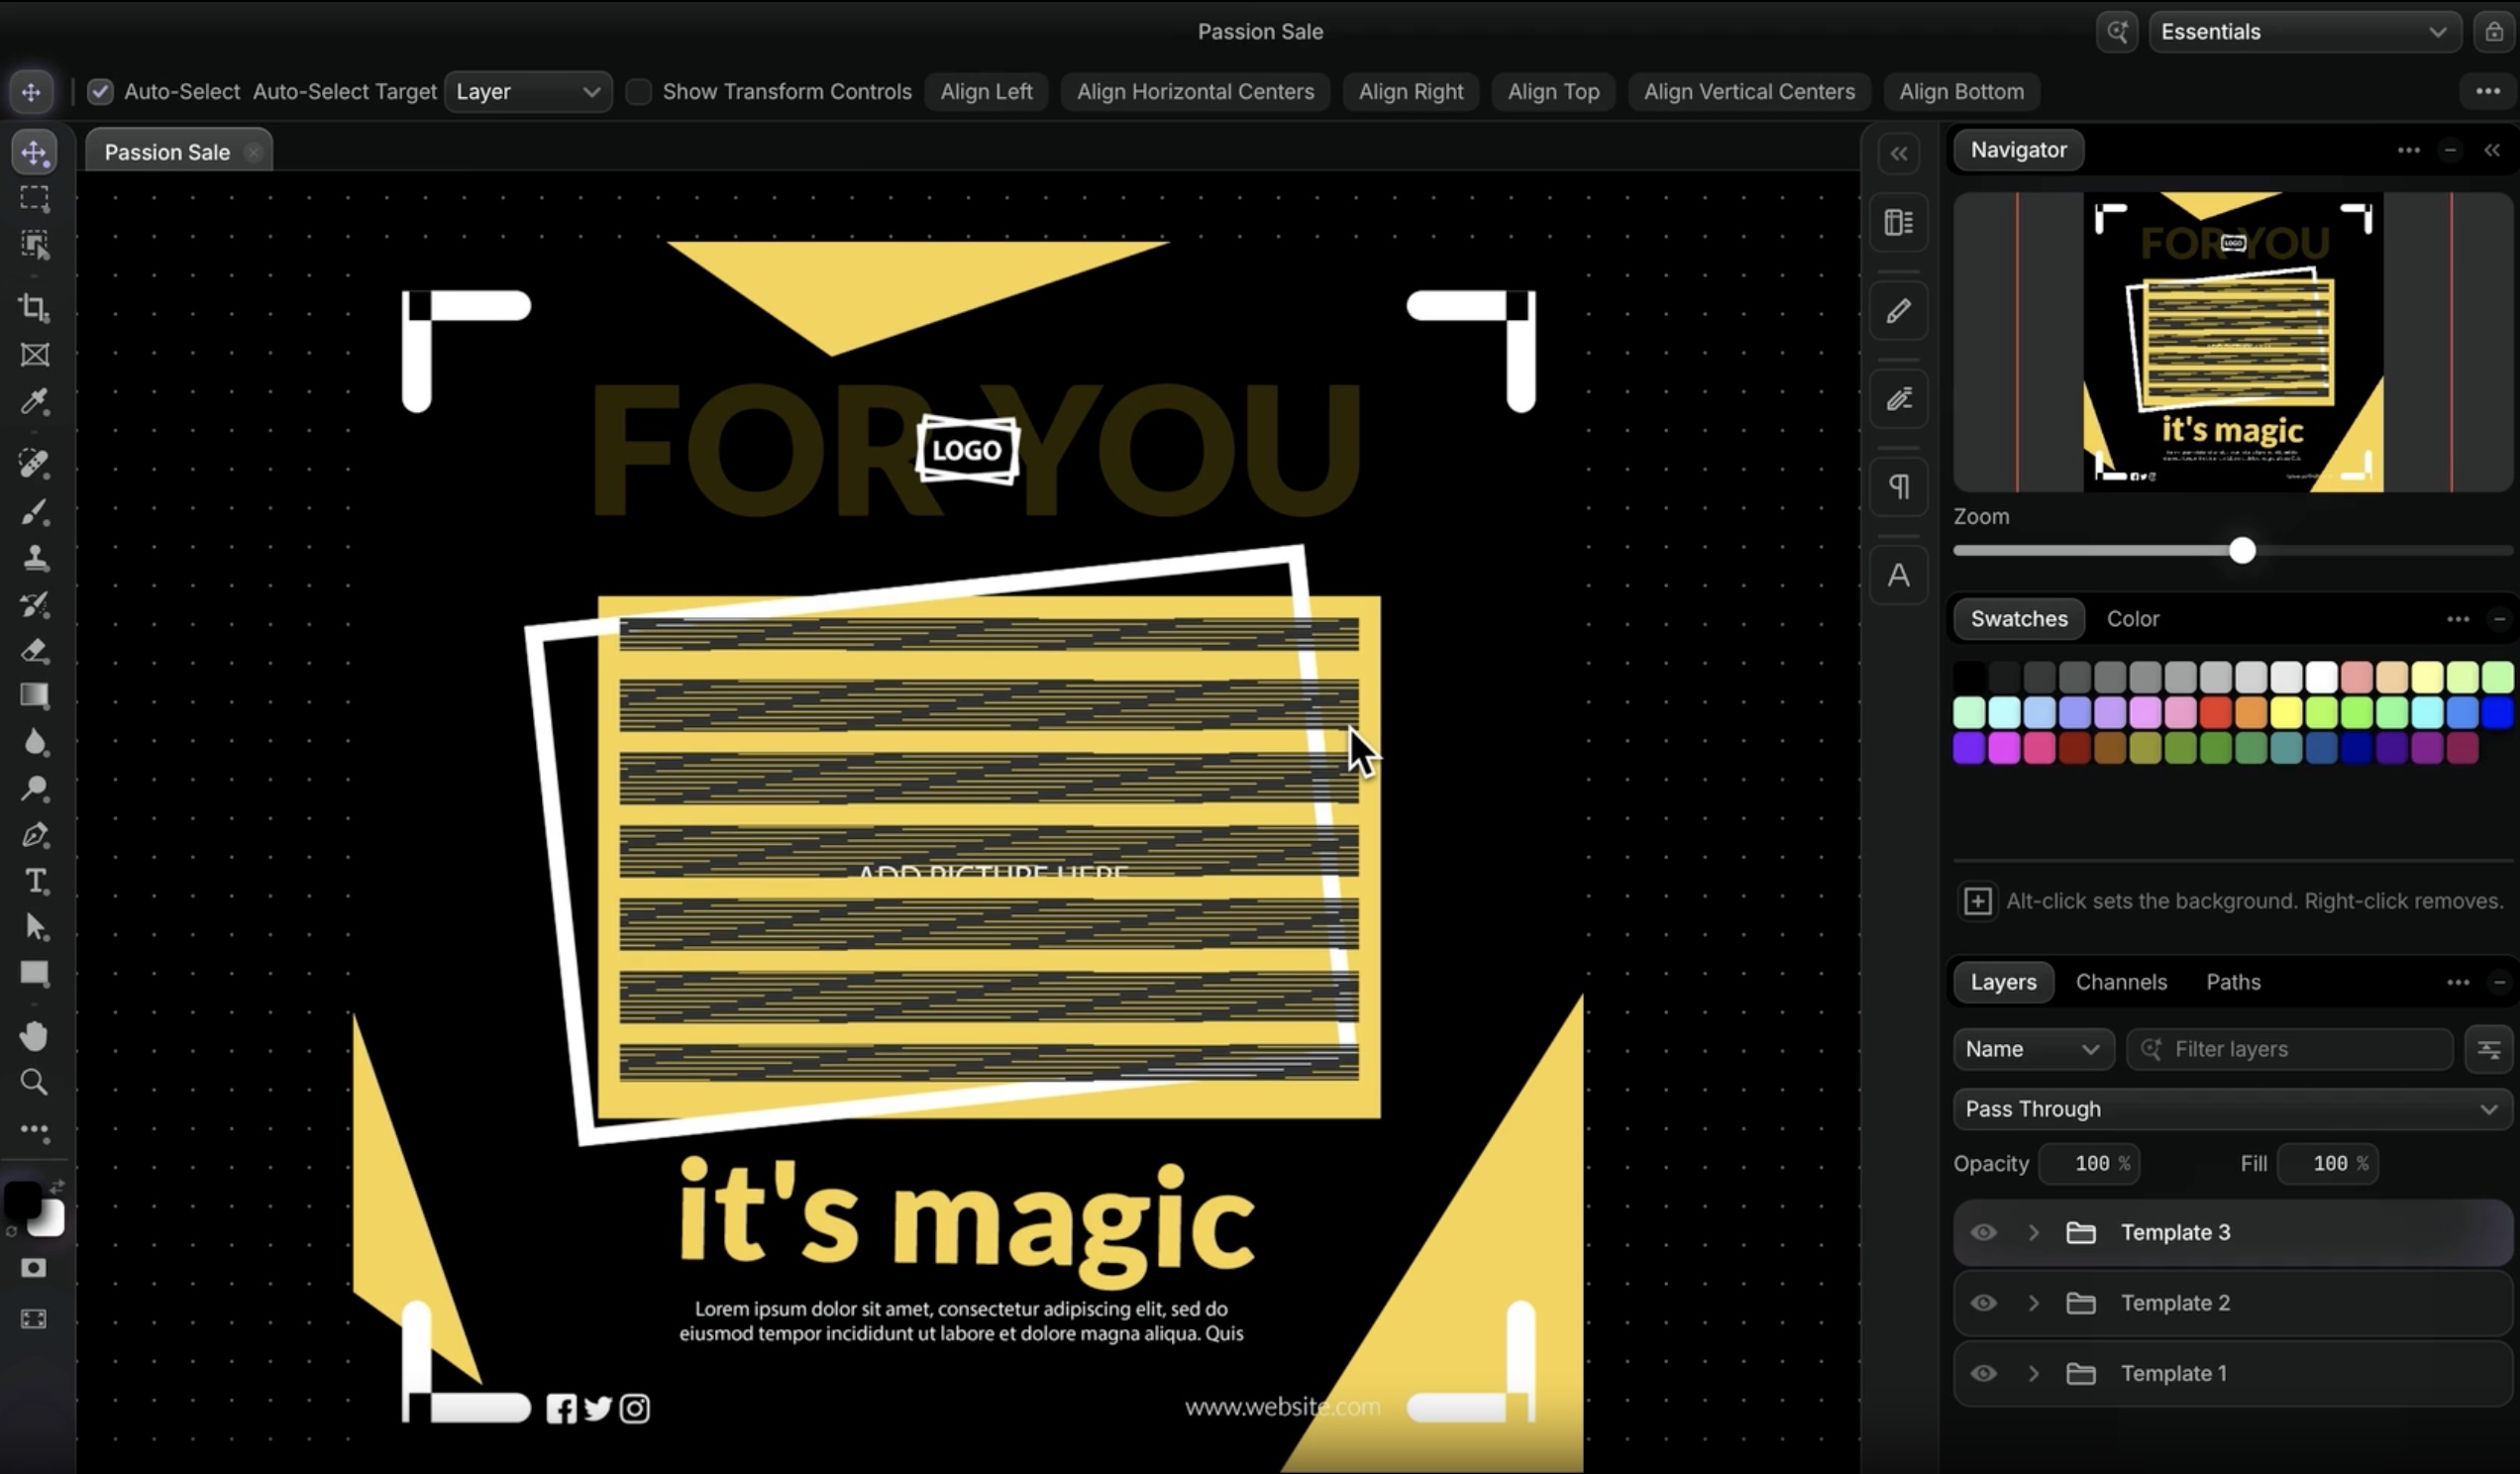

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru