


D-Link советует лечить опасную уязвимость в DIR-878 заменой роутера

D-Link советует лечить опасную уязвимость в DIR-878 заменой роутера

D-Link советует лечить опасную уязвимость в DIR-878 заменой роутера

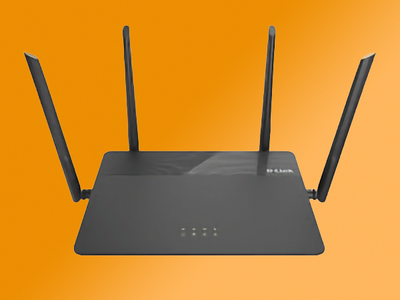
Эксперт Positive Technologies выявил уязвимость инъекции команд в ряде роутеров D-Link. Поскольку устройства больше не поддерживаются, производитель рекомендует пользователям перейти на более современное оборудование.

Согласно записи в реестре ФСТЭК России, проблема BDU:2024-06211 (8,4 балла CVSS) возникла из-за отсутствия нейтрализации спецэлементов в командах ОС. Эксплойт позволяет «оказать воздействие на конфиденциальность, целостность и доступность защищаемой информации».

«При успешной эксплуатации найденной уязвимости пользователь, авторизованный в веб-интерфейсе роутера, может полностью скомпрометировать устройство и получить доступ ко всему трафику, проходящему через него», — пояснил автор опасной находки Владимир Разов из команды PT SWARM.

В ходе исследования уязвимые сетевые устройства D-Link были обнаружены в США, Канаде, Швеции, Китае, Индонезии и на Тайване:

  • DIR-878
  • DIR-882
  • DIR-2640-US
  • DIR-1960-US
  • DIR-2660-US
  • DIR-3040-US
  • DIR-3060-US
  • DIR-867-US
  • DIR-882-US
  • DIR-882/RE
  • DIR-882-CA
  • DIR-882-US/RE

Снизить риск эксплойта, по мнению эксперта, поможет переход на ОС OpenWrt, а также замена учетных данных, используемых для доступа к роутеру через веб-интерфейс, но это лишь временная мера защиты.

В прошлом году специалисты PT выявили несколько уязвимостей в сетевых устройствах Zyxel. По данным ИБ-компании, эксплуатация уязвимостей — один из наиболее популярных методов атак на страны СНГ.

В помощь организациям разработчик недавно выпустил новый продукт — PT Dephaze. Инструмент позволяет автоматически проверять защищенность ИТ-инфраструктуры и выявлять уязвимости, как опубликованные, так и пока неизвестные.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru