



Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Никита Абрамов, один из экспертов Positive Technologies, обнаружил целых шесть уязвимостей в оборудовании тайваньской компании Zyxel. Пять брешей получили высокую степень риска, а вендор уже успел подготовить патчи.

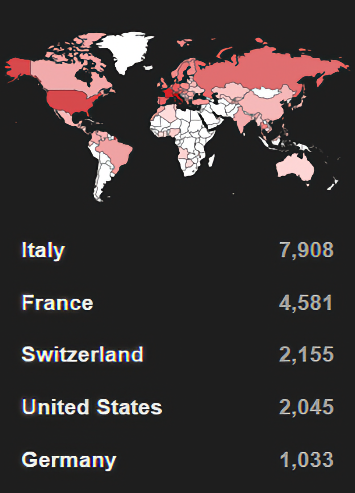
Описания уязвимостей и благодарность Никите Абрамову Zyxel опубликовала в одном из уведомлений. Как выяснили в Positive Technologies, баги могли затрагивать в районе 23 тыс. устройств.

Больше всего проблемных девайсов специалисты обнаружили в Италии (почти восемь тысяч), далее следует Франция (4,5 тысячи) и Чехия с США — более двух тысяч. России досталось лишь восьмое место — чуть более 680 устройств.


Никита Абрамов выделил две наиболее опасные дыры — CVE-2023-22913 и CVE-2023-22916. По шкале CVSS 3.1 им дали 8,1 балла. Как уточнил эксперт, с помощью этих брешей злоумышленник мог удалённо внедрить в код приложения системные команды и выполнить их на межсетевом экране.

Этот вектор позволял не только изменить часть конфигурационных данных и вызывать DoS, но и организовать ботнет.

Чуть менее опасные — 7,5 балла — уязвимости получили идентификаторы CVE-2023-22915 и CVE-2023-22917. Первая приводит к отказу в обслуживании файрвола, а вторая позволяет загрузить вредоносный файл.

Последняя опасная дыра — CVE-2023-22914 (7,2 балла). Она допускает выполнение неавторизованных команд операционной системы в одной из директорий для хранения временных файлов. Zyxel опубликовала рекомендации, которые помогут всем, кто хочет корректно установить патчи.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru