


Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Специалисты F6 обнаружили новую прогосударственную APT-группу, получившую имя Telemancon. Первые признаки её деятельности зафиксированы ещё в феврале 2023 года, однако детально изучить инфраструктуру и атаки группировки удалось лишь в феврале 2025 года.

Telemancon целенаправленно атакует российские промышленные предприятия, преимущественно компании из сферы машиностроения.

Для проведения атак группировка использует специально разработанный дроппер TMCDropper и бэкдор TMCShell. Название Telemancon составлено из трех уникальных признаков:

  1. «tele» обозначает использование сервиса telegra.ph для связи с командным сервером.
  2. «man» происходит от слова manufactory (производство), подчеркивая промышленную направленность атак.
  3. «con» указывает на сохранение полезной нагрузки в папке %userprofile%\Contacts.

Одна из атак была направлена на российского разработчика и производителя военной техники и транспортных средств.

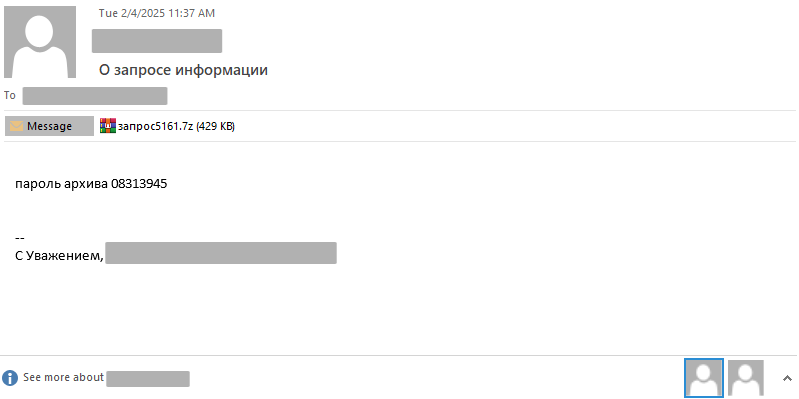
Сотруднику компании было направлено письмо с архивом «запрос5161.7z», содержащим вредоносный файл «20250203_5_161.scr». Данный файл представляет собой дроппер, написанный на языке C++, получивший название TMCDropper.


Основные функции TMCDropper включают проверку на запуск в отладочной среде или песочнице, извлечение и закрепление на устройстве бэкдора TMCShell, а также отображение документа-приманки в формате PDF для маскировки реальных намерений атаки.

В блоге F6 можно найти полный разбор кампании Telemancon.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru