


Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Специалисты K7 Labs раскрыли новую вредоносную кампанию, в рамках которой злоумышленники распространяют банковский троян для Android под видом популярного чатбота Deepseek AI. Вредонос назвали OctoV2.

Атака начинается с фишинговой ссылки, ведущей на поддельный сайт, внешне практически неотличимый от официального ресурса Deepseek AI.

Пользователям предлагается скачать приложение с названием «DeepSeek.apk». После установки вредоносная программа маскируется под оригинальное приложение, используя его иконку.

Зловред сначала просит пользователя разрешить установку приложений из неизвестных источников, после чего инсталлирует две отдельные вредоносные программы — «родительское» приложение com.hello.world и «дочернее» com.vgsupervision_kit29.

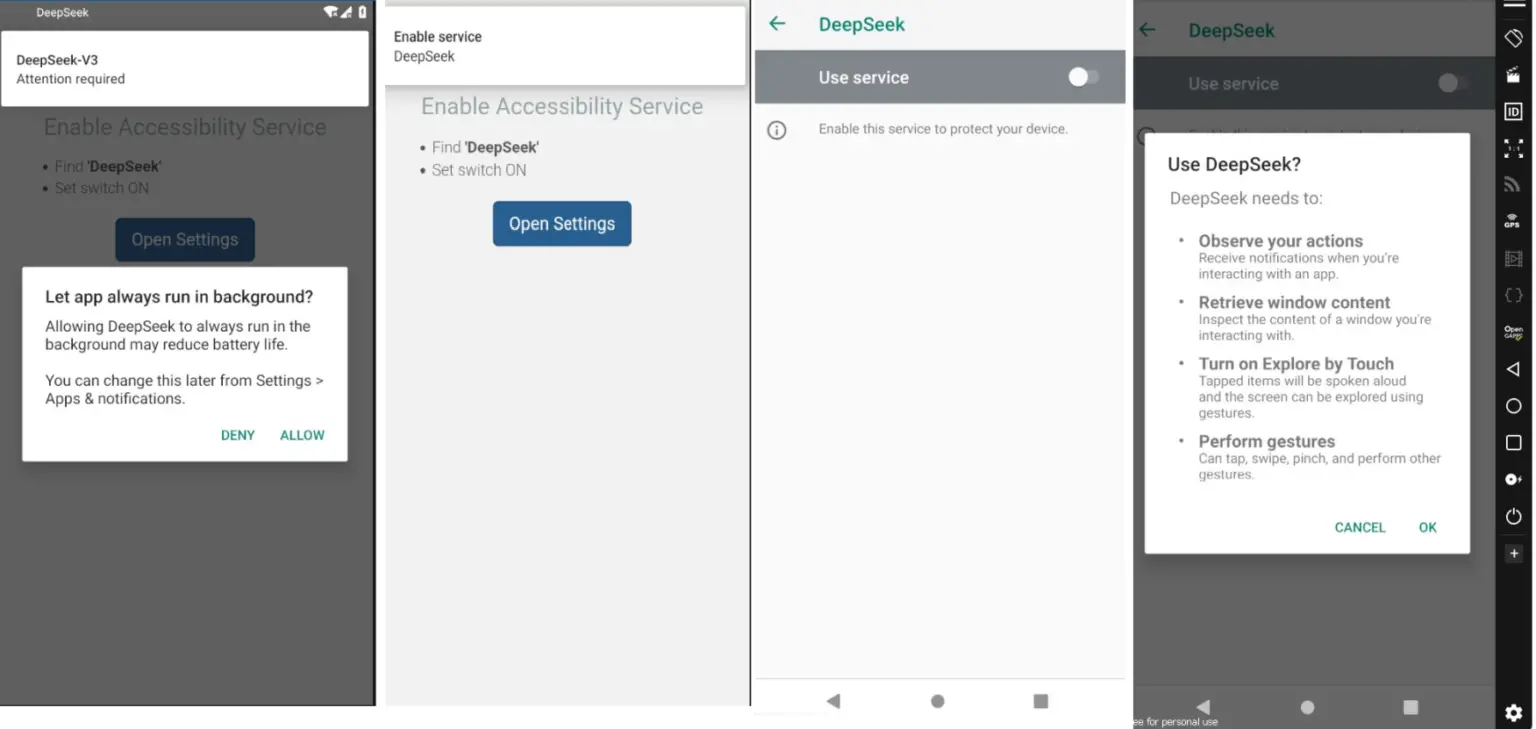
«Дочерний» софт активно запрашивает у жертвы доступ к специальным возможностям операционной системы Android (Accessibility Service).


Исследователи столкнулись со сложностями анализа «родительского» приложения из-за парольной защиты. Здесь наблюдается тенденция к росту числа подобных вредоносных APK-файлов с защитой от реверс-инжиниринга.

Тем не менее специалистам удалось определить, что «родительское» приложение проверяет наличие файла с расширением «.cat», после чего устанавливает дополнительный вредоносный пакет.

Кроме того, троян OctoV2 использует алгоритм генерации доменов (DGA), что позволяет постоянно менять имена серверов управления и обходить блокировки. Кроме того, троян передаёт на серверы злоумышленников информацию обо всех установленных на заражённом устройстве приложениях.

Напомним, ранее банковский Android-троян Octo выдавал себя за Google Chrome и NordVPN.

Специалисты рекомендуют быть особенно внимательными при скачивании приложений и избегать установки программ из неизвестных источников.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru