


Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Исследователь Йоханес Нугрохо выпустил бесплатный инструмент для расшифровки файлов, пострадавших от Linux-версии вымогателя Akira. Уникальность дешифратора заключается в использовании мощности графических процессоров (GPU) для восстановления ключей шифрования.

Изначально Нугрохо взялся за создание утилиты, чтобы помочь другу. Он предполагал, что задача займёт около недели, учитывая метод создания ключей шифрования в Akira.

Однако проект пришлось доводить до ума целых три недели, плюс он потребовал затрат на GPU-ресурсы в размере 1200 долларов США.

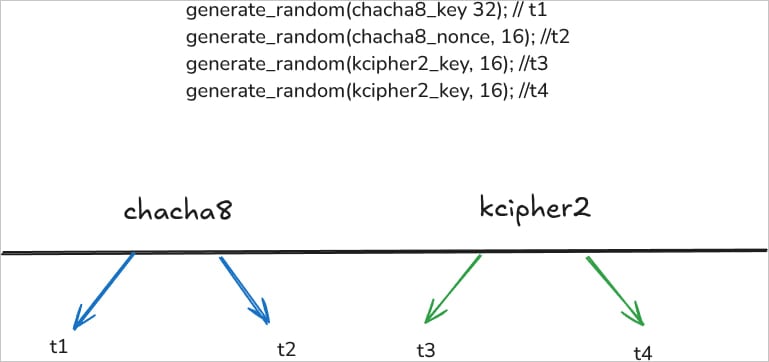
Особенность Akira заключается в использовании текущего времени с точностью до наносекунд в качестве сида для генерации уникальных ключей шифрования. Эти ключи дополнительно защищаются RSA-4096 и добавляются в конец каждого зашифрованного файла.


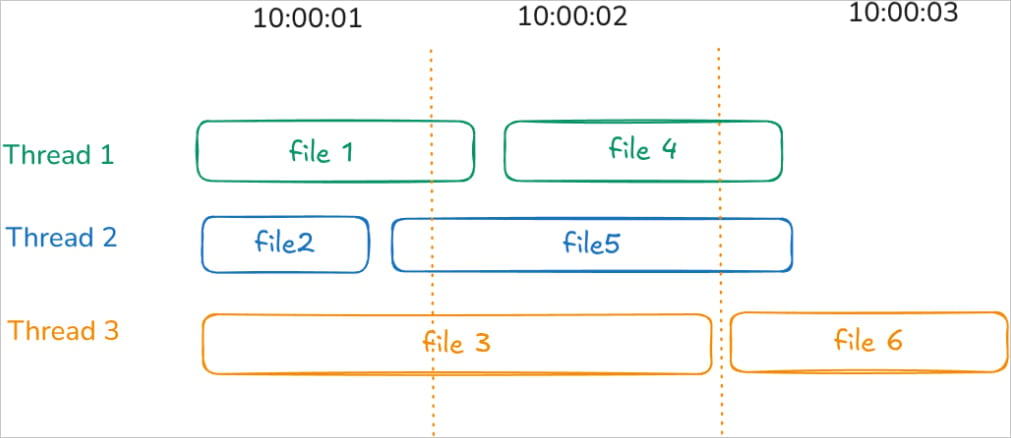
Поскольку вымогатель шифрует несколько файлов одновременно в многопоточном режиме, определить точную временную метку затруднительно. Изучив журналы событий и метаданные файлов, исследователь сузил диапазон поиска и применил мощные GPU-сервисы облачных платформ RunPod и Vast.ai.

Используя шестнадцать графических процессоров RTX 4090, ему удалось подобрать ключ примерно за 10 часов, хотя при большом объёме файлов процесс может занять несколько дней.


Дешифратор уже опубликован на GitHub с подробными инструкциями, однако автор напоминает пользователям о необходимости предварительного резервного копирования данных, поскольку неправильный ключ может привести к повреждению файлов.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru