


Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

С начала года «Лаборатория Касперского» фиксирует новые атаки DCRat по своей клиентской базе. Распространители Windows-трояна публикуют вредоносные ссылки на YouTube и выдают его за игровые боты, читы и кряки, пользующиеся спросом у геймеров.

Примечательно, что C2-серверы DCRat подняты в доменах с именами, производными от nyash, «няша». По всей видимости, авторы новой киберкампании — поклонники японской поп-культуры.

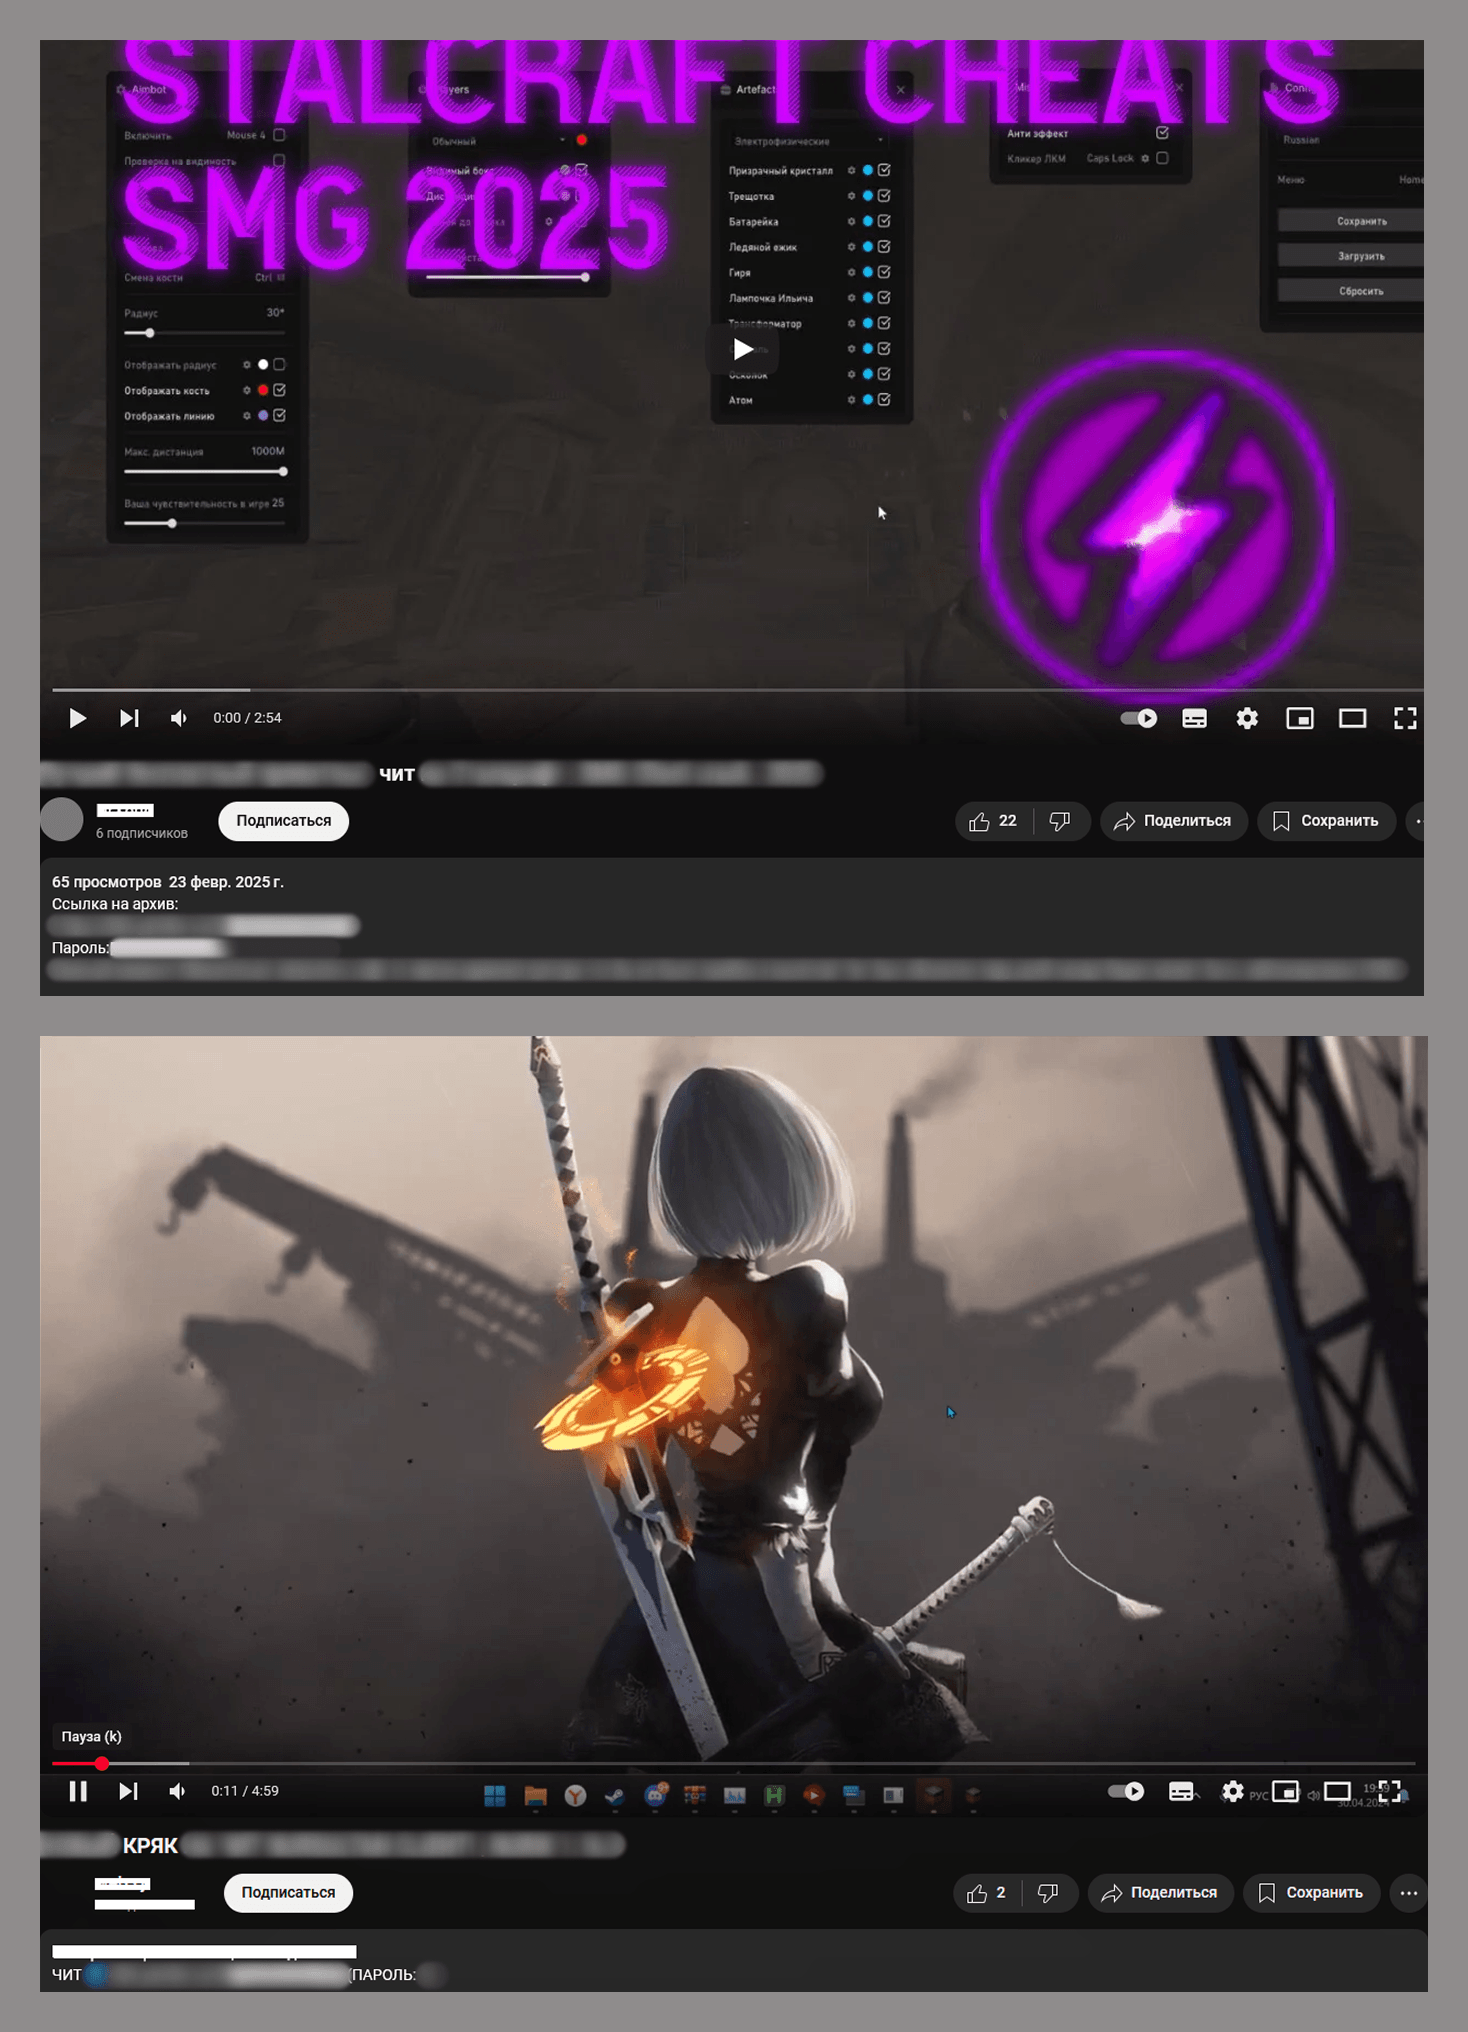
Видеоролики, продвигающие фейковый софт как способ получения доступа к играм или повышения рейтинга, выкладываются из-под взломанных либо специально созданных аккаунтов. В описаниях присутствует ссылка на сайт, где якобы можно скачать полезную прогу.

Анализ показал, что чаще всего по таким URL загружается запароленный RAR с легитимного файлообменника (в этом случае ключ тоже указан в описании видео). Вместо обещанного кряка или чита в архиве, заполненном мусорными папками и файлами, сокрыт образец DCRat.


Для размещения C2 операторы зловреда регистрируют домены (обычно в зоне RU), а затем плодят поддомены. Исследователи насчитали 57 регистраций в рамках текущей Rat-кампании; под пятью аккаунтами уже суммарно создано более 40 доменов третьего уровня.

«Интересно, что злоумышленники, которые обеспечивают поддержку DCRat и настройку инфраструктуры, использовали в рамках новой вредоносной кампании в качестве командных центров домены второго уровня со словами nyashka, nyashkoon, nyashtyan», — отметил эксперт Kaspersky Олег Купреев, комментируя результаты исследования.

Модульный бэкдор DCRat, он же DarkCrystal, известен ИБ-сообществу с 2018 года. Он умеет загружать дополнительные компоненты для расширения функциональности. За время наблюдений аналитикам удалось заполучить 34 плагина, в том числе модули для регистрации клавиатурного ввода, работы с веб-камерой, скачивания файлов и эксфильтрации паролей.

По данным телеметрии Kaspersky, с 1 января с атаками DCRat столкнулись более тысячи пользователей, в основном (80%) россияне. Зафиксированы также попытки заражения в Белоруссии, Казахстане и Китае.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru