


Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Специалисты фиксируют увеличение числа фишинговых атак на российские организации. Злоумышленники рассылают сообщения, выдавая себя за генеральных директоров или топ-менеджеров компаний, чтобы получить доступ к конфиденциальной информации и корпоративным данным.

Виктор Иевлев, руководитель отдела информационной безопасности компании ГК «Гарда», рассказал о распространённых схемах мошенничества и предложил базовые рекомендации по защите.

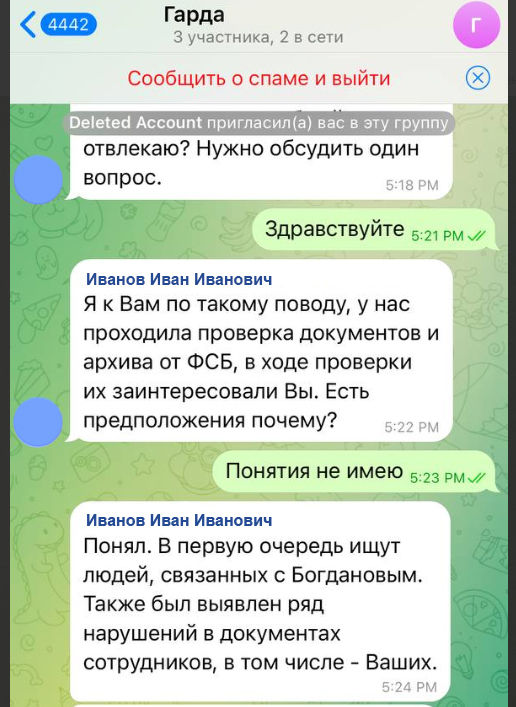
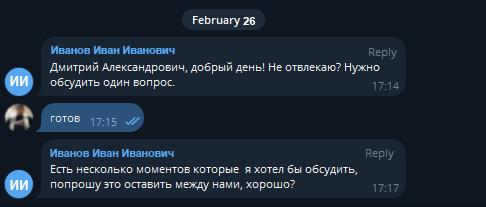
Чаще всего мошенники добавляют сотрудника в группу в мессенджере Telegram, используя название компании, в которой он работает. Однако подобные сообщения также могут поступать через другие мессенджеры или электронную почту.

Злоумышленники создают поддельные аккаунты с именем генерального директора компании и от его имени сообщают сотрудникам о проверке документов, предлагая открыть вложения, которые на самом деле являются вредоносными файлами.


В других случаях мошенники могут просить срочно перечислить деньги или предоставить доступ к внутренним корпоративным системам.


Рекомендуемые меры безопасности:

  1. Проверяйте, действительно ли сообщение поступило от заявленного отправителя. Внимательно изучите адрес электронной почты или аккаунт в мессенджере. Если сообщение вызывает сомнения, используйте альтернативный способ связи (другой мессенджер, корпоративная почта, телефон, СМС) для проверки личности отправителя. Если прямое обращение к генеральному директору недопустимо, свяжитесь со службой информационной безопасности компании или секретарём руководителя для подтверждения факта отправки сообщения.
  2. Не переходите по ссылкам и не открывайте вложения в подозрительных или неожиданных сообщениях. В случае сомнений попросите отправителя прислать официальное письмо на корпоративную почту.
  3. Подтверждайте любые срочные или неожиданные запросы по официальным каналам связи, таким как телефон или корпоративная почта.
  4. Сообщите о подозрительных сообщениях в службу поддержки Telegram (abuse@telegram.org) или отправьте жалобу через аккаунт @notoscam.
  5. Периодически проводите в компании тренинги по информационной безопасности, чтобы сотрудники своевременно распознавали фишинговые атаки и соблюдали правила цифровой безопасности.
Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru