


Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Исследователи указали на новый «полиморфный» вектор атаки, позволяющий вредоносным расширениям для Chrome выдавать себя за менеджеры паролей, криптовалютные кошельки и банковские приложения. Задача таких аддонов — перехватить конфиденциальные данные пользователя.

По словам специалистов SquareX Labs, которые выявили киберугрозу, тактика злоумышленников позволяет Chrome-расширению в режиме реального времени менять внешний вид и функциональность.

Что самое опасное — такой аддон может подстраиваться под уже установленные расширения на устройстве жертвы.

Атакующие первым делом загружают вредоносное расширение в Chrome Web Store, а затем, окопавшись в системе, аддон получает список уже имеющихся у пользователя приложений через API Chrome под названием «chrome.management».

Если доступ к API невозможен, злоумышленники используют альтернативный метод, загружая специальные ресурсы на посещаемых жертвой веб-страницах. Именно так вредонос узнаёт, какие популярные расширения установлены у пользователя.

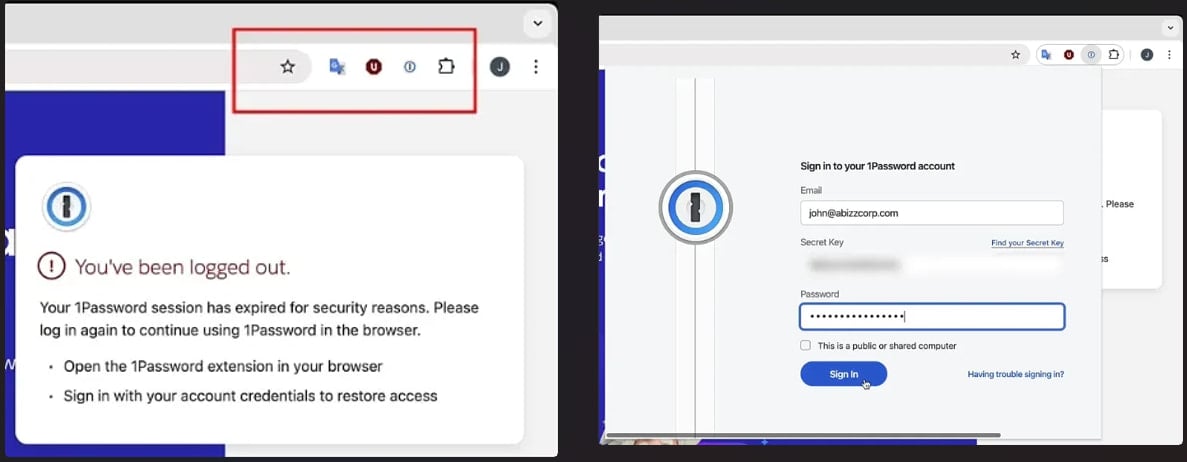
Далее злонамеренный аддон «превращается» в одно из легитимных расширений, полностью копируя его иконку и имя. Исследователи показали одну из вариаций атаки, в которой аддон-вредонос копировал менеджер паролей 1Password.

Пользователю выводилось сообщение о том, что «сессия истекла» и предлагалось заново ввести учётные данные. Последние, само собой, отправлялись злоумышленникам.


После кражи логина и пароля зловред возвращался к исходному виду и повторно включал оригинальное расширение, чтобы пользователь ничего не заподозрил.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru