


Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

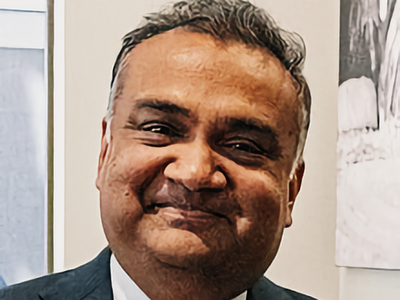
Используя ИИ, мошенники создали дипфейк гендиректора YouTube Нила Мохана (Neal Mohan), сообщающего об изменениях в монетизации видеоконтента, и пытаются с его помощью раздавать трояна для кражи учетных данных.

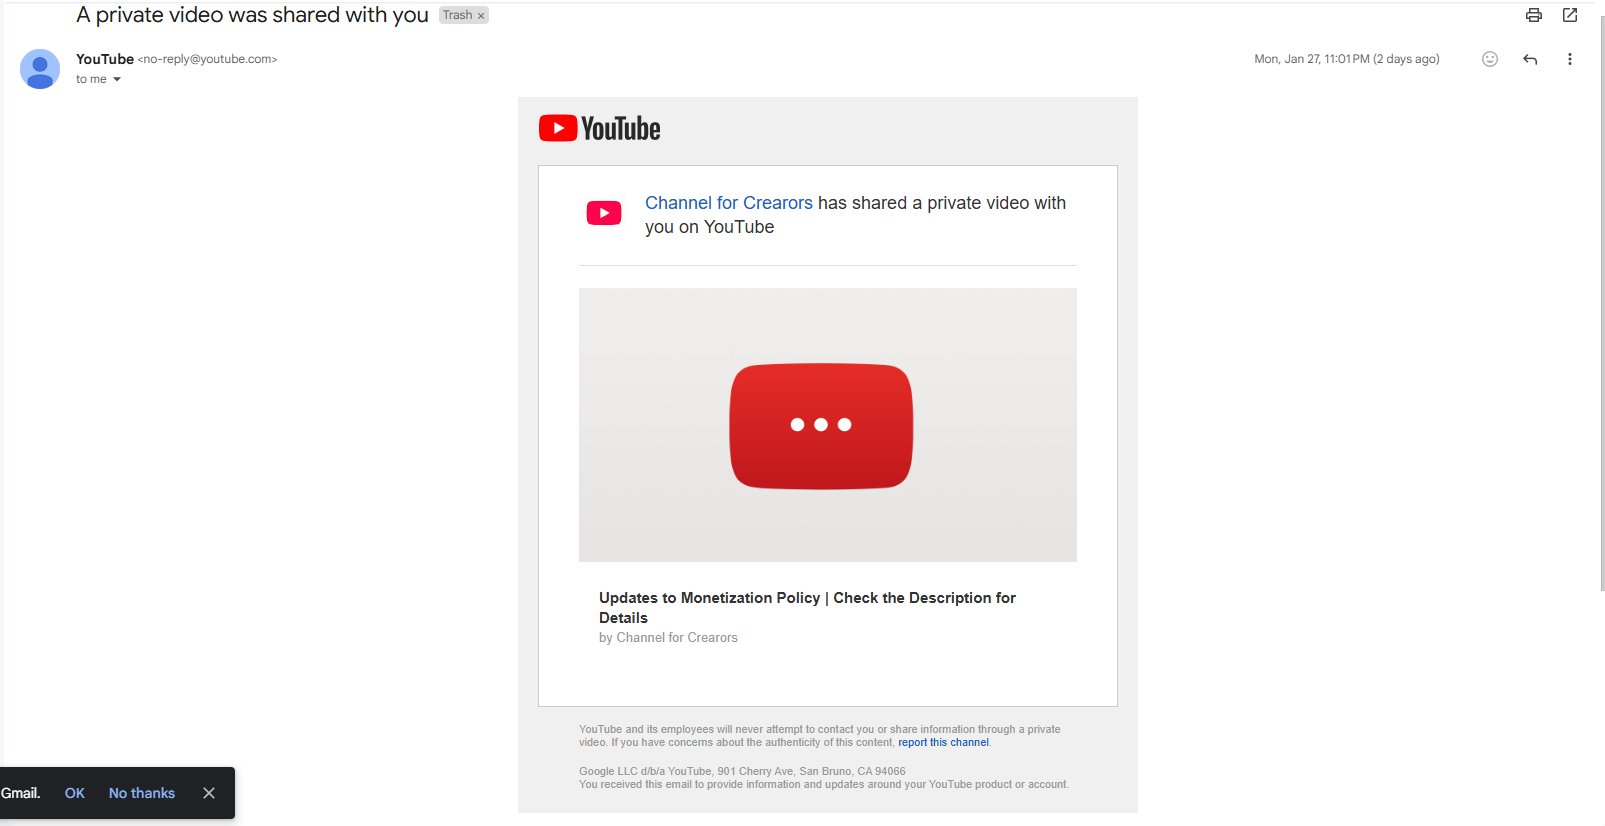
Фальшивку расшаривают как частное видео. Иногда с той же целью используется имейл; в этом случае сообщения распространяются от имени YouTube, в них вставляется ссылка на дипфейк.

В описании сфабрикованного ролика содержится ссылка на форму (на самом деле exe-файл), которую якобы нужно скопировать и заполнить, чтобы продолжать получать доход от просмотра публикуемого контента.


Команда YouTube опубликовала предупреждение о текущих атаках, напомнив, что сотрудники компании никогда не используют частные видео для контактов с пользователями видеохостинга и распространения важной для них информации.

Когда видео делятся в частном порядке от имени YouTube, это явный подлог и мошенничество, на которые можно пожаловаться с помощью соответствующей кнопки на странице. Содержащиеся в таких материалах ссылки потенциально опасны: они могут вести на фишинговый сайт или загружать зловредов.

К сожалению, с ростом доступности ИИ-инструментов у мошенников появилась возможность автоматизировать создание приманок, которые становятся все более убедительными. На YouTube такие фейки обычно рекламируют кряки лицензионных продуктов, а ссылки в описаниях чаще всего загружают троянов-стилеров.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru