


Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

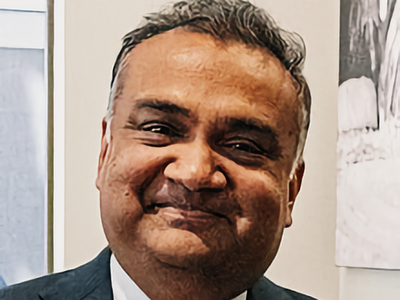
Используя ИИ, мошенники создали дипфейк гендиректора YouTube Нила Мохана (Neal Mohan), сообщающего об изменениях в монетизации видеоконтента, и пытаются с его помощью раздавать трояна для кражи учетных данных.

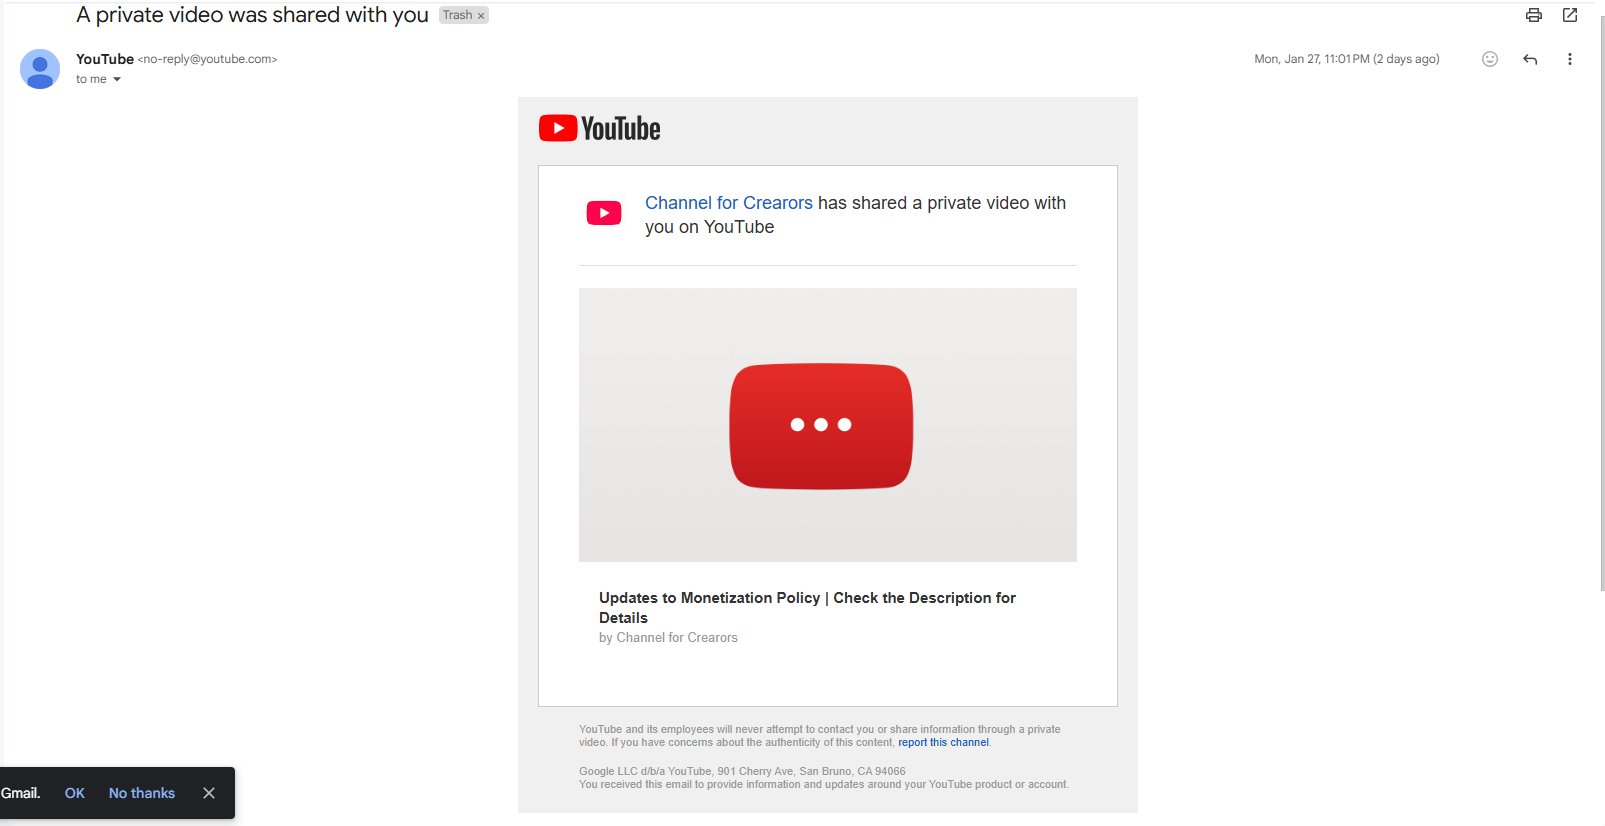
Фальшивку расшаривают как частное видео. Иногда с той же целью используется имейл; в этом случае сообщения распространяются от имени YouTube, в них вставляется ссылка на дипфейк.

В описании сфабрикованного ролика содержится ссылка на форму (на самом деле exe-файл), которую якобы нужно скопировать и заполнить, чтобы продолжать получать доход от просмотра публикуемого контента.


Команда YouTube опубликовала предупреждение о текущих атаках, напомнив, что сотрудники компании никогда не используют частные видео для контактов с пользователями видеохостинга и распространения важной для них информации.

Когда видео делятся в частном порядке от имени YouTube, это явный подлог и мошенничество, на которые можно пожаловаться с помощью соответствующей кнопки на странице. Содержащиеся в таких материалах ссылки потенциально опасны: они могут вести на фишинговый сайт или загружать зловредов.

К сожалению, с ростом доступности ИИ-инструментов у мошенников появилась возможность автоматизировать создание приманок, которые становятся все более убедительными. На YouTube такие фейки обычно рекламируют кряки лицензионных продуктов, а ссылки в описаниях чаще всего загружают троянов-стилеров.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru