


Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

С конца прошлого года на ботнет Vo1d, составленный из телеприставок под Android, раздают апдейт, который в числе прочего несет новый способ C2-связи. Численность вредоносной сети возросла: в QiAnXin фиксируют до 1,6 млн активных ботов в сутки.

Из других новшеств китайские эксперты отметили кастомный алгоритм расшифровки полезной нагрузки (ASR-XXTEA), усовершенствованный DGA и расширение операционных возможностей за счет использования дополнительного зловреда с модульной структурой.

Обнаружив в Сети ELF-файл с именем jddx и нулевым детектированием на VirusTotal, исследователи вначале принятии его за Bigpanzi, тоже нацеленного на Android TV. Их ввел в заблуждение схожий метод шифрования строк. Однако структура кода была иной; анализ показал, что это новая версия другого бота-миллионщика — Vo1d.

В поисках центра управления обновленный зловред теперь обращается к серверу-редиректору, используя вшитые данные, и тот отдает несколько адресов C2. Генератор доменных имен (DGA), который ранее использовался с этой целью, остался в резерве; алгоритм не изменился, но число зерен увеличилось до 32-х (прежде было 4).

В зависимости от семпла созданный по DGA список доменов может включать 21 тыс. либо 48 тыс. позиций. Исследователи зарегистрировали 258 таких имен и получили возможность заглянуть за кулисы Vo1d; как оказалось, C2-коммуникации теперь шифруются по RSA, и отдавать команды ботам, подменив сервер, невозможно.

В начале января была с успехом перехвачена и расшифрована команда на загрузку нового компонента с именем DexLoader. Он приводит с собой Android-зловреда (в QiAnXin нарекли его Mzmess), состоящего из трех компонентов:

  • entry загружает sdk;
  • sdk загружает плагины и обновляет свой код;
  • plugin обеспечивает проксирование трафика, накручивает просмотры рекламы или видео (клик-фрод) и т. п.

Наблюдатели в среднем фиксируют 800 тыс. активных ботов в сутки, однако время от времени их число резко возрастает. Так, неделю назад показатель превысил отметку в 1,1 млн, а в середине января взлетал до 1,6 миллиона. Эксперты полагают, что Vo1d разделили на части и сдают в аренду.

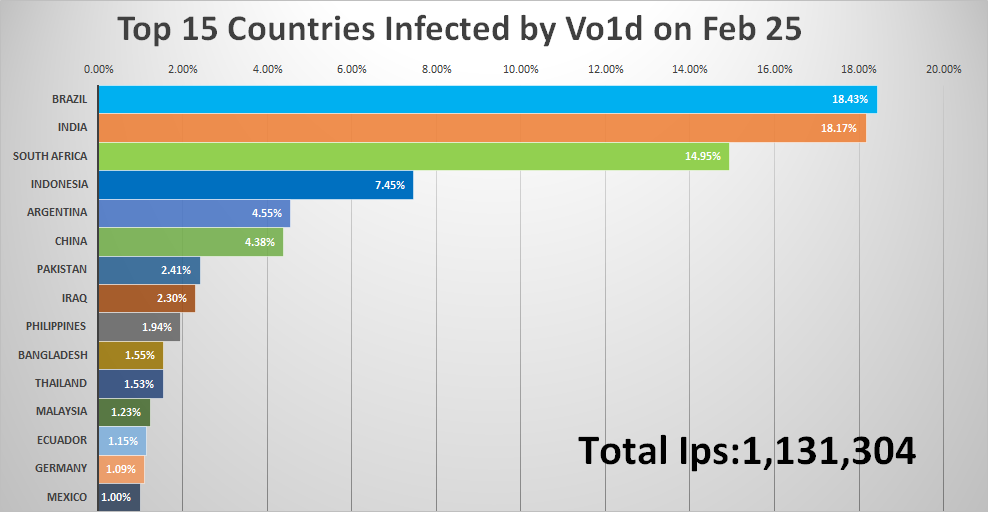
Заражения выявлены в 226 странах и регионах, с наибольшей концентрацией в Бразилии, Индии и ЮАР. Каким образом вредоноса внедряют в телеприставки, пока неизвестно.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru