


Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

С конца прошлого года на ботнет Vo1d, составленный из телеприставок под Android, раздают апдейт, который в числе прочего несет новый способ C2-связи. Численность вредоносной сети возросла: в QiAnXin фиксируют до 1,6 млн активных ботов в сутки.

Из других новшеств китайские эксперты отметили кастомный алгоритм расшифровки полезной нагрузки (ASR-XXTEA), усовершенствованный DGA и расширение операционных возможностей за счет использования дополнительного зловреда с модульной структурой.

Обнаружив в Сети ELF-файл с именем jddx и нулевым детектированием на VirusTotal, исследователи вначале принятии его за Bigpanzi, тоже нацеленного на Android TV. Их ввел в заблуждение схожий метод шифрования строк. Однако структура кода была иной; анализ показал, что это новая версия другого бота-миллионщика — Vo1d.

В поисках центра управления обновленный зловред теперь обращается к серверу-редиректору, используя вшитые данные, и тот отдает несколько адресов C2. Генератор доменных имен (DGA), который ранее использовался с этой целью, остался в резерве; алгоритм не изменился, но число зерен увеличилось до 32-х (прежде было 4).

В зависимости от семпла созданный по DGA список доменов может включать 21 тыс. либо 48 тыс. позиций. Исследователи зарегистрировали 258 таких имен и получили возможность заглянуть за кулисы Vo1d; как оказалось, C2-коммуникации теперь шифруются по RSA, и отдавать команды ботам, подменив сервер, невозможно.

В начале января была с успехом перехвачена и расшифрована команда на загрузку нового компонента с именем DexLoader. Он приводит с собой Android-зловреда (в QiAnXin нарекли его Mzmess), состоящего из трех компонентов:

  • entry загружает sdk;
  • sdk загружает плагины и обновляет свой код;
  • plugin обеспечивает проксирование трафика, накручивает просмотры рекламы или видео (клик-фрод) и т. п.

Наблюдатели в среднем фиксируют 800 тыс. активных ботов в сутки, однако время от времени их число резко возрастает. Так, неделю назад показатель превысил отметку в 1,1 млн, а в середине января взлетал до 1,6 миллиона. Эксперты полагают, что Vo1d разделили на части и сдают в аренду.

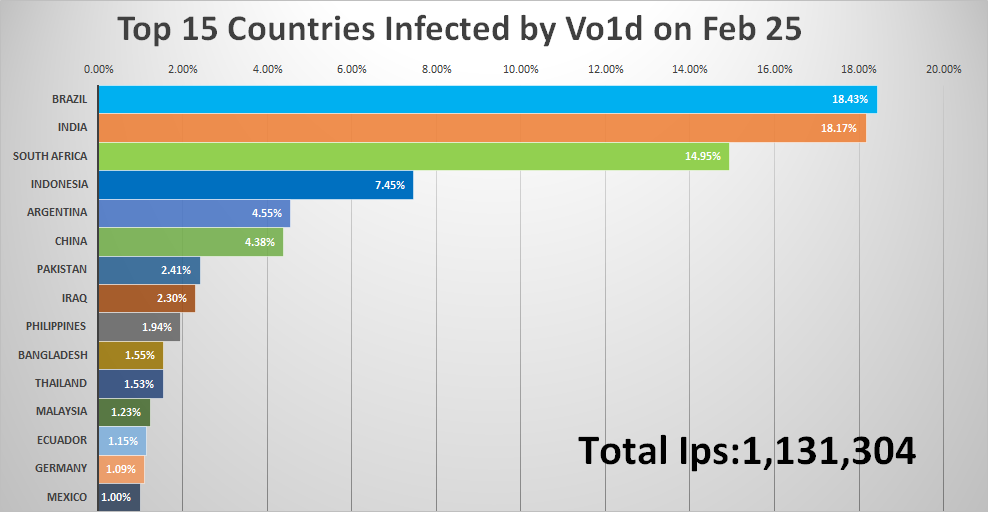
Заражения выявлены в 226 странах и регионах, с наибольшей концентрацией в Бразилии, Индии и ЮАР. Каким образом вредоноса внедряют в телеприставки, пока неизвестно.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru