


У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

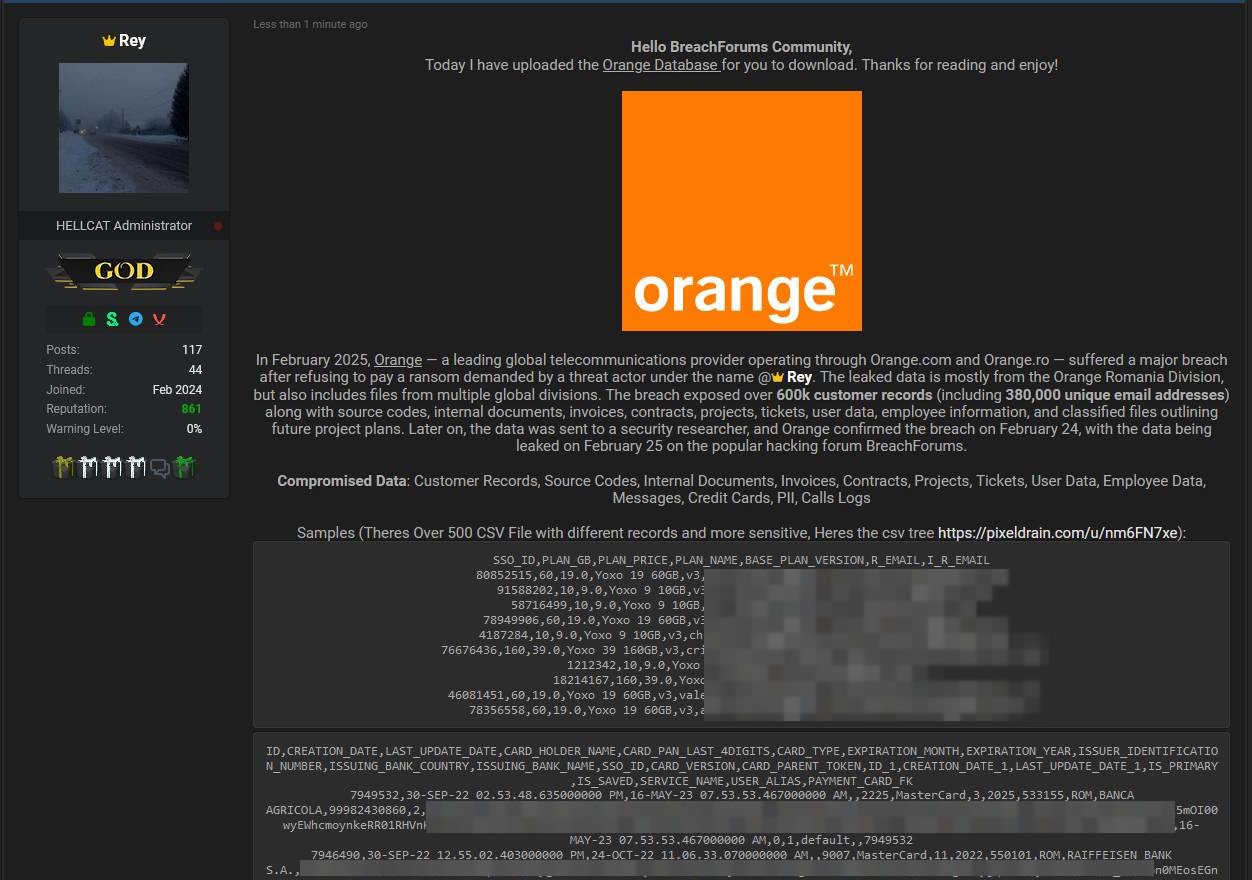
На хакерском форуме появилось сообщение о краже внутренних данных у Orange Group. Французский поставщик телеком-услуг подтвердил факт взлома и пытается оценить ущерб и минимизировать последствия.

По словам автора поста на BreachForums, ему удалось украсть тысячи документов, в том числе более 600 тыс. записей о клиентах румынского филиала компании, персональные данные сотрудников, информацию о контрактах и проектах, а также исходные коды.


В ходе приватной беседы взломщик поведал BleepingComputer, что он является участником кибергруппы, стоящей за шифровальщиком HellCat, однако атака на Orange с этими операциями не связана.

Для проникновения в системы жертвы использовались скомпрометированные учетные данные, а также уязвимости в Jira и внутренних порталах компании. Злоумышленники более месяца сохраняли доступ и сумели выкачать около 12 тыс. файлов общим объемом почти 6,5 Гбайт.

После кражи в системах оставляли записку с требованием выкупа, однако Orange упорно ее игнорировала, и тогда злоумышленники решили обнародовать успешную атаку.

В подтверждение своих слов собеседник передал экспертам образцы похищенных данных. Проверка показала, что записи содержат имейл персонала, партнеров и подрядчиков Orange Romania, а также неполные данные платежных карт.

Некоторые сведения устарели: сотрудники давно уволились, срок действия банковских карт истек. В ответ на запрос BleepingComputer о комментарии представитель Orange Group заявил:

«Orange может подтвердить, что целью атаки являлась ее деятельность в Румынии. Меры были приняты незамедлительно, операции клиентов не пострадали. Как выяснилось, утечка произошла из некритичного приложения, используемого для обработки документации».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru