

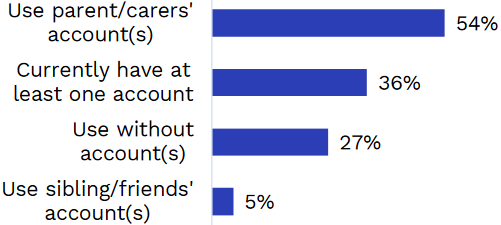

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

Проведенный в Австралии опрос показал, что 84% детей от 8 до 12 лет посещают YouTube, TikTok, Snapchat, несмотря на возрастные ограничения. Более трети пользуются своим аккаунтом, у 10% его заблокировали.

В конце этого года в Австралии вступит в силу запрет на создание аккаунтов в соцсетях лицами младше 16 лет. Чтобы оценить ситуацию, Комитет по электронной безопасности (eSafety Commission) провел опрос несовершеннолетних; в нем приняли участие 1504 жителя страны в возрасте от 8 до 15 лет (1049 — до 12-ти включительно).

Как оказалось, 95% респондентов используют (PDF) как минимум один из указанных в анкете сервисов: TikTok, Twitch, YouTube, Discord, Snapchat, Reddit, Facebook или Instagram (два последних признаны в России экстремистскими и запрещены).

В числе прочих в прошлом году эти платформы посещали 84% опрошенных младше 13 лет (чаще всего YouTube. TikTok и Snapchat), и больше половины из них заходят на такие сайты из-под учетной записи родителя либо опекуна. Обзавестись собственным аккаунтом детям обычно помогают родители, а особо одаренным он и вовсе не нужен.


Многие соцсети ввели возрастной ценз на доступ (13+), и при создании аккаунта почти все поименованные (кроме Reddit) просят указать дату рождения. Однако ее достоверность никак не проверяется, и дети с легкостью обходят это препятствие, солгав.

На YouTube, правда, предусмотрена легальная альтернатива для тех, кому еще нет 13-ти: посещения под присмотром родителей (запрет и ограничения по контенту снимаются через приложение Family Link).

Вместе с тем некоторые сервисы располагают средствами проактивного выявления возраста юзеров:

  • технологии анализа языка (TikTok, Twitch, Snapchat);
  • классификация каналов (YouTube);
  • ИИ и верификация по лицу (TikTok);
  • анализ голоса, поведения, трафика (Twitch).

В случае обнаружения нарушителя правил доступа Twitch, Snapchat, Reddit и Discord немедленно его банят (согласно результатам опроса, с этим столкнулись 10% малолетних владельцев аккаунтов), а TikTok для верности подключает команду аналитиков.

В Facebook и Instagram процесс фильтрации по возрастному признаку более сложен. При вводе в форму даты рождения, говорящей о нежном возрасте, посетителю выводится сообщение об ошибке.

Если тот упорствует, попытки создания аккаунта откладываются на 12 часов. Дополнительно для оценки возраста юзера могут использоваться инструменты идентификации Yoti или помощь специалиста-аналитика.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru