


Google Chrome для Android будет сканировать загружаемые APK-файлы

Google Chrome для Android будет сканировать загружаемые APK-файлы

Google Chrome для Android будет сканировать загружаемые APK-файлы

Google готовит в версии Chrome для Android интересное нововведение: браузер будет сканировать загружаемые APK-файлы, что поможет уберечь пользователя от скачивания вредоносных или потенциально опасных приложений.

Новая функциональность Google Chrome будет опираться на механизм Play Protect. Кстати, последний теперь будет автоматически отзывать опасные разрешения у Android-приложений.

Таким образом, при сторонней загрузке APK браузер будет проводить базовое сканирование, по результатам которого Chrome либо пропустит файл, либо выдаст предупреждение о потенциальной опасности.

Как отмечает издание MSPowerUser, в настоящее время Google тестирует встроенный в Chrome сканер. Соответствующая функциональность доступна в предварительной версии Canary.


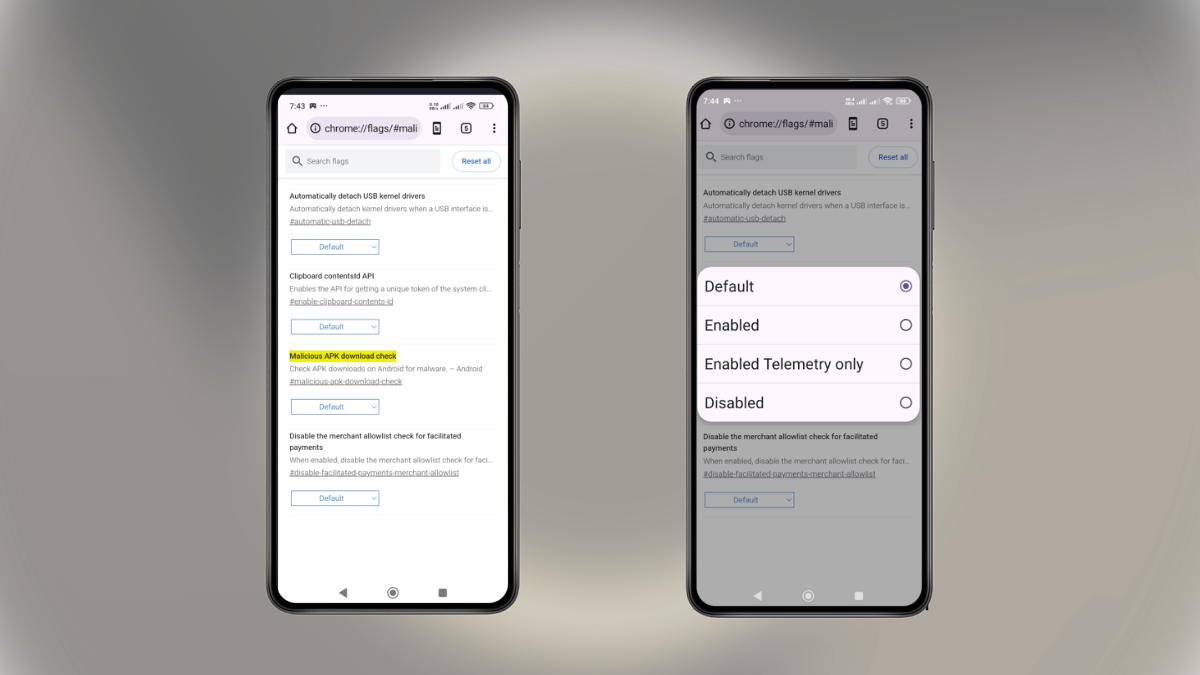
На скриншоте видно, что опция получила имя «Malicious APK download check». Её можно оставить в состоянии «по умолчанию», принудительно включить, включить в режиме «только телеметрия» и отключить.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru