


Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Разработчики популярного архиватора WinRAR выпустили версию под номером 7.10. Интересным нововведением стала возможность тонкой настройки флагов Mark-of-the-Web в Windows при распаковке архивов. Разработчики также добавили тёмный режим.

В WinRAR 7.10 не обошли вниманием и производительность архиватора: софт теперь располагает более объёмными страницами памяти.

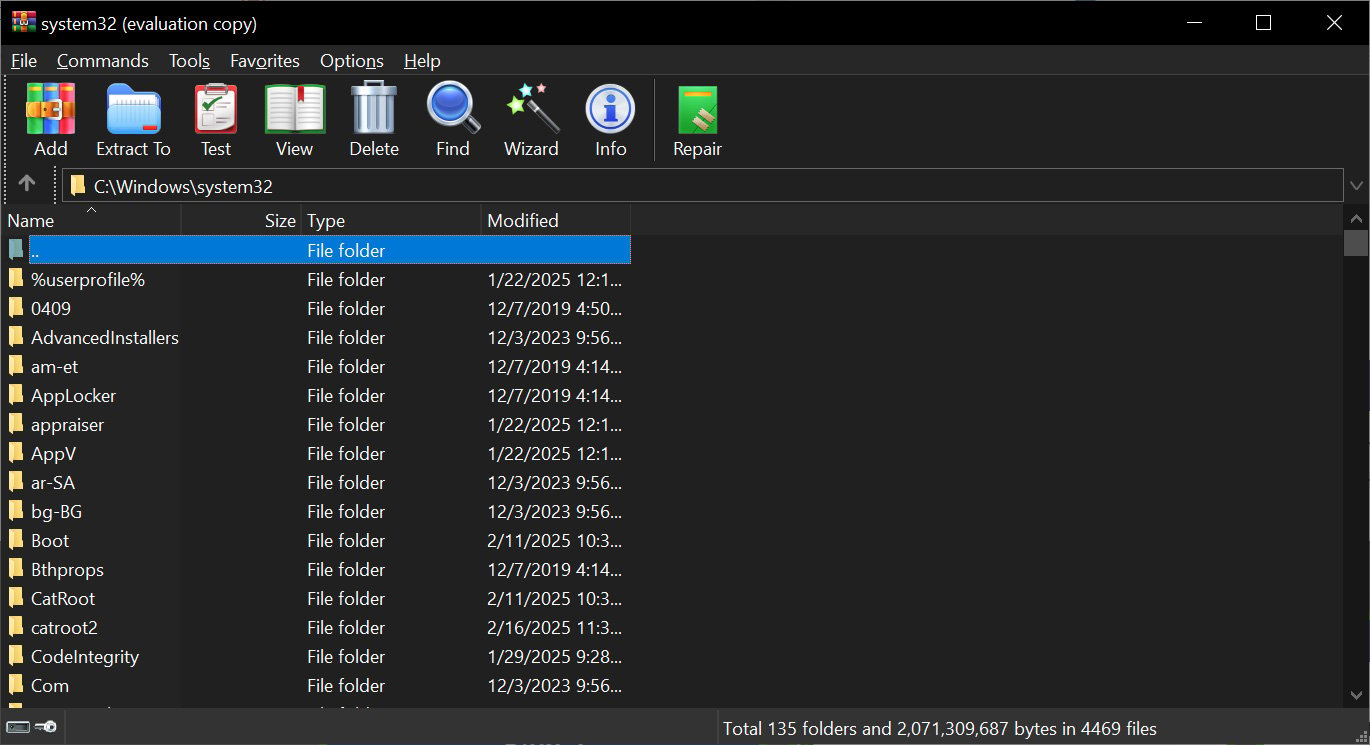
Что касается интерфейса, многих наверняка заинтересует обновлённый внешний вид. В частности, стала доступна долгожданная тёмная тема. Как это выглядит, можно посмотреть на скриншоте BleepingComputer:


Но самым важным нововведением, пожалуй, можно считать возможность удалять потенциально конфиденциальную информацию из альтернативного потока данных Mark of The Web.

В заметках к выпуску WinRAR 7.10 разработчики объясняют принцип новой функциональности:

«В настройках безопасности теперь есть параметр "Только значение зоны". Его задача — управлять полями, на которые будет распространяться метка Mark of the Web».

«Дополнительные поля вроде места загрузки и IP-адреса, конечно, могут быть полезны, если требуется определить источник файла, однако при этом они создают определённый риск для конфиденциальности».

Напомним, в прошлом году мы сообщали, что уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru