


Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Разработчики популярного архиватора WinRAR выпустили версию под номером 7.10. Интересным нововведением стала возможность тонкой настройки флагов Mark-of-the-Web в Windows при распаковке архивов. Разработчики также добавили тёмный режим.

В WinRAR 7.10 не обошли вниманием и производительность архиватора: софт теперь располагает более объёмными страницами памяти.

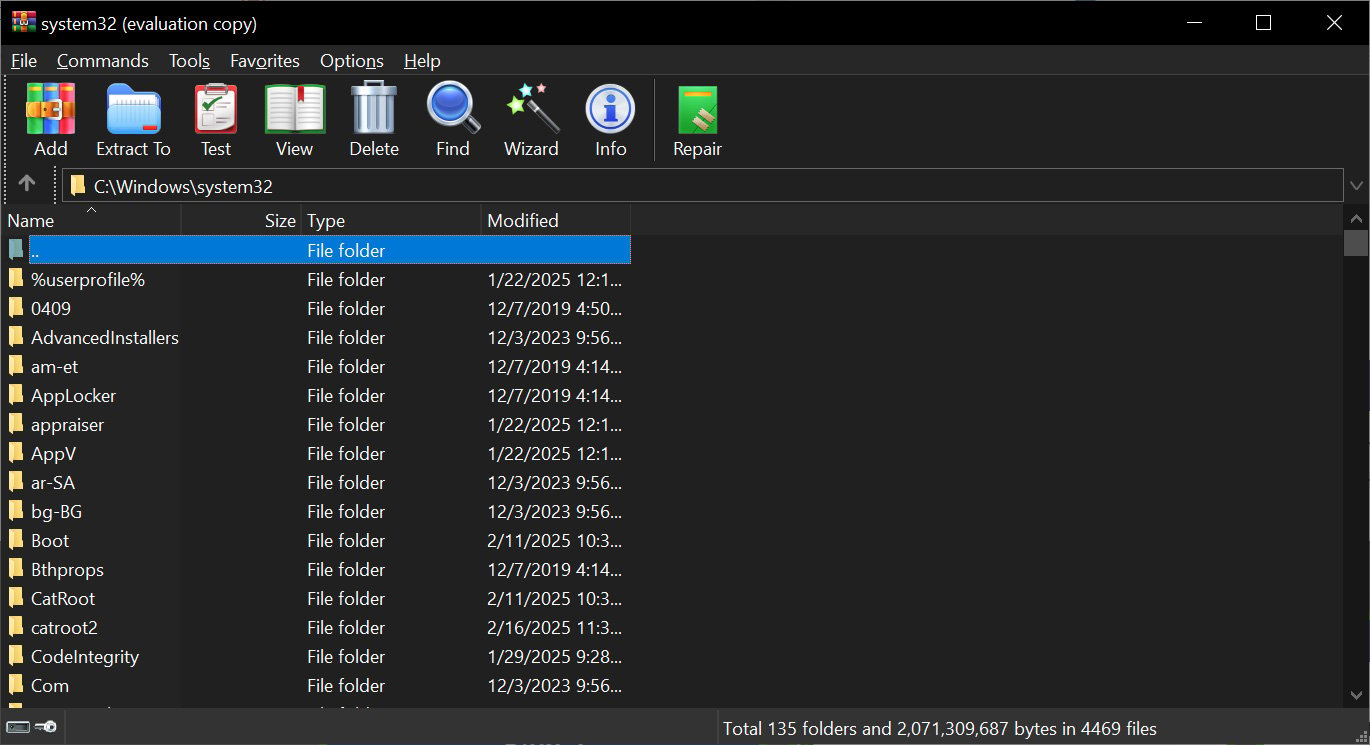
Что касается интерфейса, многих наверняка заинтересует обновлённый внешний вид. В частности, стала доступна долгожданная тёмная тема. Как это выглядит, можно посмотреть на скриншоте BleepingComputer:


Но самым важным нововведением, пожалуй, можно считать возможность удалять потенциально конфиденциальную информацию из альтернативного потока данных Mark of The Web.

В заметках к выпуску WinRAR 7.10 разработчики объясняют принцип новой функциональности:

«В настройках безопасности теперь есть параметр "Только значение зоны". Его задача — управлять полями, на которые будет распространяться метка Mark of the Web».

«Дополнительные поля вроде места загрузки и IP-адреса, конечно, могут быть полезны, если требуется определить источник файла, однако при этом они создают определённый риск для конфиденциальности».

Напомним, в прошлом году мы сообщали, что уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru