


В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

Управление по борьбе с противоправным использованием информационно-коммуникационных технологий (УБК МВД) по Свердловской области установило и задержало злоумышленника, распространявшего трояны и похищавшего с их помощью денежные средства. В числе прочего он маскировал зловредные программы под списки пропавших без вести в ходе СВО.

Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», от действий подозреваемого пострадали как минимум 12 человек. Общий доказанный ущерб превысил 500 тысяч рублей.

Оперативники вышли на след злоумышленника, когда он действовал по стандартной схеме: в социальных сетях он находил объявления о пропавших мобильных телефонах, связывался с их владельцами через мессенджеры и предлагал установить приложение для определения местоположения устройства.

На деле это была троянская программа. Таким образом он похитил около 25 тысяч рублей у пенсионерки, пытавшейся помочь внучке найти телефон.

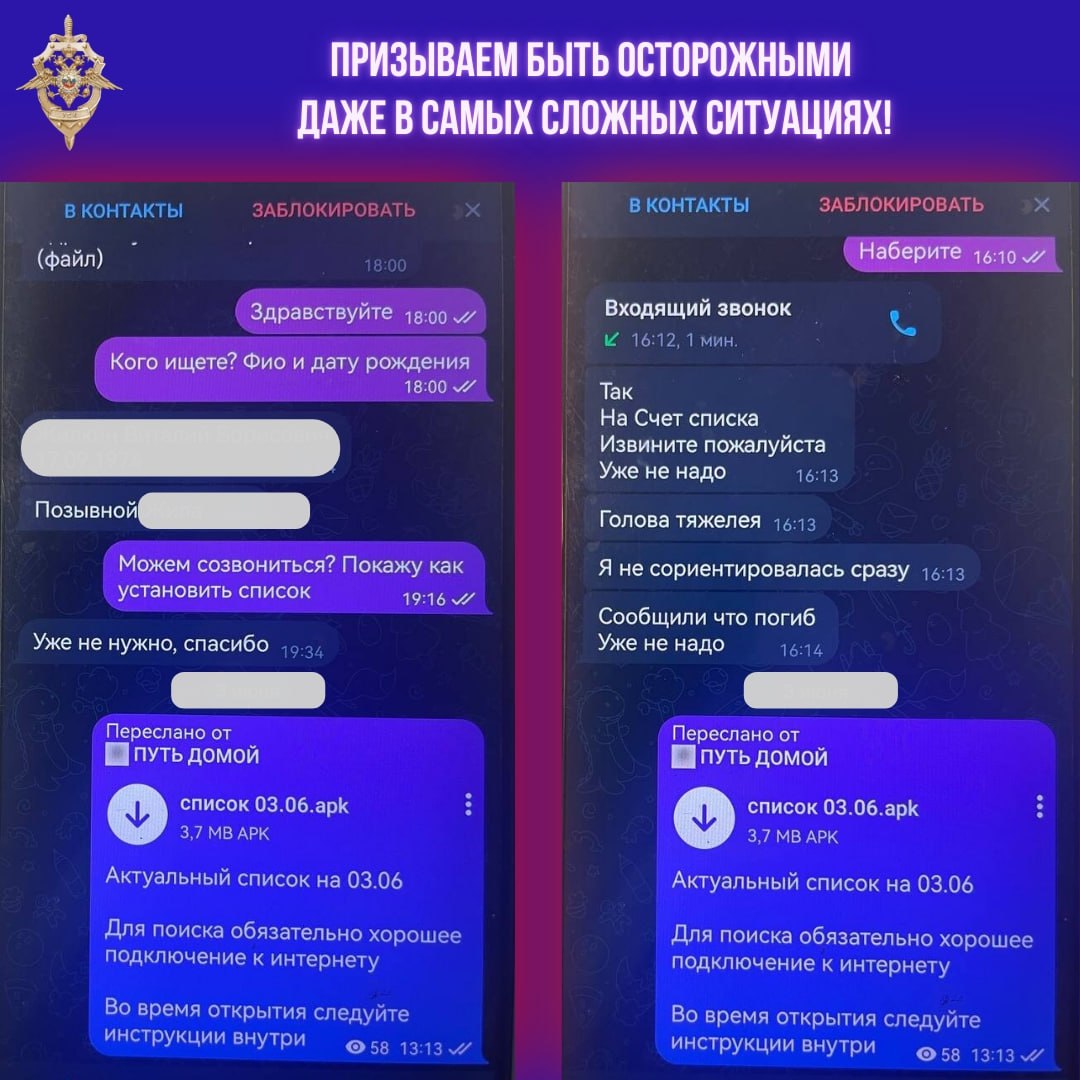
Однако, как выяснили сотрудники УБК МВД, основной метод распространения вредоносов был иным: злоумышленник рассылал вирусы через Telegram, выдавая их за «списки пропавших без вести» в зоне СВО.

Родственники, потерявшие связь с близкими, надеялись получить информацию и сами устанавливали трояны, после чего их данные оказывались в руках мошенника. В результате ущерб составил более 500 тысяч рублей, а количество пострадавших превысило 12 человек.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru