


Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Злоумышленники, атакующие Android-устройства, осваивают новый коммерческий продукт — BTMOB RAT. Для раздачи трояна созданы сайты, имитирующие стриминговые сервисы и платформы для майнинга криптовалюты.

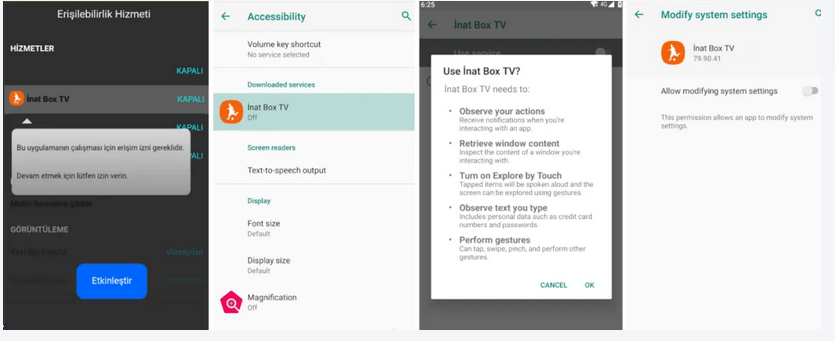
Проведенный в Cyble анализ семпла (результат VirusTotal — 22/66 на 12 февраля) показал, что это улучшенная версия SpySolr RAT, построенного на основе Crax RAT. Вредоносный APK предлагали скачать на поддельном сайте, выдавая его за клиент популярного в Турции стриминг-сервиса iNat TV.

При установке новоявленный троян удаленного доступа требует включения Accessibility Service. Заполучив нужные разрешения, BTMOB RAT подключается к C2-серверу, используя WebSocket, и отсылает информацию о зараженном устройстве.


По команде (аналитики насчитали 16) зловред умеет совершать следующие действия:

  • собирать СМС, контакты жертвы, данные геолокации, список установленных приложений;
  • обеспечивать трансляцию экрана;
  • работать с файлами (создание, удаление, переименование, шифрование/расшифровка);
  • вести аудиозапись;
  • делать скриншоты;
  • регистрировать клавиатурный ввод;
  • копировать содержимое буфера обмена;
  • отображать алерты и нотификации с полученным с C2 контентом;
  • воровать учетные данные с помощью веб-инъекций (загрузка URL или HTML-контента в WebView);
  • получать ключи (ПИН-код, сохраненный пароль) и разблокировать устройство.

Как выяснилось, BTMOB RAT предлагается к продаже в Telegram с декабря прошлого года и регулярно получает обновления. На настоящий момент эксперты обнаружили в Сети полтора десятка образцов последней версии вредоноса (v2.5), привязанной к новому C2 (ранее использовался сервер SpySolr).

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru