


Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Согласно исследованию «СёрчИнформ», посвященному уровню информационной безопасности в российских компаниях, лишь 2% организаций полностью перешли на отечественные операционные системы и базы данных.

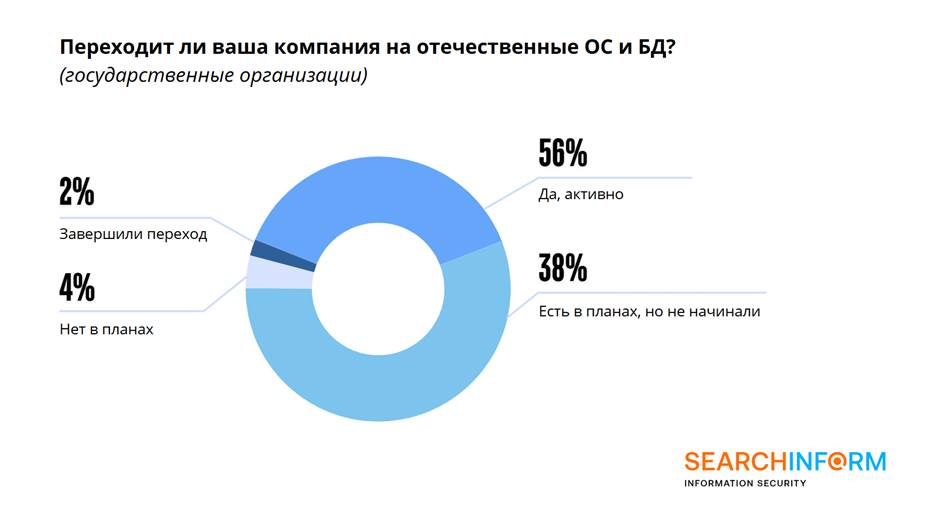
При этом в государственном секторе процесс импортозамещения идет активнее. В 2024 году 56% опрошенных организаций сообщили, что находятся на стадии перехода, тогда как в 2023 году этот показатель составлял 37%.


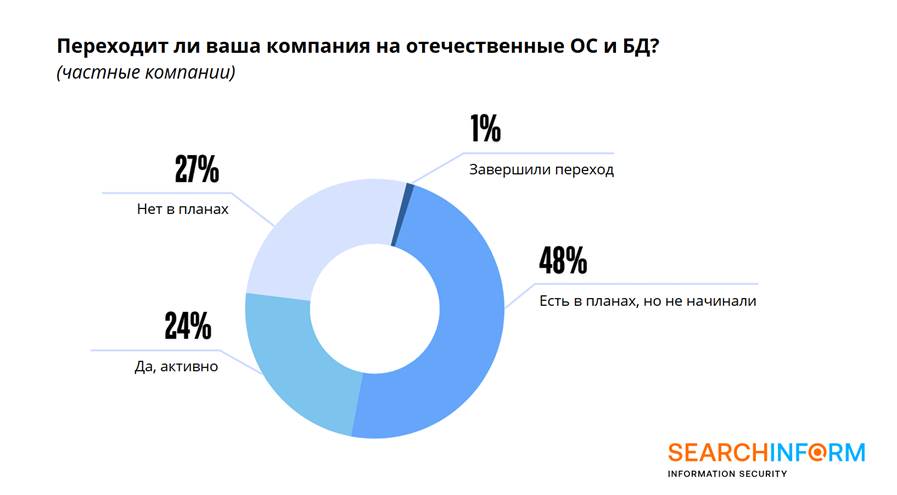
В коммерческом секторе темпы миграции ниже. Лишь 24% компаний начали переход, а 48% планируют приступить к нему в ближайшее время. Завершили процесс полностью только 1% организаций.


Финансирование перехода также различается: 77% государственных структур и 57% частных компаний в 2024 году выделили бюджеты на импортозамещение оборудования и прикладного ПО, включая средства защиты информации. Кроме того, 55% государственных и 28% частных компаний назвали этот процесс одной из ключевых причин увеличения затрат на информационную безопасность.

По мнению экспертов, одной из причин замедления внедрения российских решений является нехватка адаптированного программного обеспечения.

«Заказчики не готовы переходить на отечественные операционные системы, если на них не функционируют корпоративные CRM, специализированные приложения для проектирования или средства защиты информации. Мы сами прошли адаптацию своих решений под российские ОС и знаем, насколько этот процесс трудоемкий и длительный», — отметил Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ».

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru