


Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

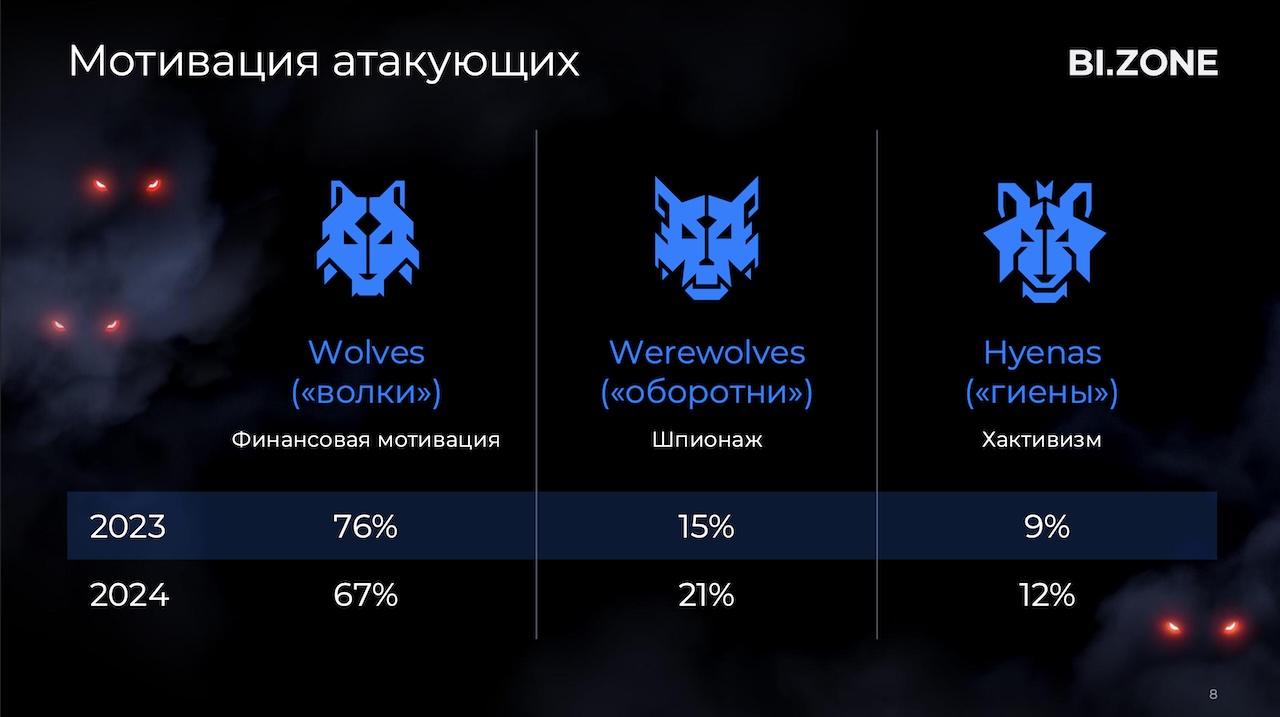
Согласно исследованию Threat Zone 2025, две трети кибератак на российские компании в 2024 году имели финансовую мотивацию. Однако их доля снизилась с 76% в 2023 году до 67%, что преступники компенсировали ростом суммы выкупа.

По данным BI.ZONE, вымогатели теперь тщательнее анализируют финансовое состояние компаний, рассчитывая максимальный возможный размер платежа за расшифровку данных и восстановление доступа.

Доля атак с целью кибершпионажа выросла до 21% (против 15% в 2023 году). Некоторые группировки сочетают шпионаж с вымогательством, извлекая чувствительные данные уже после атаки. Этот метод также применяется в хактивизме: похищенная информация выкладывается в открытый доступ.

Хактивизм продемонстрировал рост: на его долю пришлось 12% атак (9% в 2023 году). Новым трендом стал детальный анализ похищенных данных для использования в последующих атаках. Также аналитики зафиксировали усиление сотрудничества между различными группировками.

Фишинг остаётся основным способом атаки, но его доля сократилась с 68% в 2023 году до 57% к концу 2024-го. Злоумышленники чаще рассылали фишинговые письма от имени госструктур и регуляторов, что может быть связано с ростом атак на государственные учреждения.


Другие популярные методы:

  • Использование легитимных учётных записей — 27%. Киберпреступники получают к ним доступ через утечки данных, стилеры или перебор паролей.
  • Эксплуатация уязвимостей в ПО — 13%.
  • Атаки через подрядчиков и партнёров — 5%, что вдвое больше, чем в 2023 году.

На поздних стадиях атак злоумышленники стали чаще использовать малоизвестные легитимные инструменты для обхода систем защиты.

В 2024 году значительно выросла доля атак на госсектор — 15% (против 9% в 2023-м). Финансовый сектор занял второе место (13%), а транспорт и логистика остались на третьем (11%). В то же время атаки на розничную торговлю сократились с 15% до 4%.

По словам Теймура Хеирхабарова, директора департамента мониторинга, реагирования и исследования киберугроз BI.ZONE, изменения связаны с активностью хактивистов, пик которой пришёлся на третий квартал 2024 года. В этот период каждая пятая атака была нацелена на госучреждения.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru