


Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

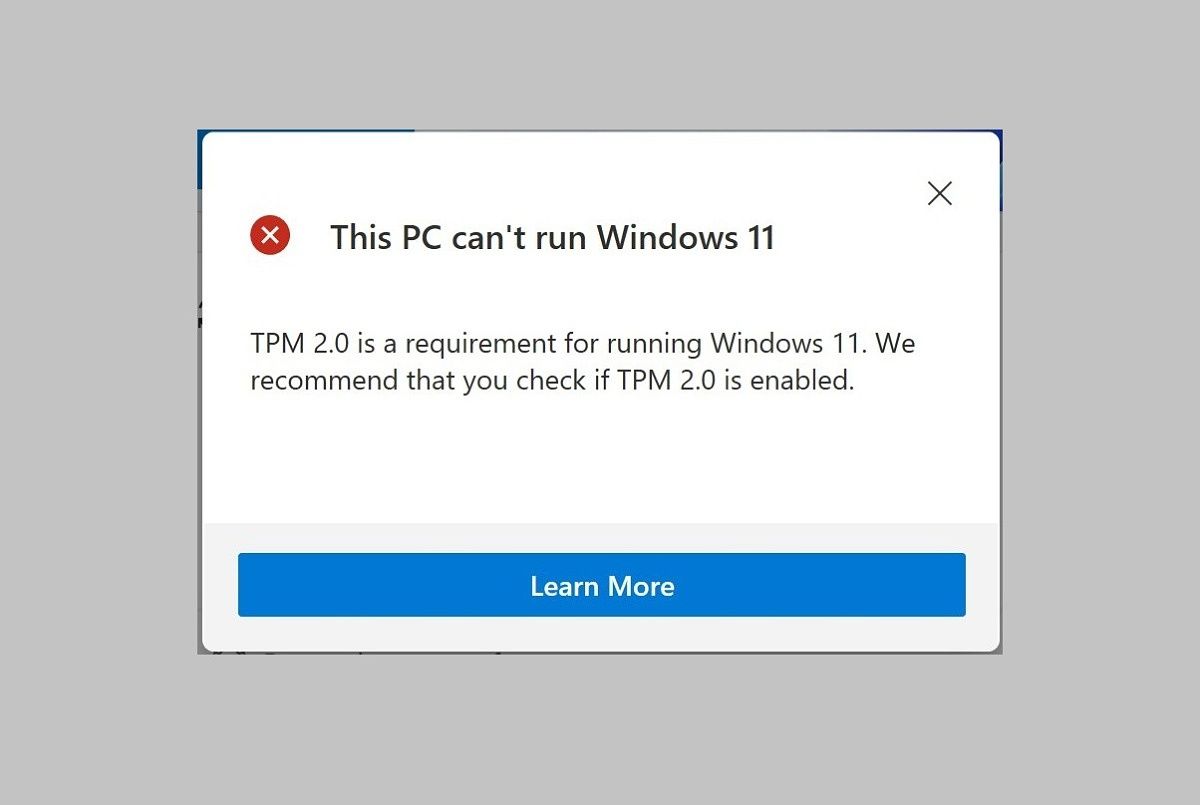
Из руководства Microsoft по установке Windows 11 исчезла подсказка для владельцев компьютеров без поддержки TPM 2.0. Утилиту Flyby11, помогающую обойти это требование, Microsoft Defender теперь блокирует как вредоносную.

В октябре Windows 10 будет снята с поддержки, и пользователям придется волей-неволей перейти на версию 11, а возможно, еще и купить новый компьютер, чтобы она встала и работала без проблем.

Минимальные системные требования для Windows 11 предусматривают наличие быстродействующего (1 ГГц и выше) многоядерного CPU и модуля TPM 2.0. Если проверка покажет несоответствие, установка блокируется.


Техногигант не рекомендует производить апгрейд на неподдерживаемой аппаратуре, однако до недавних пор в руководстве такая возможность упоминалась — через внесение изменений в системный реестр. При этом даже были указаны значения ключей.

Чтобы не потворствовать обходу проверок на соответствие, Microsoft удалила этот блок с сайта техподдержки, однако подсказку успел подхватить автор opensource-приложения Flyby11, специально созданного в помощь желающим снять ограничения. В отместку Defender стал воспринимать утилиту как угрозу безопасности.

За минувший год присутствие Windows 11 на десктопах заметно увеличилось, однако пользователи не спешат расставаться с Win 10: ее доля все еще превышает 60%.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru