


Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Выведенные из эксплуатации интернет-активы порой остаются востребованными и в итоге могут превратиться в угрозу глобального масштаба. Команда watchTowr убедилась в этом на примере Amazon S3.

В рамках исследования в Сети было найдено около 150 ликвидированных хранилищ AWS S3, продолжающих получать запросы на обновления для софта и другие коды. Если таким источником завладеет злоумышленник, он сможет раздавать вредоносов просителям.

Как оказалось, заброшенные активы ранее принадлежали правительственным учреждениям, участникам списка Fortune 500, ИТ- и ИБ-компаниям, а также opensource-проектам.

Экспериментаторы повторно зарегистрировали все находки под теми же именами и включили журналирование. За два месяца наблюдений сменившие владельца AWS S3 суммарно получили более 8 млн запросов на ресурсы.

Чаще всего запрашивали исполняемые файлы Windows/Linux/macOS, образы ВМ, файлы JavaScript, шаблоны из коллекции AWS CloudFormation, конфигурационные данные серверов SSL VPN.

Запросы поступали из сетей НАСА, военных ведомств, госучреждений США и других стран, компаний Fortune 500 и Fortune 100, банков, финсервисов, вузов, ИБ-компаний, мессенджеров, казино. По всей видимости, это был результат работы некогда актуальных привязок и ссылок, которые никто не удосужился вычистить.

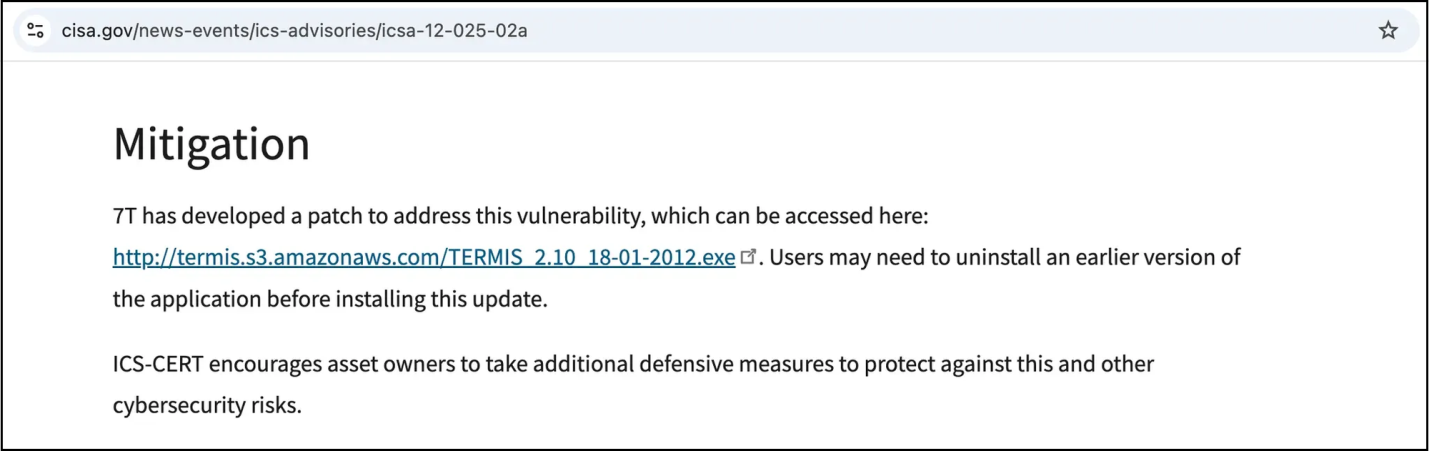
Так, одна из заброшенных корзин S3 продолжала пользоваться популярностью из-за патча, на который ссылался алерт CISA (американского агентства кибербезопасности) от 2012 года. Когда автору бюллетеня поставили упущение на вид, URL из текста удалили.


Эксперты также помогли Amazon усилить защиту осиротевших хранилищ от злоупотреблений, в том числе от использования для атак supply-chain. Ранее watchTowr таким же образом выявила ИБ-риски, связанные с просроченными доменами.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru