


$20 и просроченный домен могут подорвать доверие к данным WhoIs

$20 и просроченный домен могут подорвать доверие к данным WhoIs

$20 и просроченный домен могут подорвать доверие к данным WhoIs

Перерегистрация домена, в котором ранее работал авторитативный сервер WhoIs для TLD-зоны .mobi, позволила ИБ-экспертам создать фейк, открыв возможность для отслеживания имейл-обмена, подделки SSL-сертификатов, выполнения кодов на тысячах хостов.

Обнаружив, что срок действия домена dotmobilregistry[.]net истек и никто его не возобновил, исследователи из ИБ-компании watchTowr купили имя за $20 и в конце прошлого месяца подняли свой WhoIs-сервер. Оригинал к тому времени был перенесен в домен whois.nic.mobi.

К удивлению экспериментаторов, их фальшивка за пять дней получила около 2,5 млн запросов от 135 тыс. уникальных систем — регистраторов доменов (GoDaddy.com, Domain.com, Name.com), ИБ-сервисов (VirusTotal, URLScan; инструменты Group-IB), госструктур, образовательных учреждений, УЦ, а также сайтов WhoIs (who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, webchart.or).

Почтовые серверы и антиспам-службы подавали запросы при получении писем из домена .mobi, и подмена WhoIs-сервера позволяла следить за имейл-коммуникациями, пассивно определяя участников.

Многие клиенты и сервисы WhoIs содержали уязвимости, позволяющие удаленно выполнить вредоносный код на хосте – источнике запроса. Их эксплойт считается маловероятным, так как подобной информацией может воспользоваться лишь WhoIs-сервер, которому принято доверять.

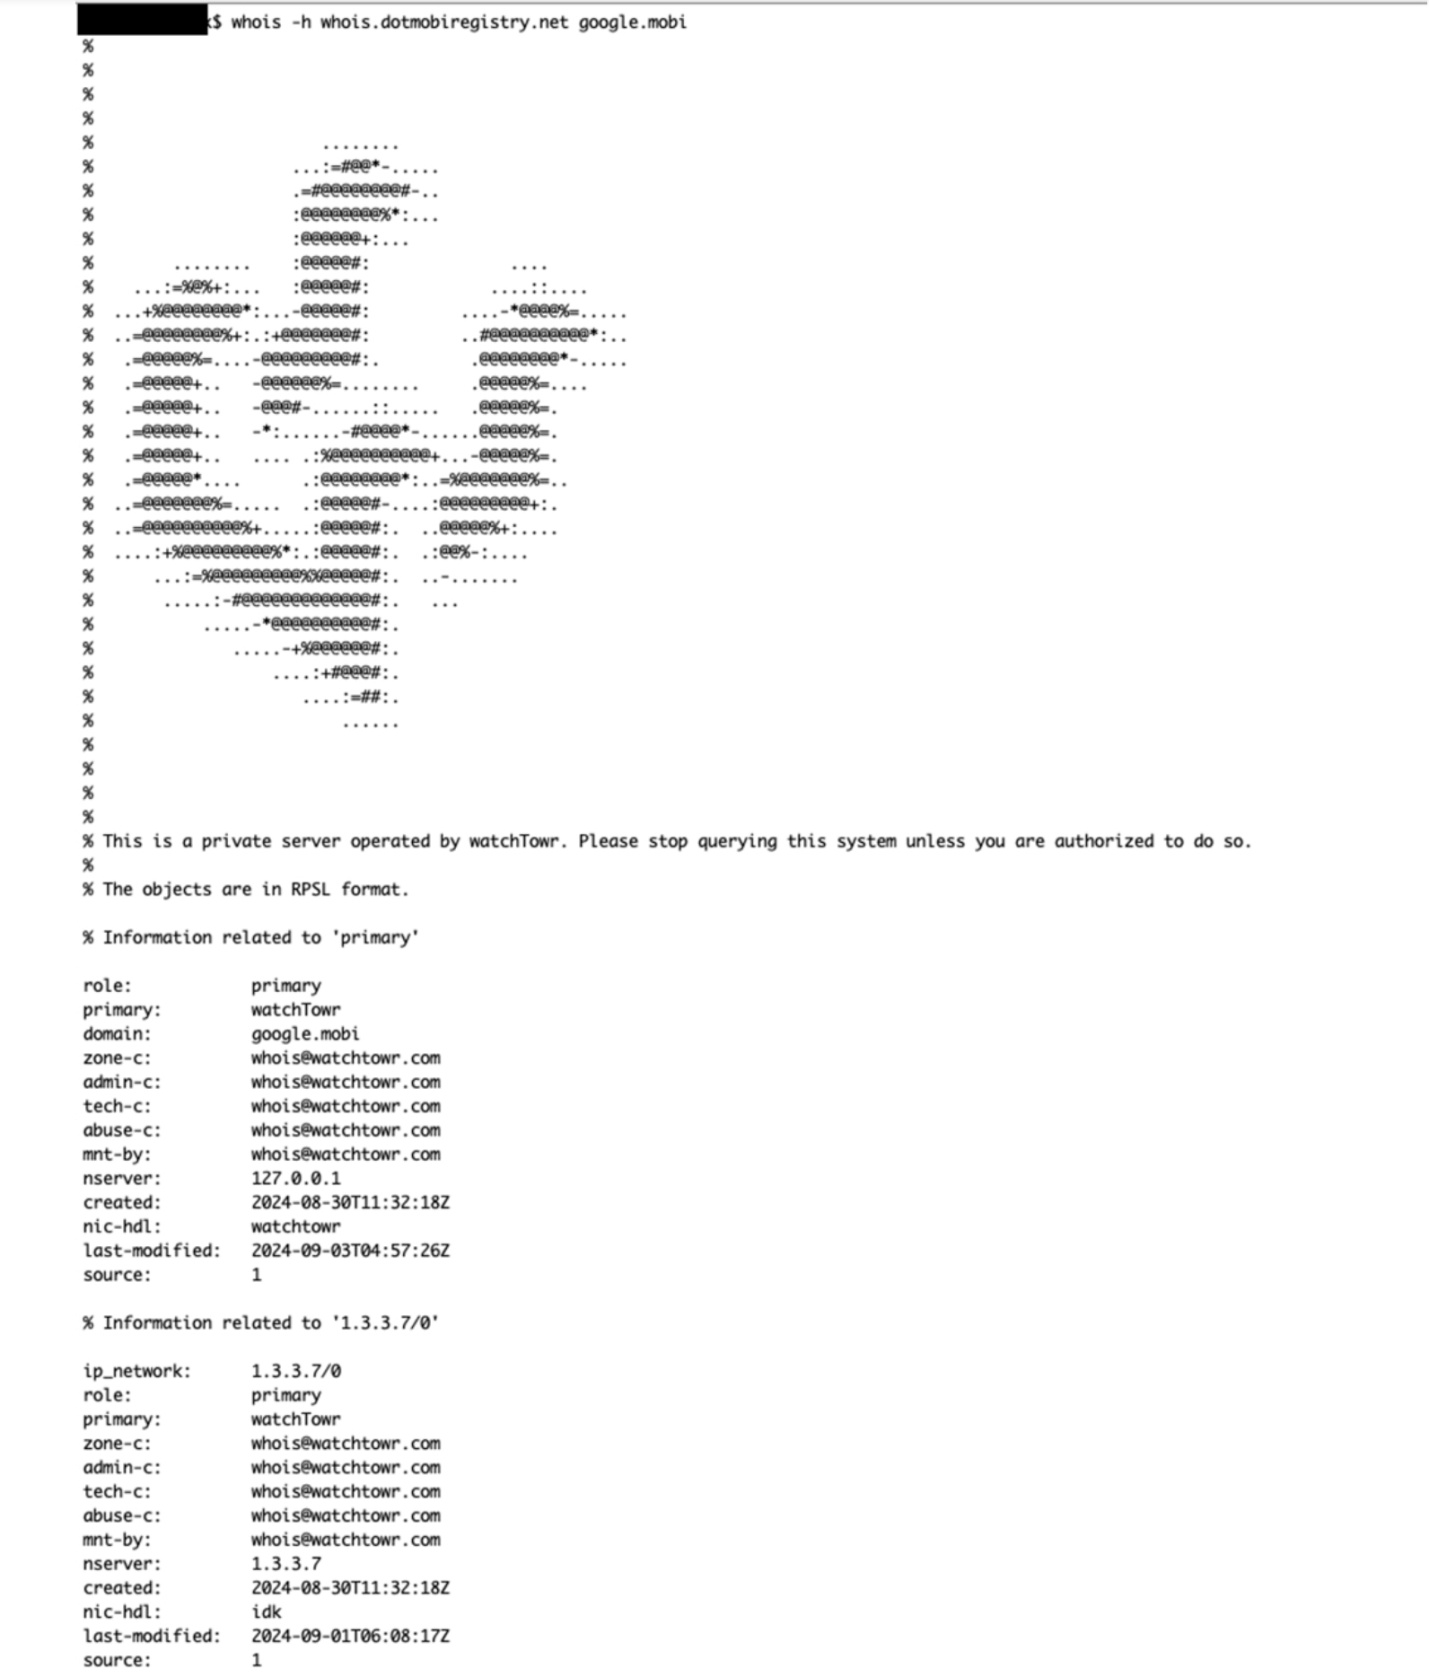
Исследователи также наполнили свою базу WhoIs мусорными данными, соответствующими всем реальным адресам .mobi. Имейл админов сайтов и другие поля привязали к домену watchtowr.com и добавили псевдографику. Поддельная WhoIs-запись для google.mobi, к примеру, выглядела следующим образом:


Подмена WhoIs-сервера также позволила совершить попытку получить из GlobalSign сертификат SSL для домена microsoft.mobi, подтвердив права на него с помощью подставного адреса @watchtowr.com. Дело в том, что GlobalSign, как и многие другие УЦ, автоматизировал процесс выдачи SSL-сертификатов.

Для верификации заявителю на указанный в WhoIs админ-адрес направляется письмо со ссылкой. Клик по ней служит сигналом, что заявка одобрена, однако на этом этапе эксперимент был прерван — по этическим соображениям.

Возможность потенциально опасной подставы, по словам экспертов, возникла из-за того, что средства обнаружения авторитативных серверов WhoIs безнадежно устарели. Единственным действенным методом является просмотр текстовых списков хостнеймов для каждого TLD, которые публикует IANA, однако WhoIs-инструменты почти никогда туда не заглядывают. Нужные адреса просто приписываются в коде: ведь они редко меняются.

Авторы исследования ведут переговоры с американским Центром контрразведки и безопасности (NCSC) и НКО ShadowServer в отношении дальнейшей судьбы фейка. Он продолжает собирать многочисленные запросы, и кому-то надо ограждать уязвимые системы от возможных атак.

В комментарии для Ars Technica представитель GlobalSign заявил, что они запустили расследование. В Google проблему VirusTotal объяснили возможностью ложных срабатываний, уточнив, что сервис получает требуемые данные из базы новых доменов WhoisDS и от клиента Whois, встроенного в Linux.

Последний, по данным watchTowr, недавно переключился на корректный Whois-сервер для .mobi. Актуальна ли выявленная угроза для других TLD, неизвестно.

Подпишитесь на новости

Только 11% компаний полностью готовы к новым требованиям по защите КИИ

Только 11% компаний полностью готовы к новым требованиям по защите КИИ — такие результаты показал опрос зрителей эфира AM Live. В эфире AM Live «Безопасность КИИ» эксперты обсудили защиту критической информационной инфраструктуры.

Участники разобрали переход от процессного подхода к типовым отраслевым объектам, новые требования с 1 марта 2027 года — расчёт показателей защищённости раз в полгода и уровня зрелости раз в три года, — а также практические проблемы: совместимость при импортозамещении, контроль подрядчиков, удалённый доступ и готовность к инцидентам. 

Опрос зрителей показал, что только 11% организаций уже выполнили все требования, которые нужно учесть перед 1 марта. Ещё 34% пока разбираются, что именно менять, а 12% заявили, что не являются субъектами КИИ. Алексей Орехов посоветовал не откладывать подготовку:

«Не стоит планировать, что вы 28 февраля досчитаете, а 1 марта у вас будут результаты. Начните заранее — это делается в первую очередь для себя».

Юрий Подгорбунский добавил, что показатель защищённости (КЗИ) на 90% коррелирует с мерами 239-го приказа: «Если система построена правильно, единицу получить несложно». Сергей Сайганов напомнил: если свидетельства по запросу регулятора не предоставлены в течение 30 дней, показатель обнуляется.

Среди главных препятствий для реальной защищённости 53% зрителей назвали проблемы совместимости при замене ПО и оборудования. Константин Закатов пояснил:

«Приобретать стоит то оборудование, которое заранее имеет сертификаты совместимости или заявленную совместимость с тем, что используется на объекте».

Александр Суховей отметил, что даже публичные заявления вендоров о совместимости не гарантируют результата:

«Привозим на стенд, ставим — не работает. Нужно пилотировать конкретные железки и софт, а не сферического коня в вакууме».

Также среди помех называли нехватку бюджета и специалистов.

Отдельный вопрос касался того, как компании проверяют работоспособность защиты. 50% проводили технические проверки защищённости, 36% — аудит, а вот учения по реагированию — только 9%. Лев Палей назвал эту цифру больным местом. Денис Поладьев согласился:

«Отработка реагирования должна быть штатной ситуацией. Для этого она должна быть частью домашних процессов, а не отдельным мероприятием безопасника».

Алексей Панюхин добавил, что перед проверками важно проверять версии средств защиты, сроки сертификатов, логи и действия пользователей.

В ходе дискуссии спикеры также отметили, что при построении защиты важно выходить за рамки значимых объектов.

«Смотреть на ИБ не только в разрезе значимых объектов, а на всю инфраструктуру — границы размываются», — сказал Алексей Орехов.

Александр Суховей призвал начинать с полной инвентаризации:

«Сначала нужно снять туман войны и понять, что вы вообще категорируете».

Денис Поладьев рекомендовал строить сквозные процессы ИБ вместе с ИТ и заказывать комплексный пентест, а Алексей Панюхин — максимально использовать встроенные механизмы защиты и при внедрении систем сразу учитывать требования ИБ.

Участники эфира сошлись во мнении, что подготовку к новым требованиям нельзя откладывать на последний момент, а реальная защищённость КИИ зависит не только от документов, но и от практических проверок, киберучений, совместимости решений и плотного взаимодействия ИБ с ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru