


Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Выведенные из эксплуатации интернет-активы порой остаются востребованными и в итоге могут превратиться в угрозу глобального масштаба. Команда watchTowr убедилась в этом на примере Amazon S3.

В рамках исследования в Сети было найдено около 150 ликвидированных хранилищ AWS S3, продолжающих получать запросы на обновления для софта и другие коды. Если таким источником завладеет злоумышленник, он сможет раздавать вредоносов просителям.

Как оказалось, заброшенные активы ранее принадлежали правительственным учреждениям, участникам списка Fortune 500, ИТ- и ИБ-компаниям, а также opensource-проектам.

Экспериментаторы повторно зарегистрировали все находки под теми же именами и включили журналирование. За два месяца наблюдений сменившие владельца AWS S3 суммарно получили более 8 млн запросов на ресурсы.

Чаще всего запрашивали исполняемые файлы Windows/Linux/macOS, образы ВМ, файлы JavaScript, шаблоны из коллекции AWS CloudFormation, конфигурационные данные серверов SSL VPN.

Запросы поступали из сетей НАСА, военных ведомств, госучреждений США и других стран, компаний Fortune 500 и Fortune 100, банков, финсервисов, вузов, ИБ-компаний, мессенджеров, казино. По всей видимости, это был результат работы некогда актуальных привязок и ссылок, которые никто не удосужился вычистить.

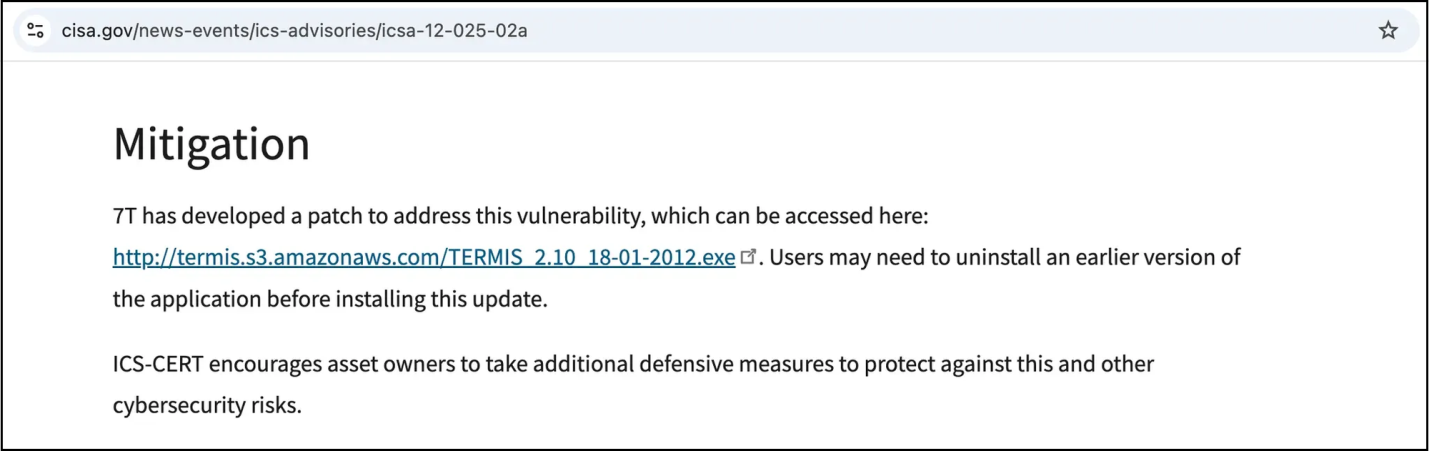
Так, одна из заброшенных корзин S3 продолжала пользоваться популярностью из-за патча, на который ссылался алерт CISA (американского агентства кибербезопасности) от 2012 года. Когда автору бюллетеня поставили упущение на вид, URL из текста удалили.


Эксперты также помогли Amazon усилить защиту осиротевших хранилищ от злоупотреблений, в том числе от использования для атак supply-chain. Ранее watchTowr таким же образом выявила ИБ-риски, связанные с просроченными доменами.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru