


Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Администрация Facebook (принадлежит корпорации Meta, признанной в России экстремистской и запрещенной) признала, что блокировка публикаций, связанных с ОС Linux, была ошибочной. Как сообщили представители соцсети, все ограничения сняты.

С 19 января Facebook начал блокировать посты, содержащие обсуждения Linux или ссылки на сайты, посвященные этой операционной системе.

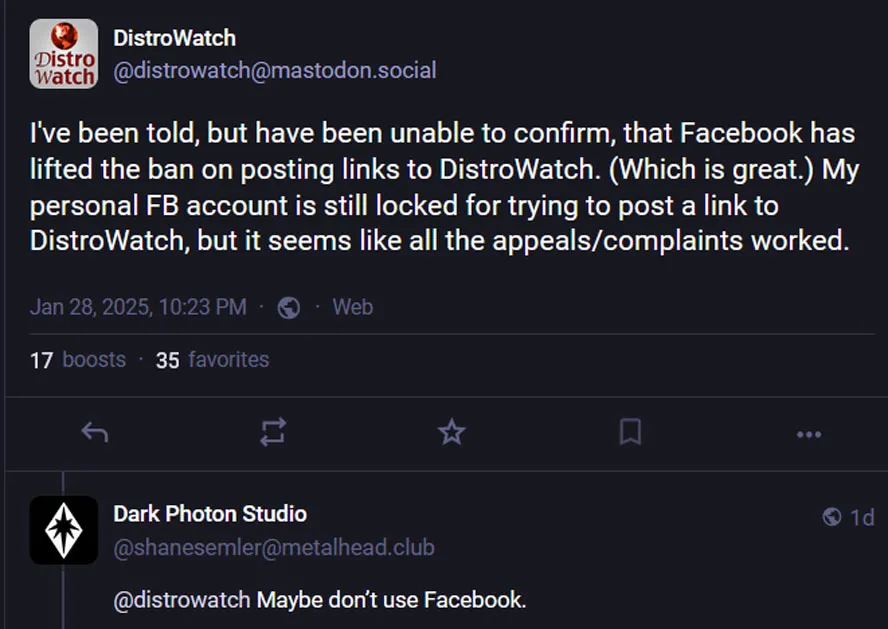
В результате были заблокированы страницы ряда пользователей, включая датский ресурс Distrowatch, популярный среди поклонников Linux. Администрации ресурса пришлось перенести свою деятельность в соцсеть Mastodon.

Представители Distrowatch подали апелляцию, которая была удовлетворена 28 января. В ответе на запрос издания PC Mag компания Meta (признана экстремистской и запрещена в России) заявила:

«Эта политика была признана ошибочной и пересмотрена. Обсуждения Linux разрешены на всех наших сервисах».

Однако ранее администрация Facebook сообщала датскому ресурсу, что политика модерирования в отношении публикаций о Linux пересматриваться не будет. Такой противоречивый подход, по мнению журналиста Tom’s Hardware Guide Марка Тайсона, отражает общую неповоротливость крупных технологических компаний.

Кроме того, издание отметило, что разблокировка страницы Distrowatch оказалась частичной — часть публикаций по-прежнему не отображалась.

Решение Facebook вызвало широкий резонанс среди пользователей и специалистов по Linux, особенно учитывая, что сама соцсеть использует эту операционную систему в своей инфраструктуре и активно нанимает специалистов в этой области.

Эта ситуация даже породила спекуляции о возможном заговоре крупных корпораций Кремниевой долины против программного обеспечения с открытым кодом.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru