


Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Исследователи из SquareX обнаружили новый вектор атаки под названием «Browser Syncjacking»: злоумышленники могут использовать с виду легитимное расширение браузера Google Chrome для получения полного контроля над устройством жертвы.

Описанная техника включает несколько этапов: сначала злоумышленник перехватывает контроль над Google-аккаунтом жертвы, затем — над браузером, а в конечном счёте — над самим устройством.

Несмотря на многоступенчатую структуру, вектор можно использовать незаметно, поскольку он требует минимальных разрешений в системе и практически исключает взаимодействие с жертвой, кроме установки  якобы легитимного расширения.

Общая схема Syncjacking делится на четыре этапа:

  1. Создание вредоносного домена Google Workspace. Злоумышленник настраивает несколько профилей, отключая у них защитные меры, (например, многофакторную аутентификацию). Этот домен используется для создания управляемого профиля на устройстве жертвы.
  2. Публикация вредоносного расширения. Аддон маскируется под полезный софт с легитимными функциями и размещается в Chrome Web Store.
  3. Обман жертвы с помощью социальной инженерии. Жертва устанавливает расширение, после чего оно тайно регистрирует ее в одном из управляемых злоумышленником профилей Google Workspace. Это происходит в скрытом окне браузера, работающем в фоновом режиме.
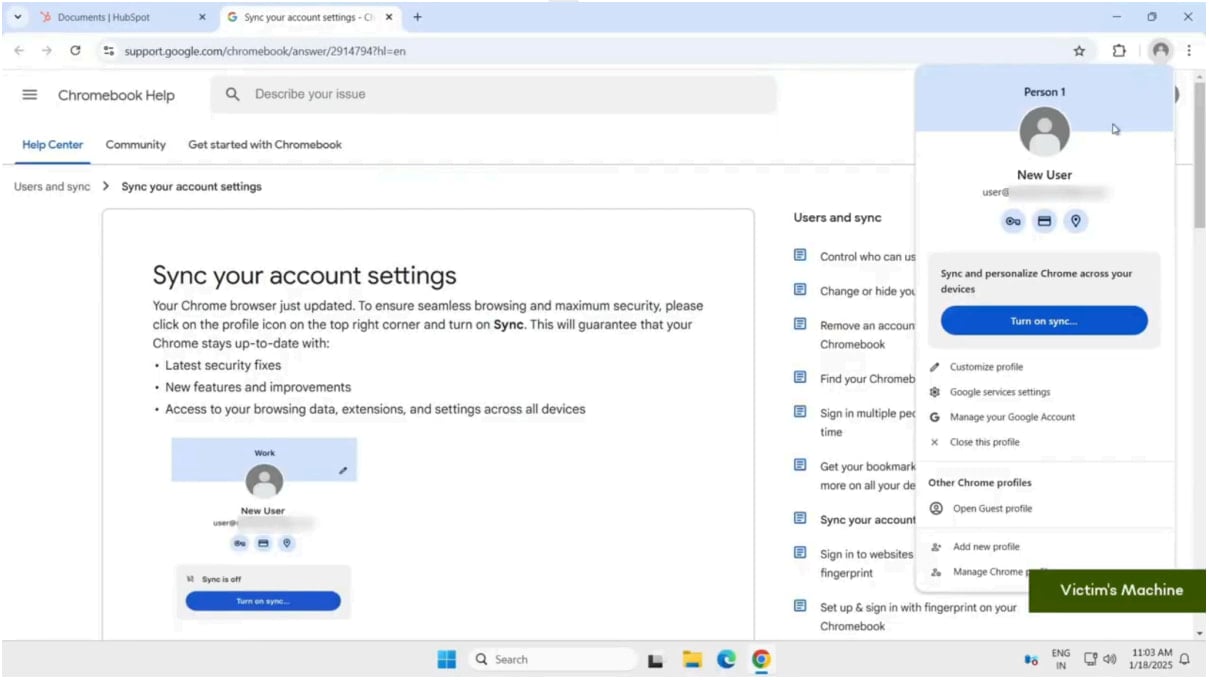
  4. Включение синхронизации Chrome. Расширение открывает страницу поддержки Google и, используя разрешение на чтение и запись веб-страниц, внедряет в нее сообщение, побуждающее жертву включить синхронизацию. После активации злоумышленник получает доступ ко всем сохранённым данным пользователя, включая пароли, историю просмотров и другую конфиденциальную информацию.


После компрометации профиля злоумышленники используют поддельное обновление Zoom для получения полного контроля над браузером.

  1. Жертва получает фальшивое приглашение на конференц-связь.
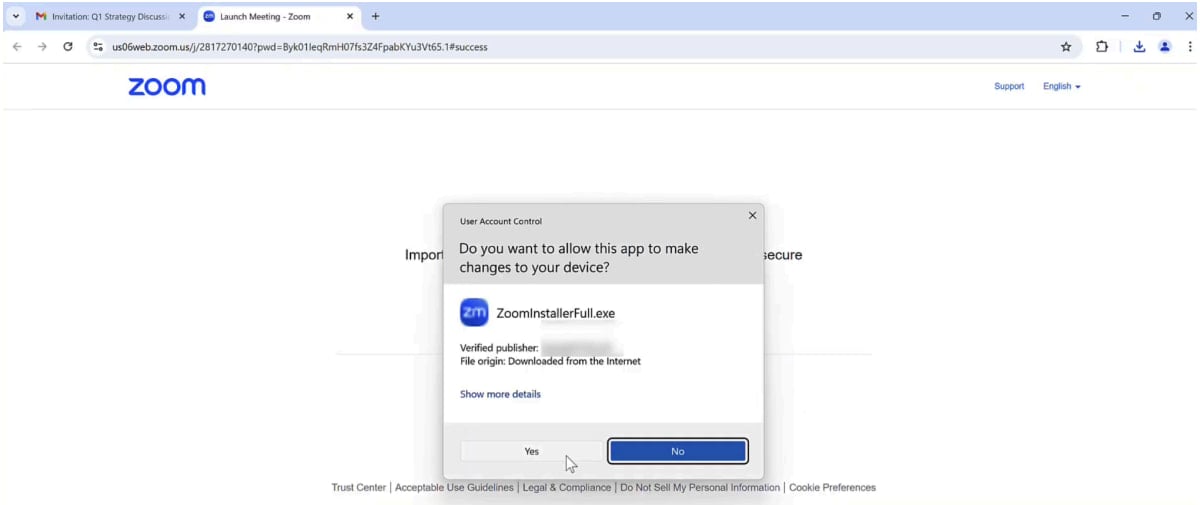
  2. При переходе по ссылке расширение подменяет содержимое страницы, предлагая обновить клиент Zoom.
  3. На  деле загружается исполняемый файл с токеном регистрации, который передает злоумышленнику полный контроль над браузером жертвы.


После успешного взлома злоумышленники могут:

  • Незаметно получать доступ ко всем веб-приложениям жертвы.
  • Устанавливать дополнительные вредоносные расширения.
  • Перенаправлять пользователя на фишинговые сайты.
  • Отслеживать и модифицировать загрузки файлов.
  • Фиксировать нажатия клавиш, включая пароли.
  • Активировать веб-камеру и микрофон.

SquareX подчеркивает, что этот метод особенно сложен для обнаружения. В отличие от традиционных атак, использующих сложную социальную инженерию, здесь злоумышленникам требуются лишь минимальные разрешения и немного социальной инженерии.

«Если пользователь неискушён и не проверяет регулярно настройки Chrome, он даже не заметит, что браузер скомпрометирован», — говорится в отчете.

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru