


Ozon предупредил о фишинговой рассылке от имени сотрудника

Ozon предупредил о фишинговой рассылке от имени сотрудника

Ozon предупредил о фишинговой рассылке от имени сотрудника

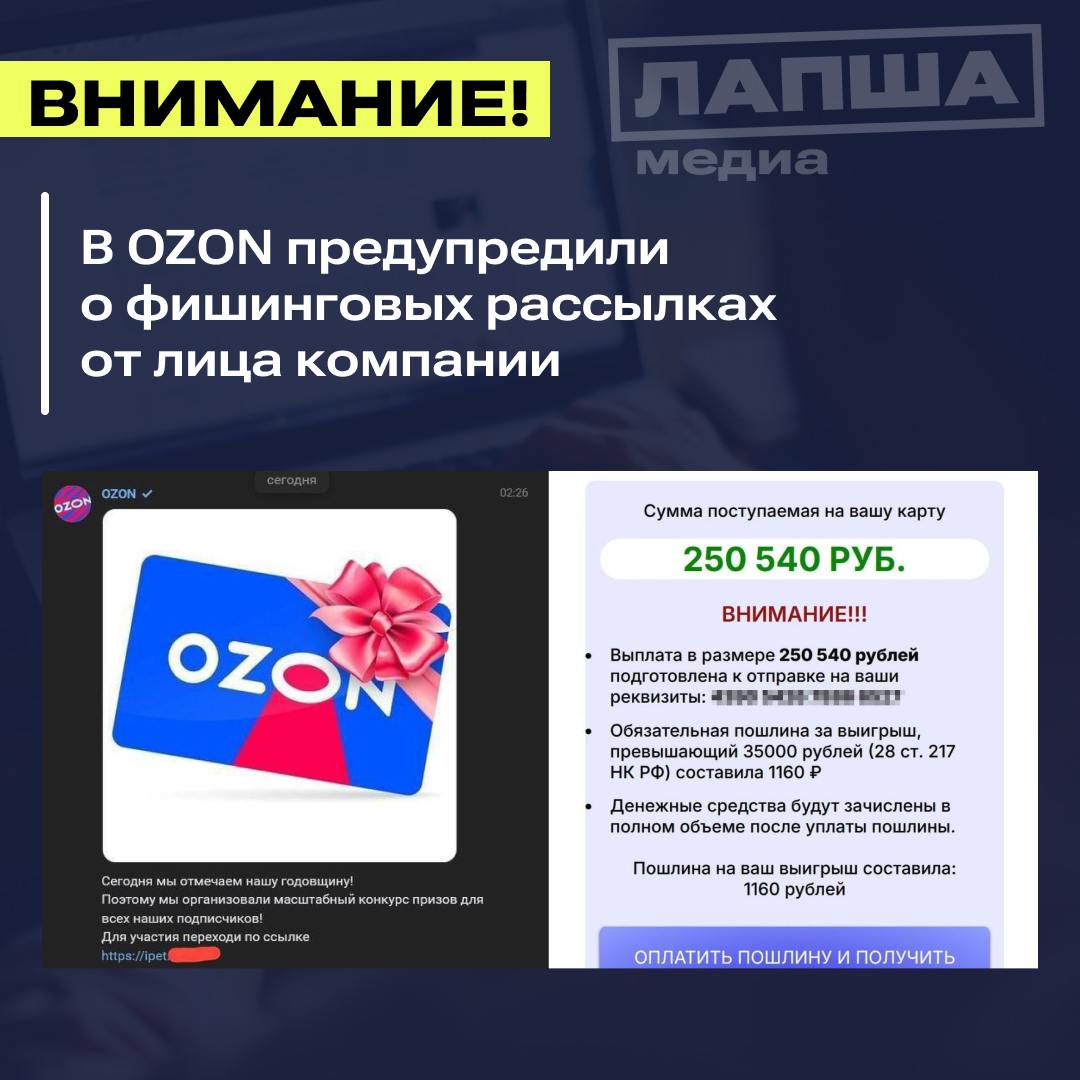
Маркетплейс Ozon сообщил о фишинговой рассылке, которую злоумышленники провели с использованием взломанной учетной записи сотрудника технической поддержки в социальной сети «ВКонтакте».

«Сегодня ночью злоумышленники получили доступ к аккаунту сотрудника службы поддержки официального сообщества Ozon во "ВКонтакте" и запустили фишинговую рассылку, — сообщили в пресс-службе Ozon ТАСС.

«Мы оперативно отреагировали: доступ был восстановлен, а рассылка прекращена. Все фишинговые сообщения, отправленные пользователям, удалены».

В компании уточнили, что учетная запись сотрудника снова защищена. Ozon призывает пользователей быть бдительными и не переходить по ссылкам в подозрительных сообщениях, якобы отправленных от имени маркетплейса.


Напомним, сегодня мы также сообщали о новых схемах кибермошенников, которые теперь освоили кражи через СБП. Злоумышленники рассылают фальшивые уведомления о штрафах, налоговой задолженности и других платежах от имени официальных организаций.

Кроме того, киберпреступники начали активно использовать для маскировки фишинговых страниц давно заброшенный сервис «Росплатеж», запущенный в 2014 году.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru