


Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

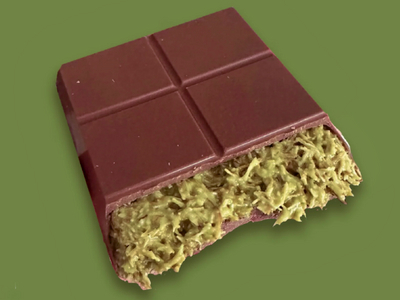
Мошенники придумали новую приманку для пользователей интернета. Эксперты «Лаборатории Касперского» обнаружили фишинговые страницы, имитирующие ресурсы продавцов и официальных поставщиков дубайского шоколада.

Если совершить покупку на таком сайте, и деньги, и платежные данные попадут в руки злоумышленников, а заказанный товар окажется мифом.

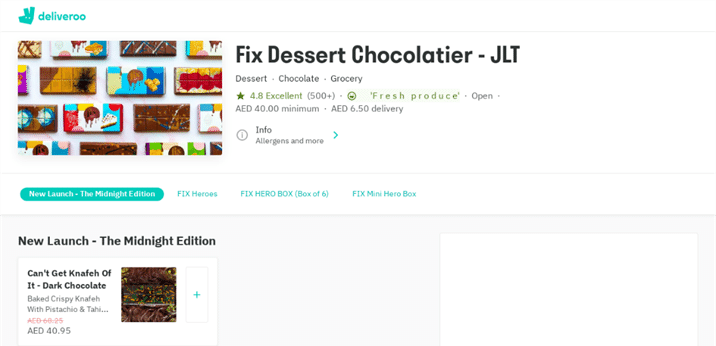
Одни фальшивки, по данным Kaspersky, ориентированы на жителей ОАЭ. Они используют логотип и элементы оформления сайта службы доставки Deliveroo либо производителя дубайского шоколада Fix Dessert Chocolatier.


Фейковые интернет-магазины, которые якобы получают товар напрямую от производителя, принимают заказы из разных стран, но тоже никогда их не выполняют.

«Злоумышленники постоянно эксплуатируют горячие темы в своих схемах, и дубайский шоколад яркий тому пример, — комментирует Ольга Свистунова, старший контент-аналитик в Kaspersky. — Чтобы обезопасить себя и не потерять платёжные данные и деньги, важно внимательно проверять подлинность интернет-магазинов и критически относиться к разного рода акциям».

Сетевые аферисты прилежно следят за повесткой дня и никогда не упускают шанс использовать актуальную тему, это давно установленный факт. В прошлом году в рунете наблюдалась активизация фишеров накануне Дня знаний, а также перед стартом продаж iPhone 16.

Потенциальных жертв завлекают на мошеннические ресурсы низкими ценами, большими скидками, персональными предложениями. Не исключено, что в скором времени российским сластенам тоже начнут предлагать дубайский шоколад по дешевке — к примеру, на поддельных сайтах Ozon, этот бренд популярен у обманщиков.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru