


В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

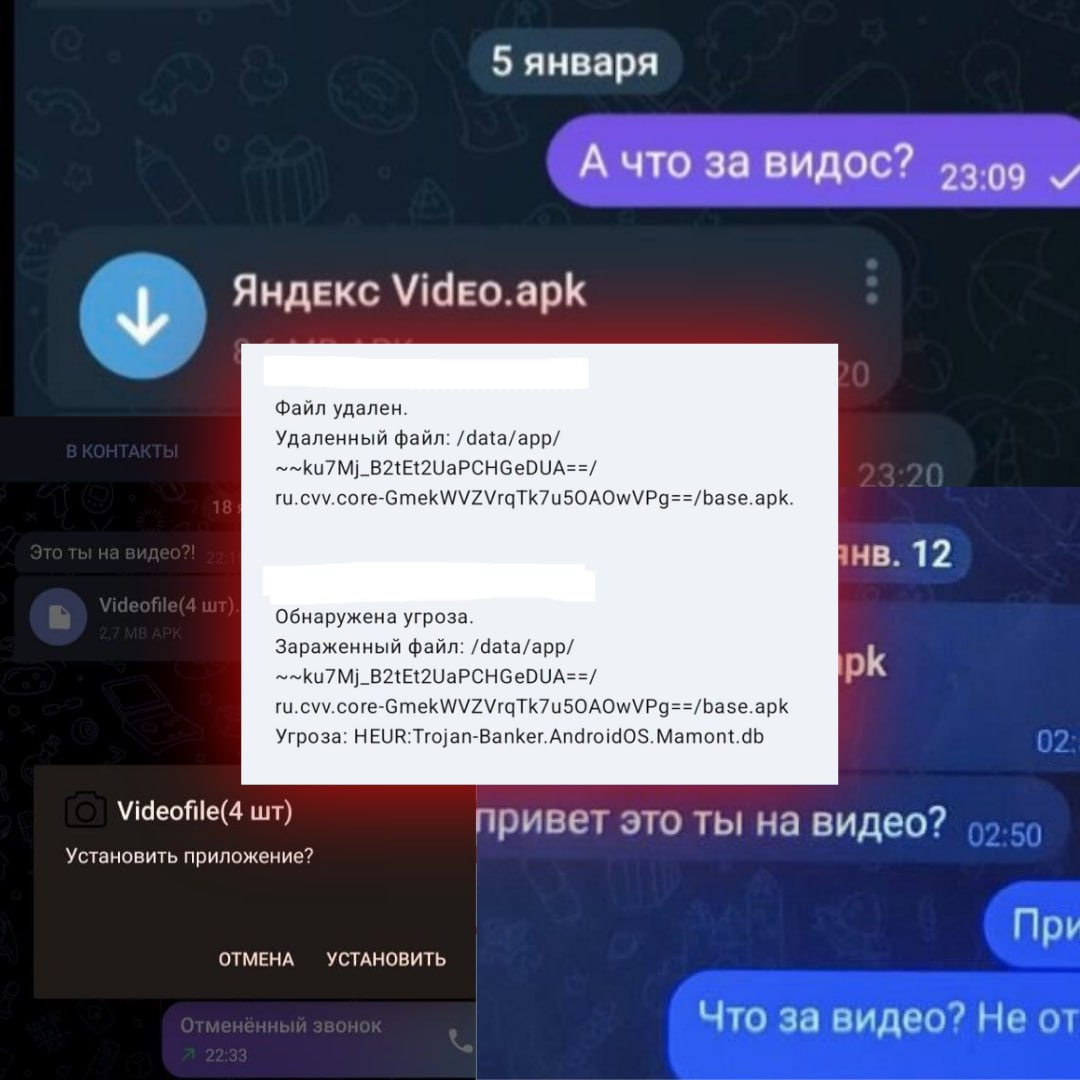
В Telegram вновь активизировались мошенники, выдающие вредоносные Android-программы за любительские видео. В текущем месяце такие рассылки нацелены в основном на засев банковского трояна Mamont.

Управление МВД России по организации борьбы с противоправным использованием ИКТ предупреждает: вредоносные рассылки проводятся массово и ориентированы на разные категории граждан, в том числе военнослужащих.

Чтобы добиться искомого эффекта, злоумышленники стараются пробудить в адресате любопытство — к примеру, сопровождают присланный файл вопросом:

«Это ты на видео?»

При этом они надеются, что получатель не обратит внимания на расширение .apk. Иллюзию поддерживает слово «видео» в названии вредоносного файла.


Конечная цель подобных атак — получение доступа к чужим банковским счетам: троян Mamont умеет перехватывать данные платежных карт, СМС с одноразовыми кодами, пуш-уведомления, а также рассылать свои копии по всем контактам жертвы.

Откочевавшие в Telegram распространители Android-зловредов уже использовали видео в качестве приманки в прошлом году. Мошенники также могут выдать трояна за фото, на котором якобы изображен адресат.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru