


В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

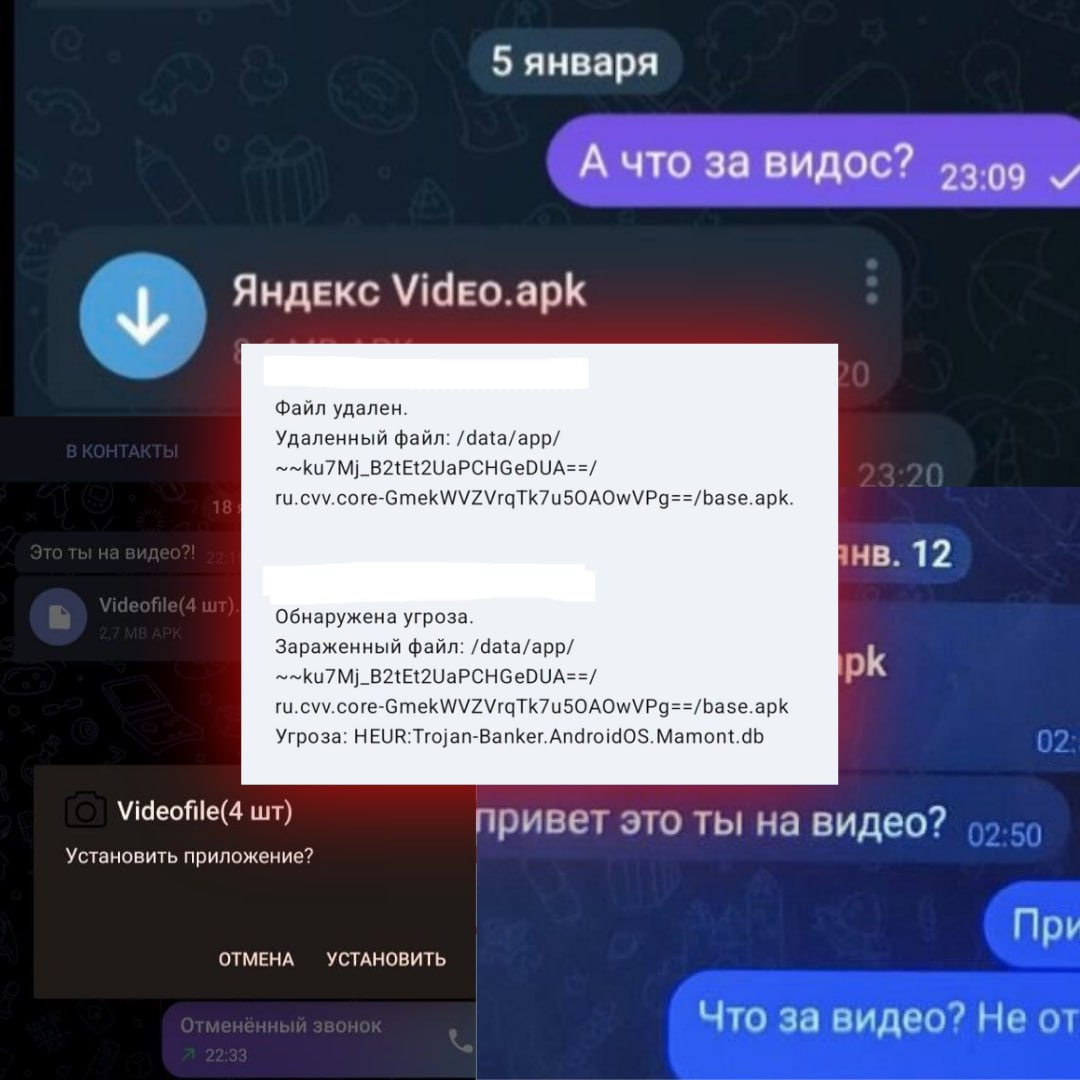
В Telegram вновь активизировались мошенники, выдающие вредоносные Android-программы за любительские видео. В текущем месяце такие рассылки нацелены в основном на засев банковского трояна Mamont.

Управление МВД России по организации борьбы с противоправным использованием ИКТ предупреждает: вредоносные рассылки проводятся массово и ориентированы на разные категории граждан, в том числе военнослужащих.

Чтобы добиться искомого эффекта, злоумышленники стараются пробудить в адресате любопытство — к примеру, сопровождают присланный файл вопросом:

«Это ты на видео?»

При этом они надеются, что получатель не обратит внимания на расширение .apk. Иллюзию поддерживает слово «видео» в названии вредоносного файла.


Конечная цель подобных атак — получение доступа к чужим банковским счетам: троян Mamont умеет перехватывать данные платежных карт, СМС с одноразовыми кодами, пуш-уведомления, а также рассылать свои копии по всем контактам жертвы.

Откочевавшие в Telegram распространители Android-зловредов уже использовали видео в качестве приманки в прошлом году. Мошенники также могут выдать трояна за фото, на котором якобы изображен адресат.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru