


Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

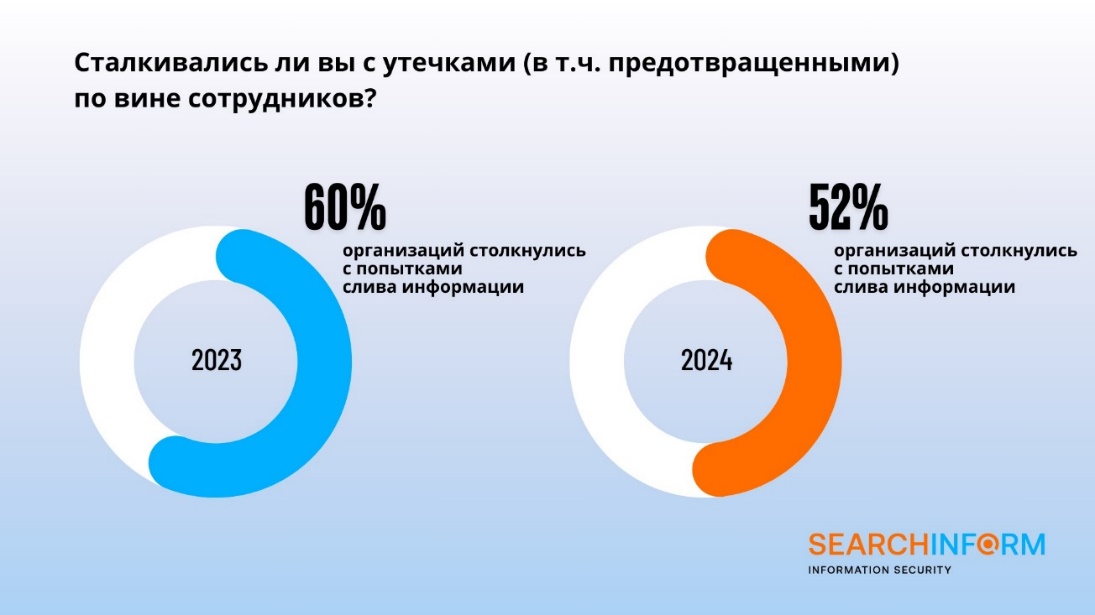
Как показало регулярное исследование компании «СёрчИнформ» по оценке уровня информационной безопасности в России, в 52% промышленных компаний страны в 2024 году произошли утечки данных по вине сотрудников, что на 8% меньше, чем годом ранее (60%).

Авторы исследования отметили, что промышленные компании до сих пор ориентировались преимущественно на защиту от внешних угроз. Однако с введением новых норм, значительно усиливающих ответственность за утечки данных, включая уголовную, и с введением оборотных штрафов, мотивация компаний уделять внимание защите от внутренних угроз заметно возросла.

Исследование показало, что в 2024 году 52% промышленных компаний столкнулись с утечками данных по вине сотрудников, в то время как годом ранее этот показатель составлял 60%. Почти две трети инцидентов были случайными и происходили из-за незнания сотрудников основных норм и правил информационной безопасности.


«Чаще всего инциденты в сфере ИБ происходят из-за нарушений, допущенных сотрудниками. При этом большинство таких инцидентов, независимо от отрасли и масштаба бизнеса, связаны не с умышленными утечками, а с ошибками сотрудников, не обладающих достаточными ИБ-компетенциями. Повышение цифровой грамотности сотрудников поможет снизить риски нарушений и, в конечном итоге, уменьшить негативные последствия для компаний», — прокомментировал ведущий аналитик компании «СёрчИнформ» Леонид Чуриков.

В 2024 году чаще всего происходили утечки технической информации (53%) и данных о клиентах и сделках (37%). Утечки финансовой документации и персональных данных были зафиксированы в 31% и 23% промышленных компаний соответственно.

В 72% случаев причиной инцидентов стали действия линейных сотрудников или руководителей. В 23% случаев утечку спровоцировали руководители подразделений, а в 20% — высшее руководство. Каждый седьмой случай был связан с контрагентами.

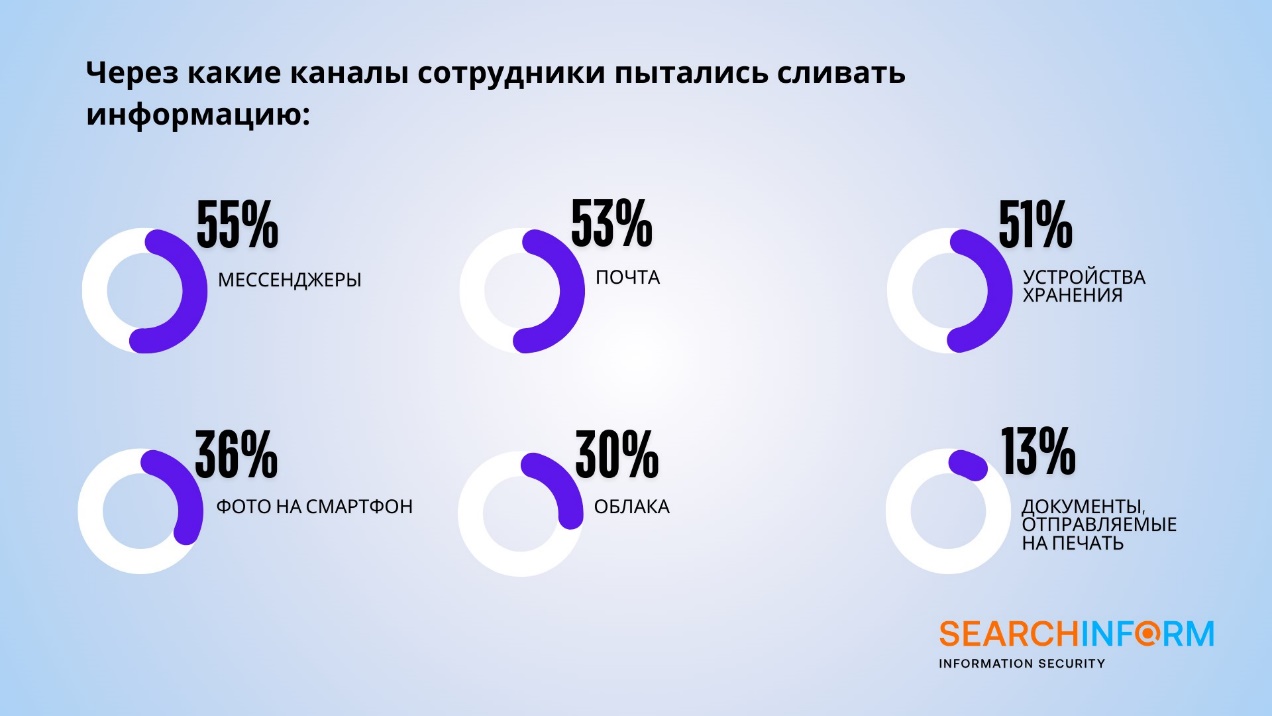
Основными каналами утечек остаются электронная почта, мессенджеры и внешние накопители. На втором месте — фото на телефон, который может быть недооценен из-за сложности его контроля.


В случае утечки 84% компаний проводят расследование, однако лишь 26% из них уведомляют регулятора.

Кроме того, 45% промышленных компаний увеличивают ИТ-бюджеты, а 46% сохраняют их на прежнем уровне. О сокращении бюджетов сообщили только 9%. Основной причиной увеличения или сохранения ИТ-бюджетов являются потребности бизнеса.

Большая часть бюджетных средств (73%) направляется на продление лицензий, 59% — на закупку отечественного ПО и оборудования. 60% промышленных организаций используют встроенные средства ИБ в российских операционных системах, 42% — отечественные DLP-системы и NGFW. Половина опрошенных выделяет средства на оплату технической поддержки внедренных решений, а треть — на масштабирование уже существующих средств защиты.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru