


Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

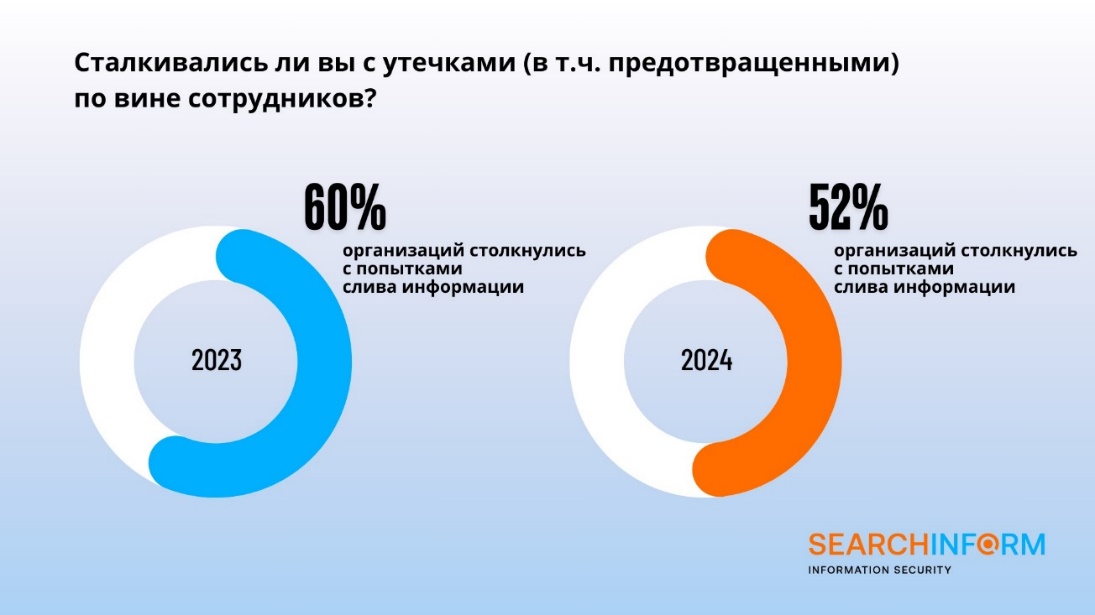
Как показало регулярное исследование компании «СёрчИнформ» по оценке уровня информационной безопасности в России, в 52% промышленных компаний страны в 2024 году произошли утечки данных по вине сотрудников, что на 8% меньше, чем годом ранее (60%).

Авторы исследования отметили, что промышленные компании до сих пор ориентировались преимущественно на защиту от внешних угроз. Однако с введением новых норм, значительно усиливающих ответственность за утечки данных, включая уголовную, и с введением оборотных штрафов, мотивация компаний уделять внимание защите от внутренних угроз заметно возросла.

Исследование показало, что в 2024 году 52% промышленных компаний столкнулись с утечками данных по вине сотрудников, в то время как годом ранее этот показатель составлял 60%. Почти две трети инцидентов были случайными и происходили из-за незнания сотрудников основных норм и правил информационной безопасности.


«Чаще всего инциденты в сфере ИБ происходят из-за нарушений, допущенных сотрудниками. При этом большинство таких инцидентов, независимо от отрасли и масштаба бизнеса, связаны не с умышленными утечками, а с ошибками сотрудников, не обладающих достаточными ИБ-компетенциями. Повышение цифровой грамотности сотрудников поможет снизить риски нарушений и, в конечном итоге, уменьшить негативные последствия для компаний», — прокомментировал ведущий аналитик компании «СёрчИнформ» Леонид Чуриков.

В 2024 году чаще всего происходили утечки технической информации (53%) и данных о клиентах и сделках (37%). Утечки финансовой документации и персональных данных были зафиксированы в 31% и 23% промышленных компаний соответственно.

В 72% случаев причиной инцидентов стали действия линейных сотрудников или руководителей. В 23% случаев утечку спровоцировали руководители подразделений, а в 20% — высшее руководство. Каждый седьмой случай был связан с контрагентами.

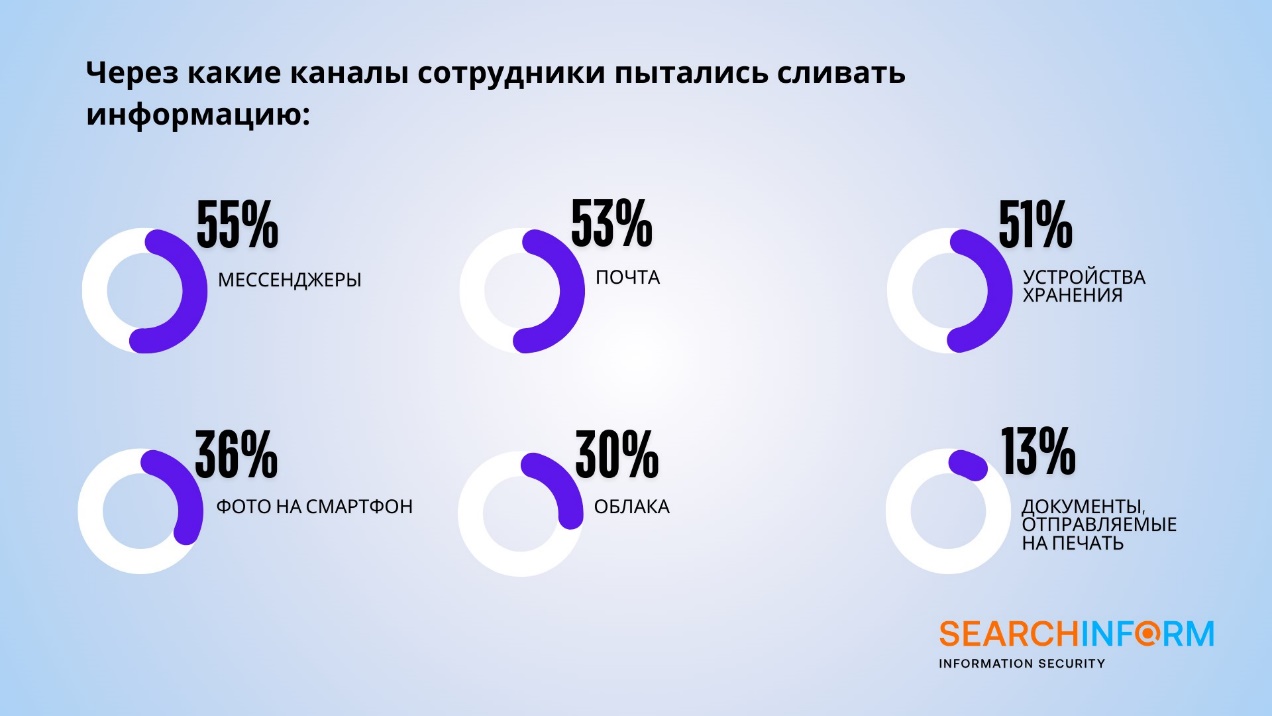
Основными каналами утечек остаются электронная почта, мессенджеры и внешние накопители. На втором месте — фото на телефон, который может быть недооценен из-за сложности его контроля.


В случае утечки 84% компаний проводят расследование, однако лишь 26% из них уведомляют регулятора.

Кроме того, 45% промышленных компаний увеличивают ИТ-бюджеты, а 46% сохраняют их на прежнем уровне. О сокращении бюджетов сообщили только 9%. Основной причиной увеличения или сохранения ИТ-бюджетов являются потребности бизнеса.

Большая часть бюджетных средств (73%) направляется на продление лицензий, 59% — на закупку отечественного ПО и оборудования. 60% промышленных организаций используют встроенные средства ИБ в российских операционных системах, 42% — отечественные DLP-системы и NGFW. Половина опрошенных выделяет средства на оплату технической поддержки внедренных решений, а треть — на масштабирование уже существующих средств защиты.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru