


Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

С мая 2023 года финансовые подразделения российских компаний атакует ранее неизвестная группировка DarkGaboon. Её особенностью является использование вредоносной программы Revenge RAT и поддельных документов, имитирующих легитимные материалы финансовой тематики.

Активность DarkGaboon впервые привлекла внимание департамента киберразведки Positive Technologies (PT Expert Security Center) в октябре 2024 года, когда была обнаружена волна атак с использованием Revenge RAT, нацеленная на российские финансовые структуры.

Хотя первые версии этой программы появились ещё в 2018 году, исследователи выявили, что элементы инфраструктуры злоумышленников носят названия, связанные с африканской тематикой. Это позволило связать их с новой финансово мотивированной APT-группировкой, названной DarkGaboon в честь габонской гадюки, обитающей вблизи горы Килиманджаро.

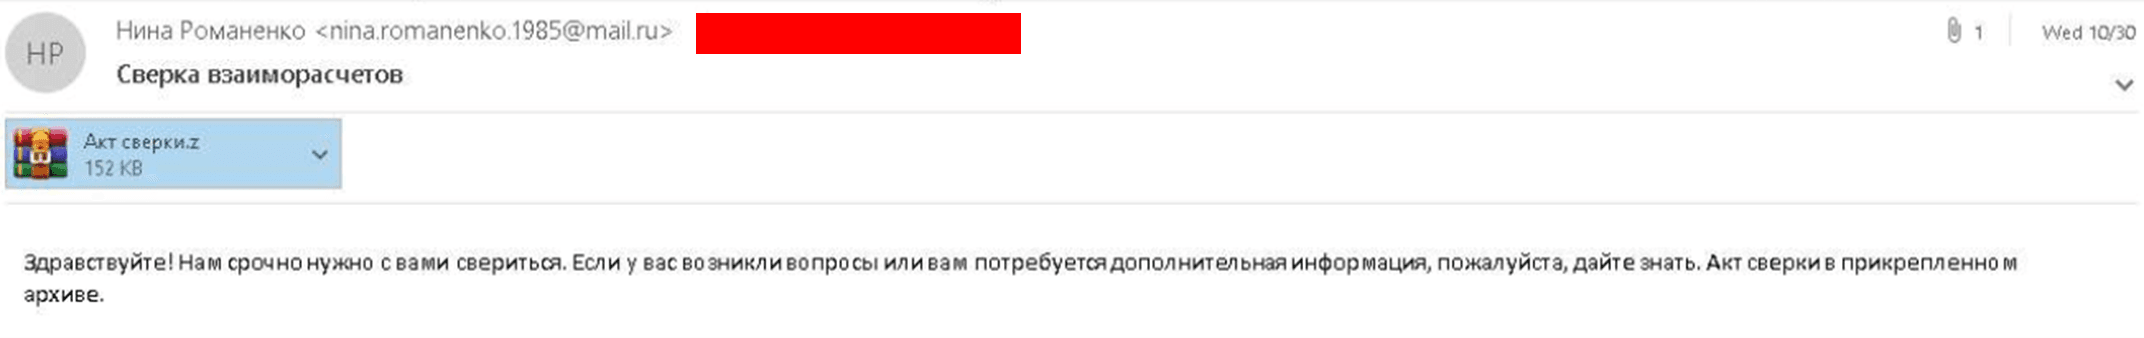
В октябре 2024 года группировка атаковала один из российских банков. В филиал банка было отправлено письмо с темой «Сверка взаиморасчётов». Оно содержало грамотно составленный текст на русском языке, касающийся бухгалтерии, и архив-приманку «Акт сверка.z». В архиве находились таблица Excel, пояснительная записка и вредоносный файл, замаскированный под PDF-документ.


Рассылки осуществлялись с ранее скомпрометированного аккаунта Gmail. Управляющий сервер находился за пределами России и использовал адрес 31.13.224[.]86 с панелью управления Revenge RAT. Домены, связанные с инфраструктурой, формировали кластер под названием "kilimanjaro", при этом сами серверы располагались в Европе.

Вредоносная программа защищена криптером с использованием алгоритма AES и обфускацией .NET Reactor. Все образцы Revenge RAT подписаны поддельными сертификатами X.509. Для обхода эвристического анализа зловред активирует пятиминутный таймер, после чего начинается извлечение и расшифровка полезной нагрузки.

Программа закрепляется в системе через каталог автозапуска или директорию C:\Users<user>\AppData\Roaming, внося изменения в реестр Windows. После закрепления Revenge RAT собирает информацию о системе и отправляет её на управляющий сервер.

DarkGaboon регулярно обновляет свои вредоносные программы и документы-приманки, используя четыре основных шаблона с небольшими изменениями. Эта стратегия позволила долгое время оставаться незамеченными. С марта 2024 года частота обновлений увеличилась, что может указывать на рост активности группировки.

Основные жертвы DarkGaboon — российские компании. Среди пострадавших оказались банки, предприятия розничной торговли, сферы услуг, спорта и туризма.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru