


В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

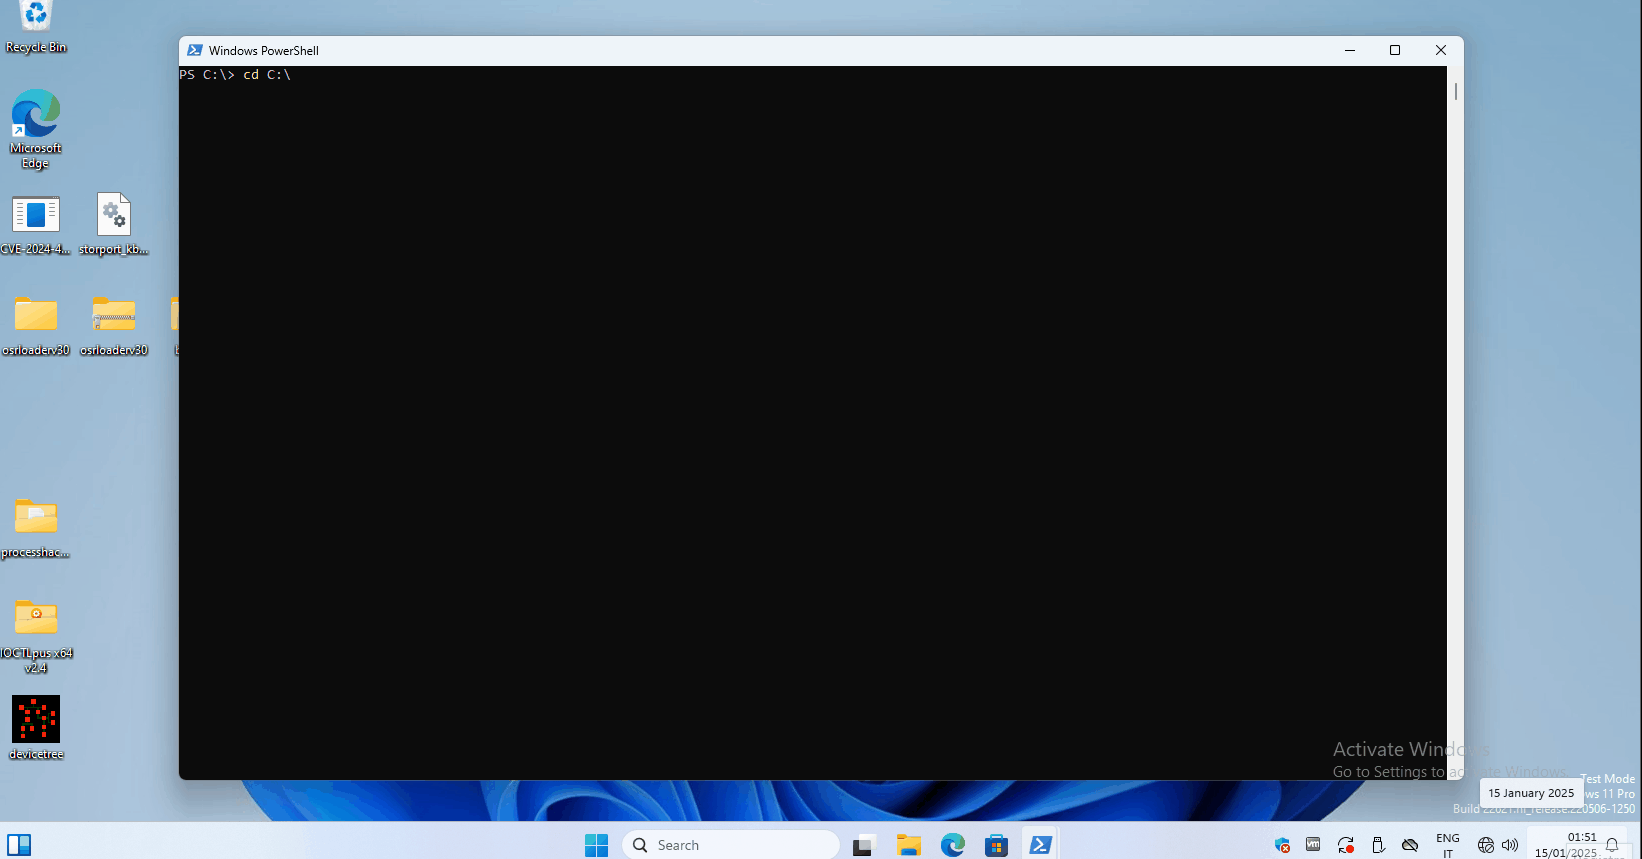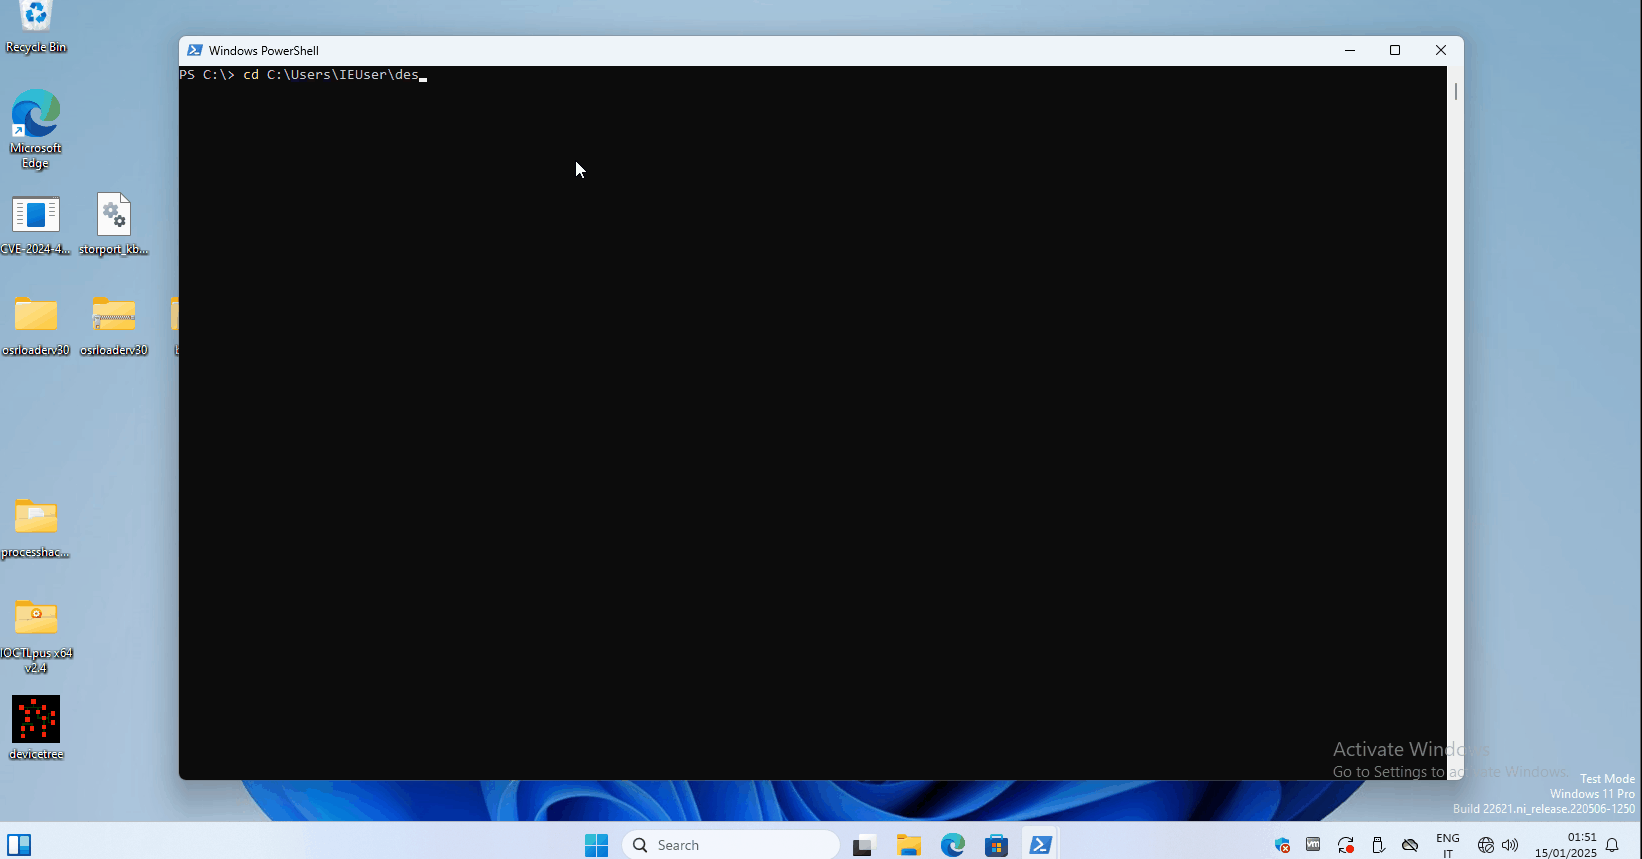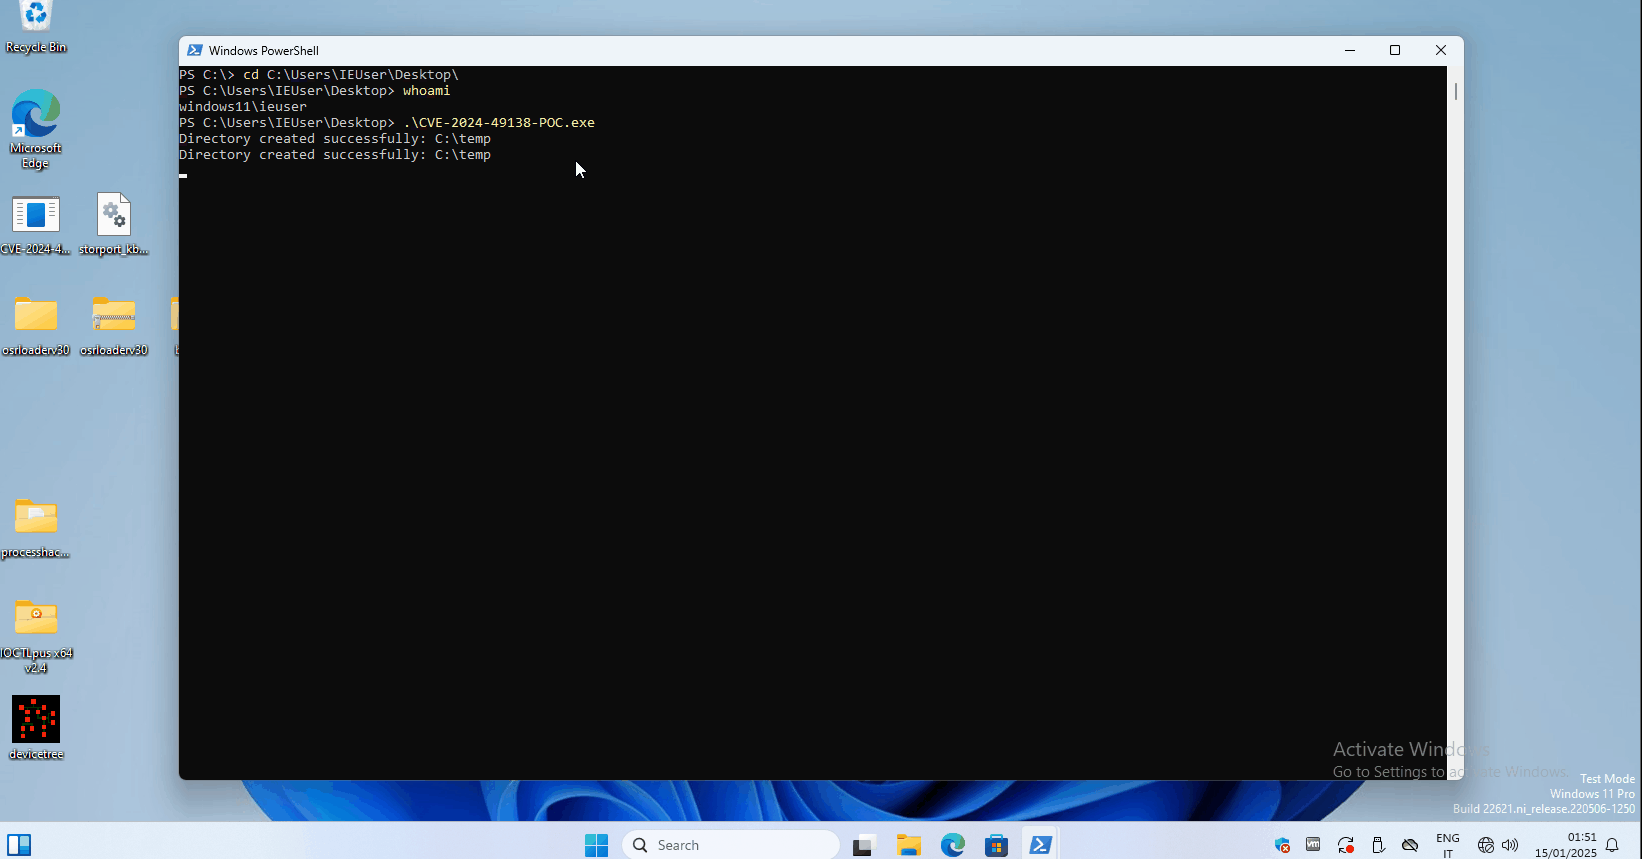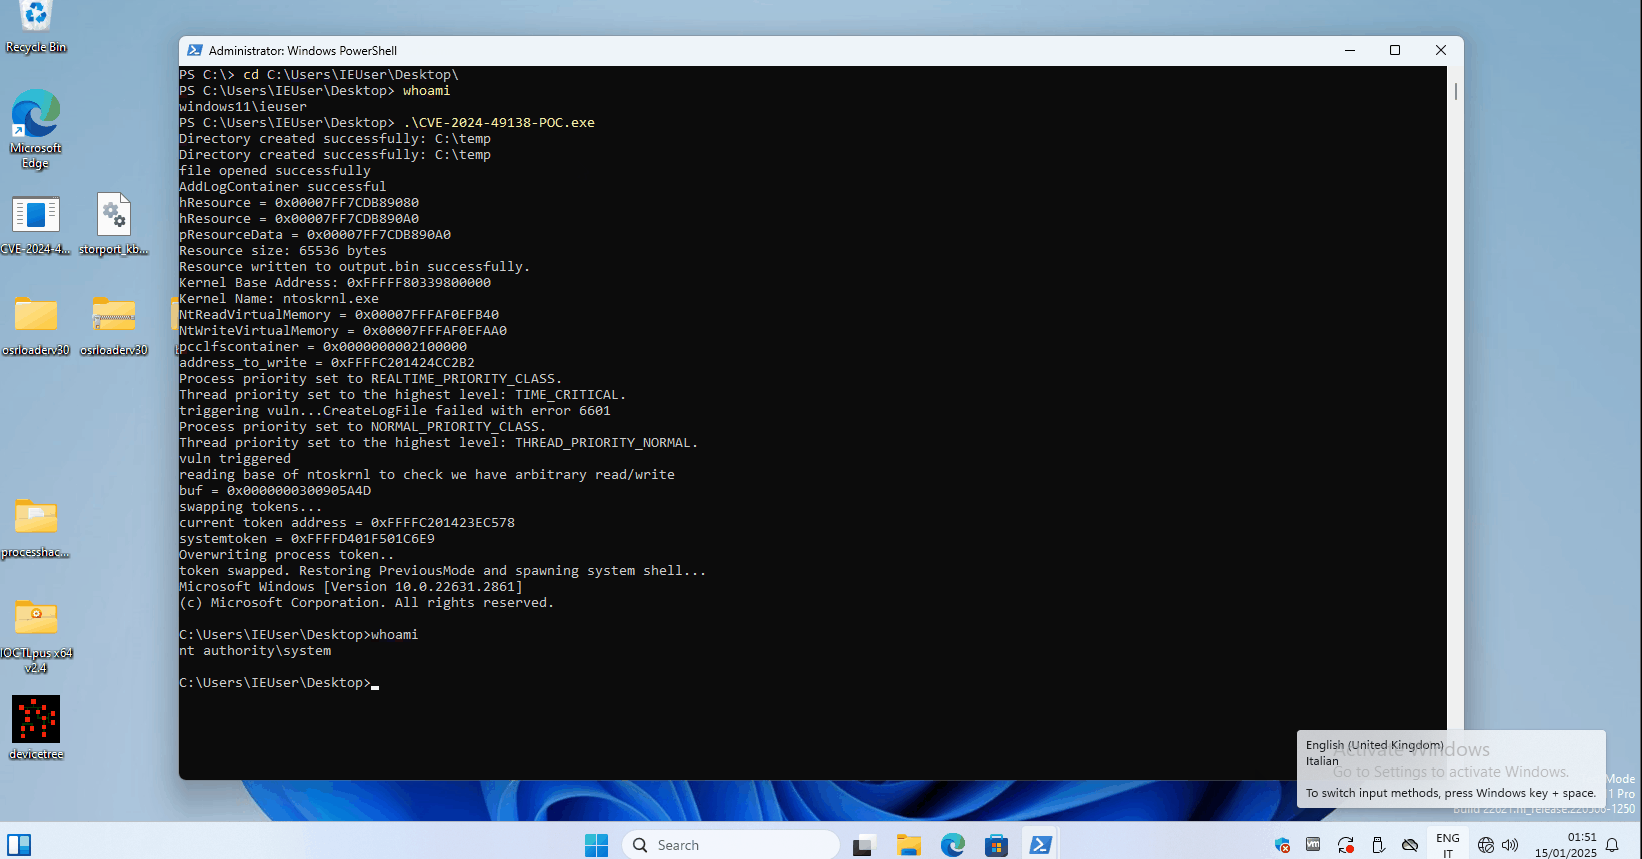
Исследователь под ником MrAle_98 на днях опубликовал демонстрационный эксплойт (proof-of-concept, PoC) для уязвимости CVE-2024-49138. Эта брешь затрагивает драйвер Windows Common Log File System (CLFS) и позволяет атакующим получить права SYSTEM.

CVE-2024-49138, которой дали 7,8 балла по шкале CVSS, представляет собой классическую проблему повышения привилегий в системе.

CLFS — корневой компонент Windows, который используется для логирования системных операций. Сама Microsoft подтвердила факт эксплуатации этой уязвимости в реальных кибератаках.

По словам техногиганта из Редмонда, проблема затрагивает множество версий Windows, однако MrAle_98 тестировал её на Windows 11 23H2. В случае успешной эксплуатации злоумышленники могут получить полный контроль над целевой системой.


MrAle_98 недавно опубликовал на GitHub демонстрационный эксплойт для CVE-2024-49138, так что теперь различные киберпреступники смогут ещё легче пробивать непропатченные компьютеры.

К счастью, Microsoft выпустила патч для CVE-2024-49138 с декабрьскими обновлениями, поэтому всем настоятельно рекомендуется установить апдейты.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru