


Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Специалисты F.A.C.C.T. выявили новую киберугрозу — многофункциональный вредонос под названием FakeTicketer. Этот зловред сочетает в себе функции инфостилера, способного красть данные из браузеров, RAT и дроппера.

Основными целями кампании стали государственные служащие и спортивные функционеры, а главным мотивом злоумышленников выступает шпионаж и сбор данных.

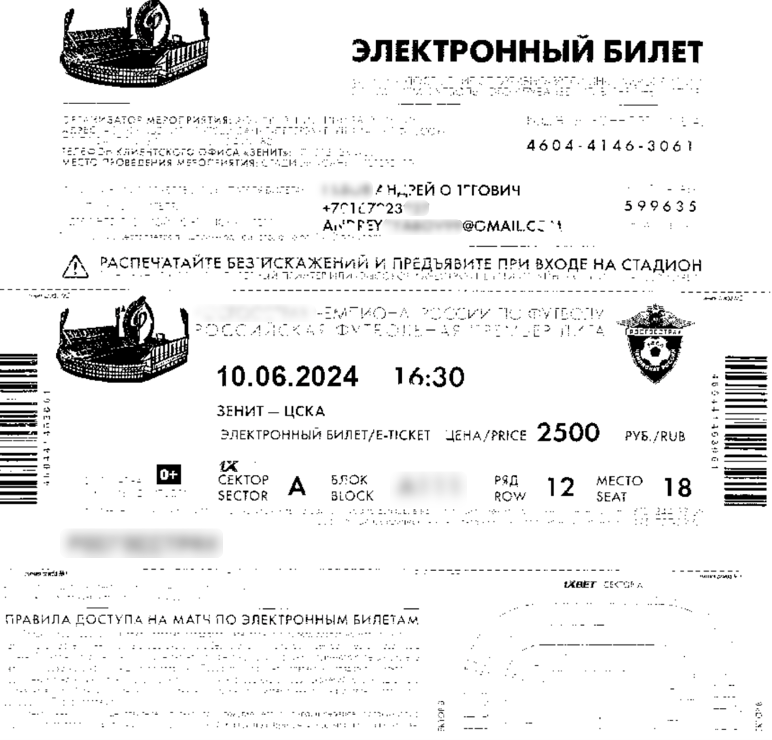
Масштабная вредоносная кибероперация была зафиксирована в июне 2024 года. FakeTicketer получил своё название из-за того, что на начальном этапе злоумышленники использовали в качестве приманки поддельные билеты на матчи Российской футбольной Премьер-лиги. Позже в рассылках стали использоваться билеты на соревнования по гребле на байдарках и каноэ.


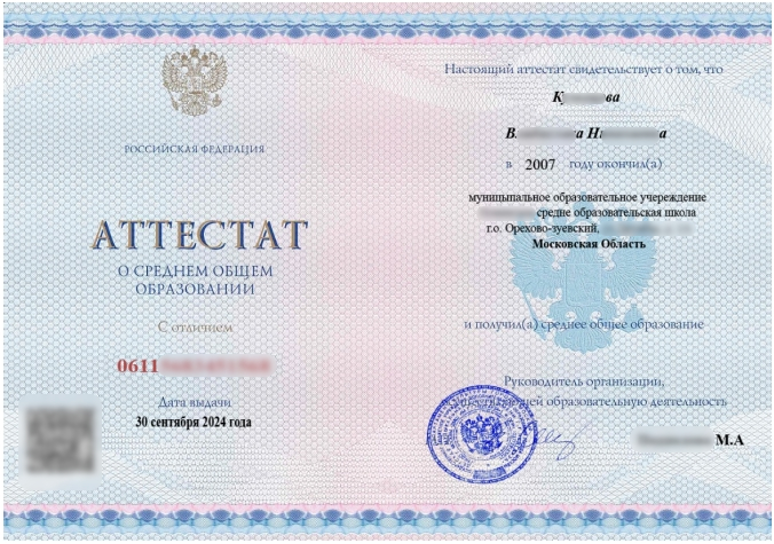
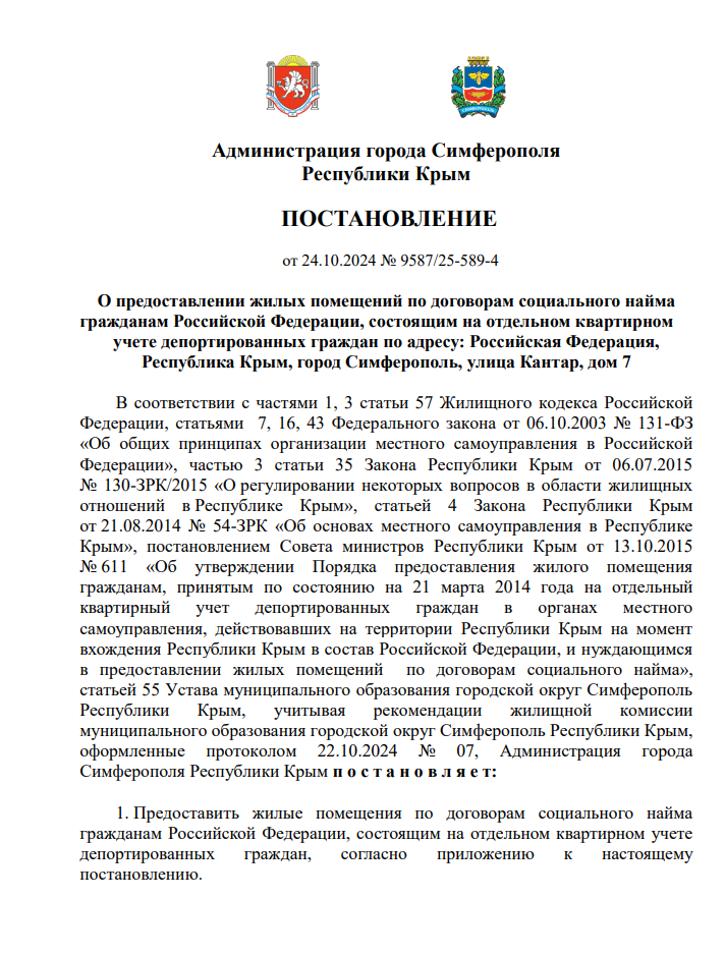
В дальнейшем департамент киберразведки F.A.C.C.T. зафиксировал ещё две атаки с применением FakeTicketer, но с измененной тактикой маскировки. Теперь в качестве приманок использовались поддельные официальные документы. В октябре 2024 года это был скан аттестата о среднем образовании, а в декабре — нормативные акты администрации Симферополя.


Злоумышленники рассылали электронные письма с вложениями в формате архива, название которого совпадало с темой письма. Внутри архива содержался исполняемый файл, название которого соответствовало легенде, созданной для обмана жертвы.

«FakeTicketer представляет собой вредонос собственной разработки, способный скрывать свои действия и обходить некоторые системы обнаружения в ходе атаки. Учитывая функциональные возможности данного софта, мы полагаем, что основная мотивация его разработчиков — шпионаж. На основе обнаруженных декой-файлов можно сделать вывод, что целью атак, среди прочего, являются государственные структуры», — отметил Артем Грищенко, ведущий специалист по анализу вредоносного ПО департамента киберразведки компании F.A.C.C.T. Threat Intelligence.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru