


Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Специалисты F.A.C.C.T. выявили новую киберугрозу — многофункциональный вредонос под названием FakeTicketer. Этот зловред сочетает в себе функции инфостилера, способного красть данные из браузеров, RAT и дроппера.

Основными целями кампании стали государственные служащие и спортивные функционеры, а главным мотивом злоумышленников выступает шпионаж и сбор данных.

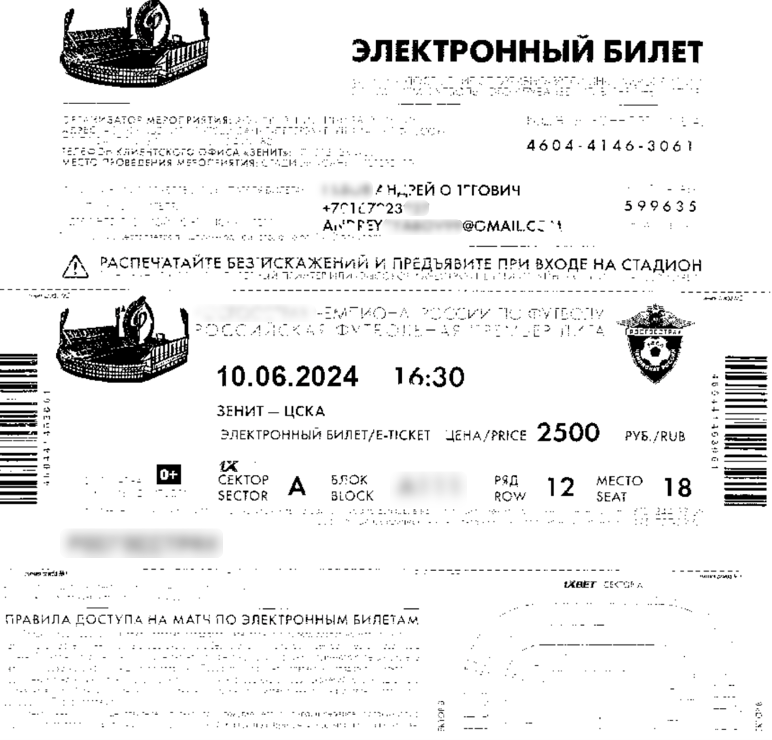
Масштабная вредоносная кибероперация была зафиксирована в июне 2024 года. FakeTicketer получил своё название из-за того, что на начальном этапе злоумышленники использовали в качестве приманки поддельные билеты на матчи Российской футбольной Премьер-лиги. Позже в рассылках стали использоваться билеты на соревнования по гребле на байдарках и каноэ.


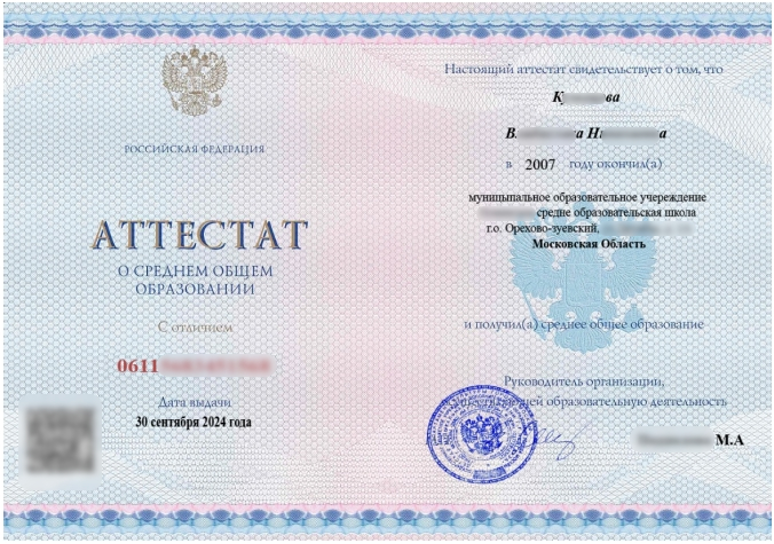
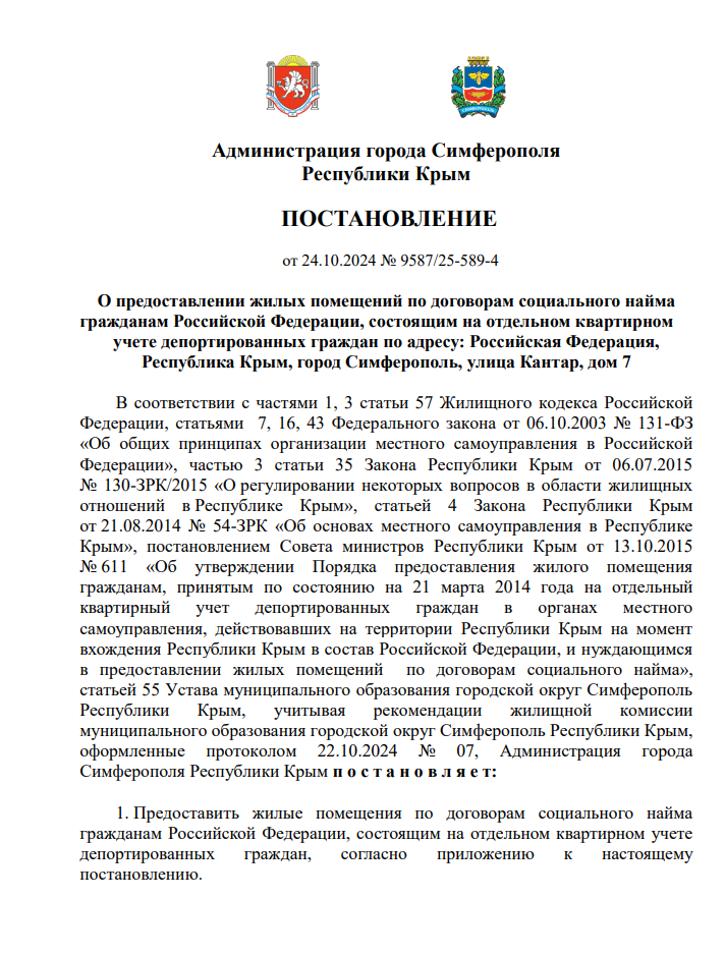
В дальнейшем департамент киберразведки F.A.C.C.T. зафиксировал ещё две атаки с применением FakeTicketer, но с измененной тактикой маскировки. Теперь в качестве приманок использовались поддельные официальные документы. В октябре 2024 года это был скан аттестата о среднем образовании, а в декабре — нормативные акты администрации Симферополя.


Злоумышленники рассылали электронные письма с вложениями в формате архива, название которого совпадало с темой письма. Внутри архива содержался исполняемый файл, название которого соответствовало легенде, созданной для обмана жертвы.

«FakeTicketer представляет собой вредонос собственной разработки, способный скрывать свои действия и обходить некоторые системы обнаружения в ходе атаки. Учитывая функциональные возможности данного софта, мы полагаем, что основная мотивация его разработчиков — шпионаж. На основе обнаруженных декой-файлов можно сделать вывод, что целью атак, среди прочего, являются государственные структуры», — отметил Артем Грищенко, ведущий специалист по анализу вредоносного ПО департамента киберразведки компании F.A.C.C.T. Threat Intelligence.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru