


Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Специалисты F.A.C.C.T. выявили новую киберугрозу — многофункциональный вредонос под названием FakeTicketer. Этот зловред сочетает в себе функции инфостилера, способного красть данные из браузеров, RAT и дроппера.

Основными целями кампании стали государственные служащие и спортивные функционеры, а главным мотивом злоумышленников выступает шпионаж и сбор данных.

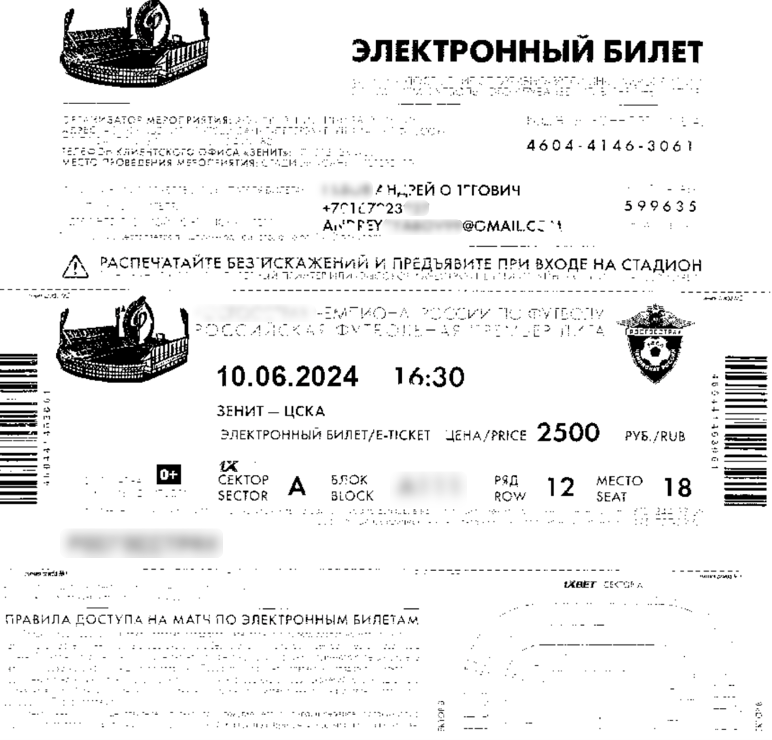
Масштабная вредоносная кибероперация была зафиксирована в июне 2024 года. FakeTicketer получил своё название из-за того, что на начальном этапе злоумышленники использовали в качестве приманки поддельные билеты на матчи Российской футбольной Премьер-лиги. Позже в рассылках стали использоваться билеты на соревнования по гребле на байдарках и каноэ.


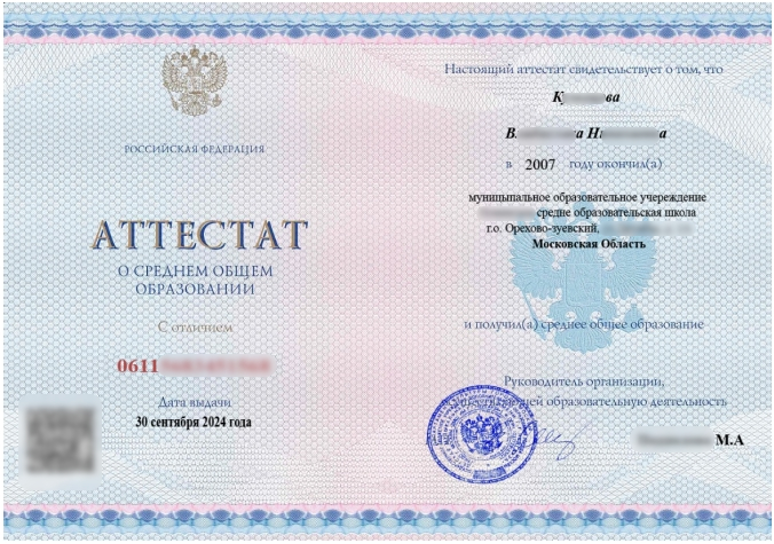
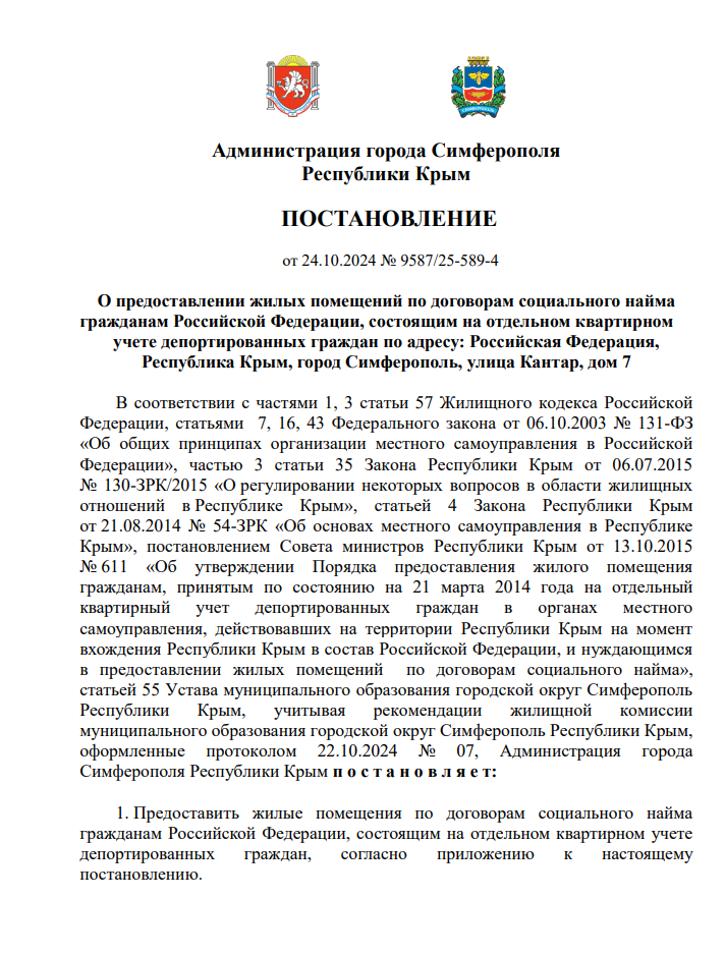
В дальнейшем департамент киберразведки F.A.C.C.T. зафиксировал ещё две атаки с применением FakeTicketer, но с измененной тактикой маскировки. Теперь в качестве приманок использовались поддельные официальные документы. В октябре 2024 года это был скан аттестата о среднем образовании, а в декабре — нормативные акты администрации Симферополя.


Злоумышленники рассылали электронные письма с вложениями в формате архива, название которого совпадало с темой письма. Внутри архива содержался исполняемый файл, название которого соответствовало легенде, созданной для обмана жертвы.

«FakeTicketer представляет собой вредонос собственной разработки, способный скрывать свои действия и обходить некоторые системы обнаружения в ходе атаки. Учитывая функциональные возможности данного софта, мы полагаем, что основная мотивация его разработчиков — шпионаж. На основе обнаруженных декой-файлов можно сделать вывод, что целью атак, среди прочего, являются государственные структуры», — отметил Артем Грищенко, ведущий специалист по анализу вредоносного ПО департамента киберразведки компании F.A.C.C.T. Threat Intelligence.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru