


ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

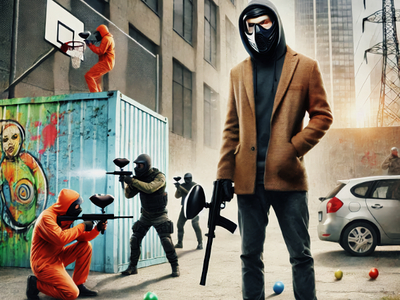
На торговой выставке CES 2025 разработчики из Белграда показали, на что способны охранные видеокамеры, вооруженные ИИ. Система реального времени PaintCam Smart Home Security распознает незваных гостей и встречает их залпом пейнтбольных шариков.

Подобный «торжественный» прием не только отпугнет потенциальных злоумышленников, но и заклеймит их, облегчив задачу правоохранительным органам.

Домашняя система безопасности на основе ИИ использует технологии распознавания лиц (насколько надежных, неизвестно) и движения. Контролировать охраняемое пространство можно удаленно; на случай потери интернет-доступа предусмотрен автономный режим.

На настоящий момент семейство умных устройств PaintCam представлено четырьмя моделями. Три из них (линейка Eve) нацелены на двуногих визитеров, одна, скрытая камера Simba, различает домашних питомцев и диких животных, проникших на охраняемую территорию.

Капсулы, которыми «стреляют» ИИ-камеры, могут содержать не только обычные для пейнтбола красители, но также ультрафиолетовую краску и даже слезоточивый газ на основе капсаицина, разрешенный к применению во многих странах. Для отпугивания животных предусмотрены специальные снаряды, соответствующие виду и размерам «нарушителя».


Общий курс на развитие и внедрение ИИ-технологий породил ряд проблем, притом не только технического характера. В частности, все более очевидной становится тенденция к злоупотреблению новыми возможностями.

Так, ИИ уже активно применяется для автоматизации атак с элементами социальной инженерии, фишинга, подбора паролей, SQL-инъекций, и противостоять таким абьюзам без специнструментов становится все сложнее.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru