


NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

В Cyfirma проанализировали образец NonEuclid, рекламируемого в даркнете как RAT, и выяснили, что Windows-троян не только открывает удаленный доступ к зараженным устройствам, но также умеет шифровать файлы.

Рекламу NonEuclid эксперты обнаружили на подпольном форуме в конце ноября. Поиск схожих объявлений показал, что данного зловреда продвигают в таких сообществах, в том числе русскоязычных, как минимум с октября 2021 года, а также активно обсуждают в Discord и на YouTube.

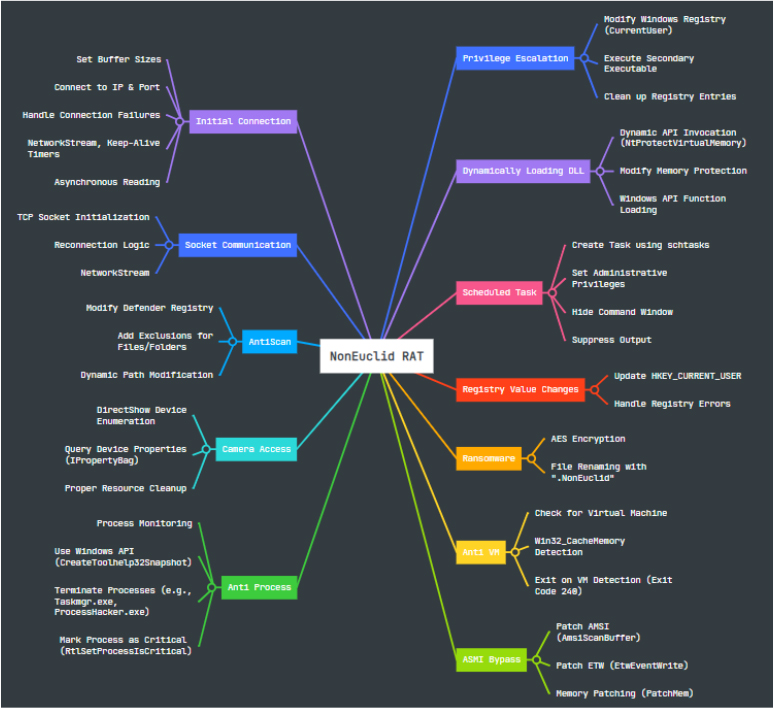
Написанный на C# вредонос вооружен рядом средств защиты от анализа и обнаружения. При запуске он проводит проверки на наличие враждебной среды (ВМ, песочницы) и при наличии таковой немедленно прекращает свое исполнение.

С той же целью троян добавляет свои файлы в исключения Microsoft Defender, а также мониторит запуск процессов (через вызовы Windows API) и прибивает те, которые могут ему помешать — taskmgr.exe, processhacker.exe, procexp.exe и т. п.

Кроме того, NonEuclid умеет обходить Windows-защиту AMSI: отслеживает загрузку модуля amsi.dll и при обнаружении патчит области памяти, связанные с AmsiScanBuffer.

Чтобы обеспечить себе постоянное присутствие, зловред создает запланированные задания и вносит изменения в системный реестр. Он также пытается повысить привилегии посредством выполнения команд и обхода UAC-защиты.

Подключение к C2-серверу осуществляется через TCP-сокет с использованием заданных IP-адреса и порта.

Возможности NonEuclid как шифровальщика ограничены списком расширений, который невелик и включает, в частности, .csv, .txt и .php. Данные шифруются по AES, к именам обработанных файлов добавляется расширение .NonEuclid.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru