


Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

DoubleClickjacking — новая вариация атаки типа clickjacking (манипулирование действиями при щелчках мышью), позволяющая злоумышленникам обманом заставить пользователей разрешить выполнение определённых действий с помощью двойного щелчка мышью.

Clickjacking работает достаточно незатейливо: атакующий создаёт вредоносные веб-страницы, призывающие посетителей кликнуть на скрытых или замаскированных элементах.

При этом легитимная страница подгружается в скрытом теге iframe поверх созданной злоумышленниками страницы. Размещённые кнопки и ссылки должны чётко совпадать для успешной реализации вектора.

Посетитель, попадая на такой ресурс, видит кнопки, предлагающие получить приз или просмотреть определённый контент. При нажатии пользователь на самом деле разрешает действие на странице легитимного сайта.

Таким действием может быть, например, аутентификация через OAuth или MFA-запрос. Разработчики браузеров в последние годы ввели ряд новых функциональных возможностей, затрудняющих проведение атак вида clickjacking, однако злоумышленники тоже не стоят на месте.

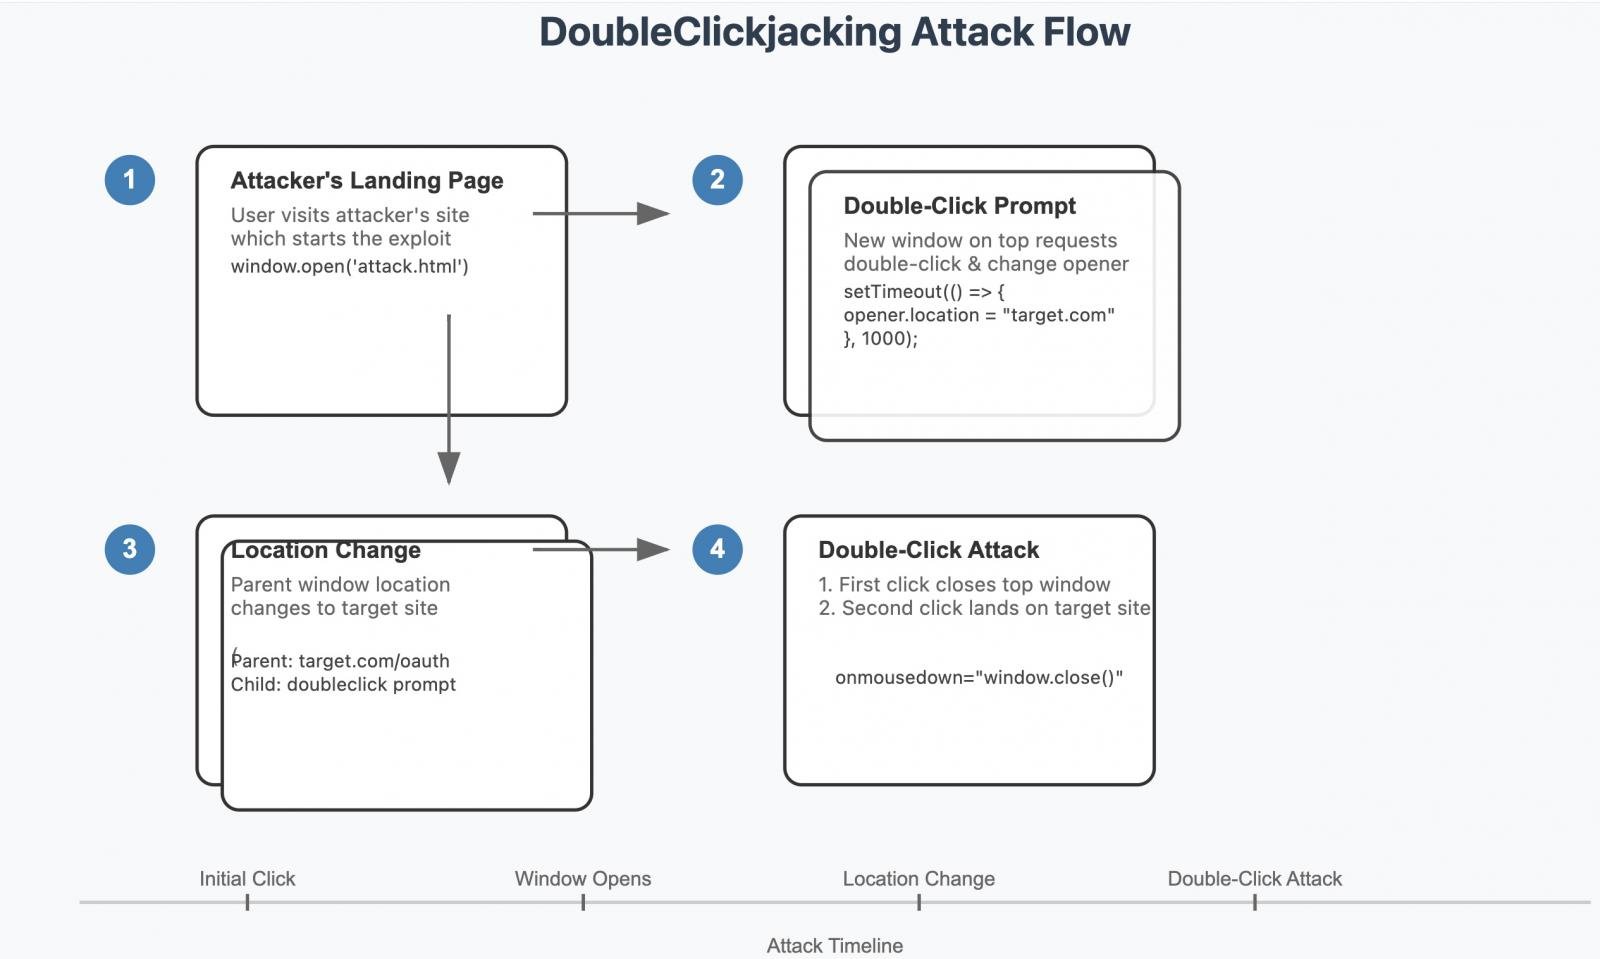
Так появился вектор атаки DoubleClickjacking. Как объяснил специалист по кибербезопасности Паулос Йибело, DoubleClickjacking использует двойные щелчки мышью, чтобы заставить пользователя произвести на странице нужные действия.

В этом случае, помимо основной кнопки вроде «Нажми сюда» или «Посмотреть ролик», страница предложит пройти капчу. Параллельно в фоне JavaScript-код подменит страницу на легитимную, на которой и будут выполняться действия пользователя.

Для отслеживания манипуляций с мышью страница использует событие mousedown (когда кнопка указывающего устройства нажата над элементом). При фиксировании двойного нажатия капча закрывается, а вместо неё появляется кнопка для аутентификации.


По словам Йибело, этот вектор атаки затрагивает практически любой веб-сайт. Эксперт даже выложил на YouTube ролик, демонстрирующий работу DoubleClickjacking:

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru