


Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

DoubleClickjacking — новая вариация атаки типа clickjacking (манипулирование действиями при щелчках мышью), позволяющая злоумышленникам обманом заставить пользователей разрешить выполнение определённых действий с помощью двойного щелчка мышью.

Clickjacking работает достаточно незатейливо: атакующий создаёт вредоносные веб-страницы, призывающие посетителей кликнуть на скрытых или замаскированных элементах.

При этом легитимная страница подгружается в скрытом теге iframe поверх созданной злоумышленниками страницы. Размещённые кнопки и ссылки должны чётко совпадать для успешной реализации вектора.

Посетитель, попадая на такой ресурс, видит кнопки, предлагающие получить приз или просмотреть определённый контент. При нажатии пользователь на самом деле разрешает действие на странице легитимного сайта.

Таким действием может быть, например, аутентификация через OAuth или MFA-запрос. Разработчики браузеров в последние годы ввели ряд новых функциональных возможностей, затрудняющих проведение атак вида clickjacking, однако злоумышленники тоже не стоят на месте.

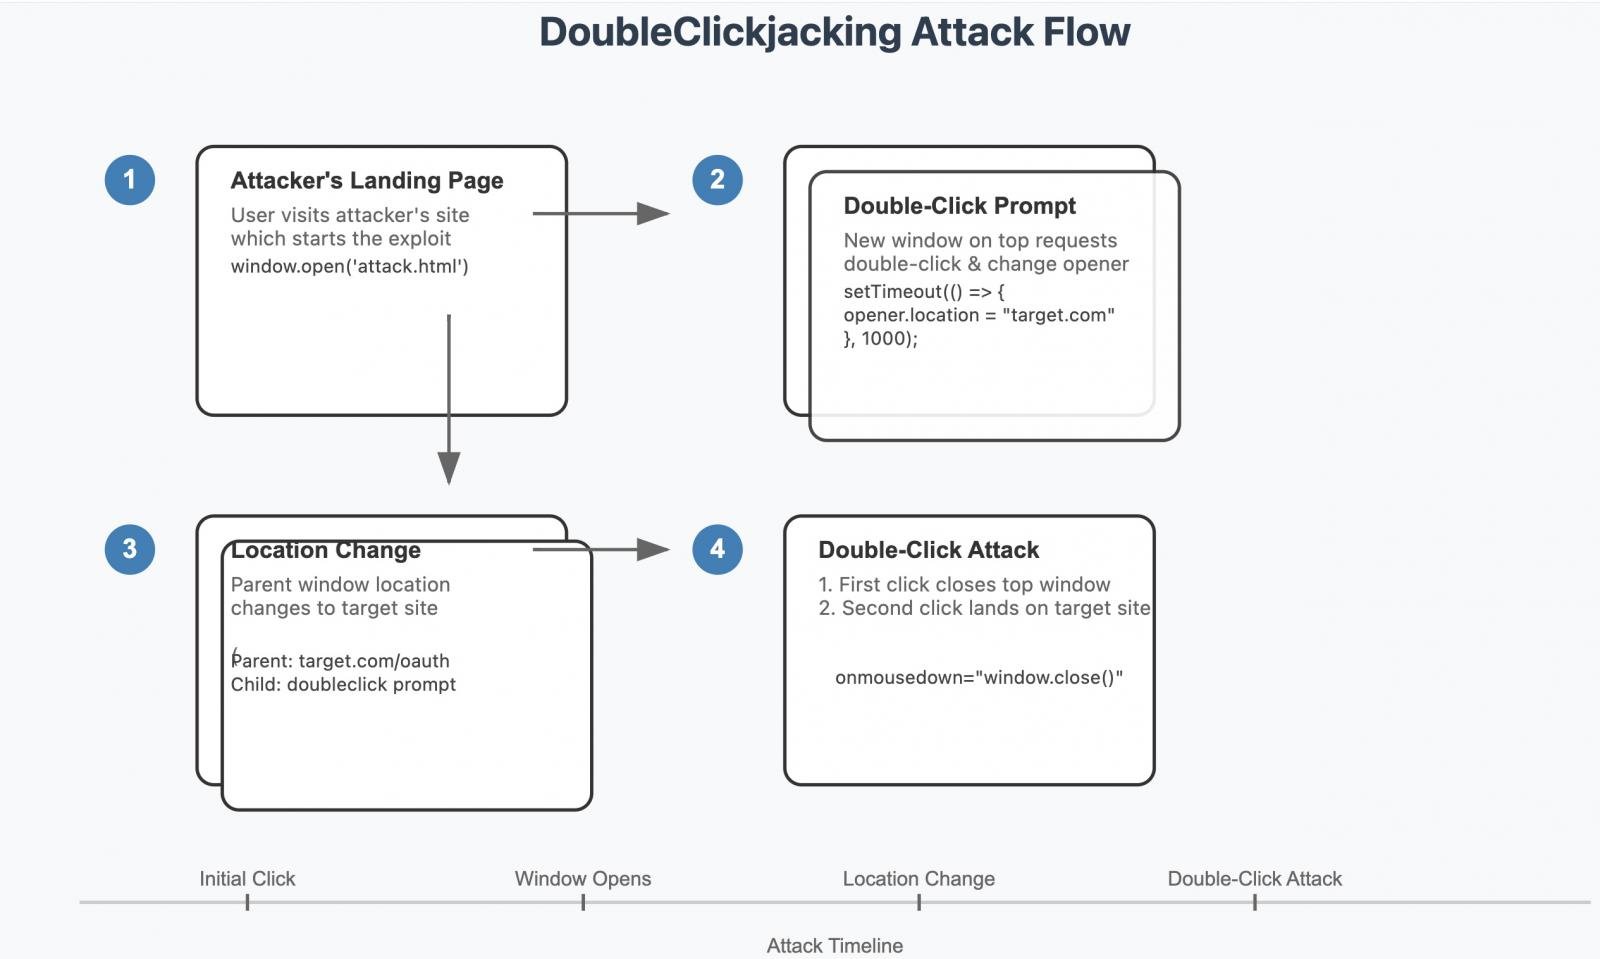
Так появился вектор атаки DoubleClickjacking. Как объяснил специалист по кибербезопасности Паулос Йибело, DoubleClickjacking использует двойные щелчки мышью, чтобы заставить пользователя произвести на странице нужные действия.

В этом случае, помимо основной кнопки вроде «Нажми сюда» или «Посмотреть ролик», страница предложит пройти капчу. Параллельно в фоне JavaScript-код подменит страницу на легитимную, на которой и будут выполняться действия пользователя.

Для отслеживания манипуляций с мышью страница использует событие mousedown (когда кнопка указывающего устройства нажата над элементом). При фиксировании двойного нажатия капча закрывается, а вместо неё появляется кнопка для аутентификации.


По словам Йибело, этот вектор атаки затрагивает практически любой веб-сайт. Эксперт даже выложил на YouTube ролик, демонстрирующий работу DoubleClickjacking:

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru