


WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

ИБ-исследователи убедились, что защитную функцию Windows Defender Application Control (WDAC) можно использовать как инструмент атаки. Разработанный ими метод позволяет с успехом отключить EDR, притом даже в масштабах сети Active Directory.

Злоумышленнику нужно лишь прописать блокировку EDR в политиках WDAC, однако для этого потребуются права администратора. В случае успеха он сможет беспрепятственно развить атаку.


В ходе тестирования PoC возникло одно препятствие: некоторые EDR-системы используют драйверы, заверенные подписью WHQL. Политики WDAC по умолчанию разрешают их загрузку и запуск даже при отключенной службе EDR.

Как оказалось, решить проблему простым запретом WHQL-драйверов нельзя: велик риск, что конечное устройство перестанет стартовать и исчезнет возможность дальнейшего продвижения по сети. Опытным путем решение было найдено — блокировка атрибутов файла.

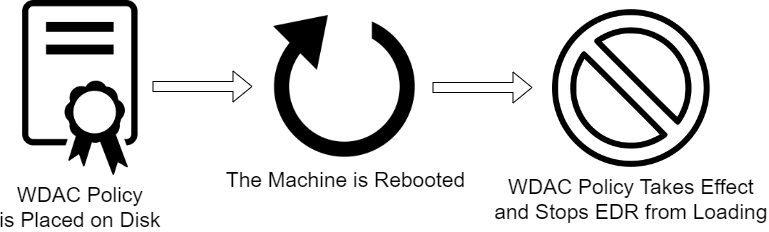
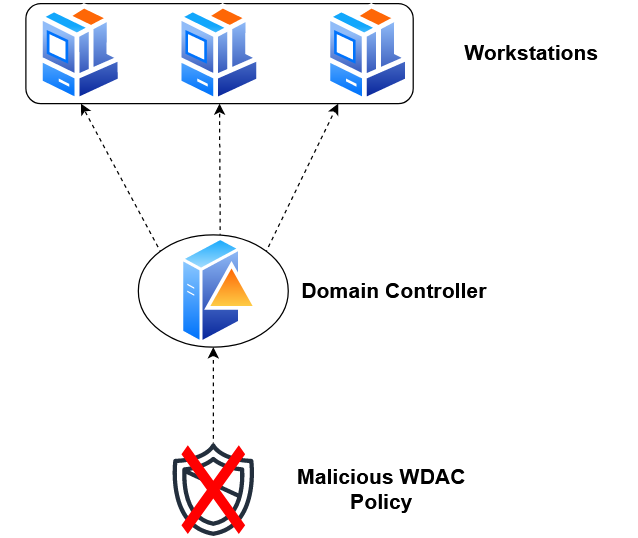
Чтобы оптимизировать процесс, экспериментаторы создали NET-инструмент Krueger, который вносит вредоносную WDAC-политику в папку CodeIntegrity и инициирует перезагрузку. При наличии админ-доступа к домену Active Directory защиту можно отключить на всех конечных точках, используя объекты групповой политики (GPO).


Выявить подобную атаку, по словам исследователей, нелегко, так как она проста и проводится быстро. Организациям рекомендуется использовать GPO при установке WDAC-политик и ограничить доступ к папкам вроде CodeIntegrity, SMB-ресурсам, а также групповым политикам с целью их изменения.

Разработчики Microsoft периодически патчат WDAC и закрывают возможности для злоупотреблений этим инструментом защиты. Остается надеяться, что публикация нового PoC тоже не останется незамеченной.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru