


WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

ИБ-исследователи убедились, что защитную функцию Windows Defender Application Control (WDAC) можно использовать как инструмент атаки. Разработанный ими метод позволяет с успехом отключить EDR, притом даже в масштабах сети Active Directory.

Злоумышленнику нужно лишь прописать блокировку EDR в политиках WDAC, однако для этого потребуются права администратора. В случае успеха он сможет беспрепятственно развить атаку.


В ходе тестирования PoC возникло одно препятствие: некоторые EDR-системы используют драйверы, заверенные подписью WHQL. Политики WDAC по умолчанию разрешают их загрузку и запуск даже при отключенной службе EDR.

Как оказалось, решить проблему простым запретом WHQL-драйверов нельзя: велик риск, что конечное устройство перестанет стартовать и исчезнет возможность дальнейшего продвижения по сети. Опытным путем решение было найдено — блокировка атрибутов файла.

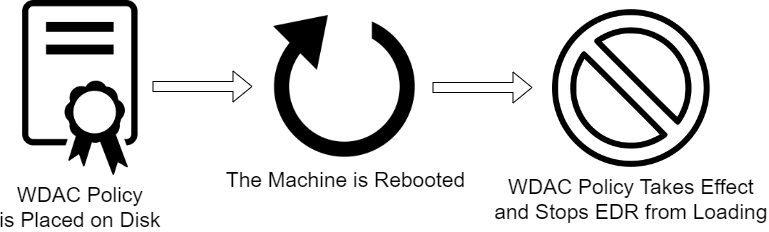
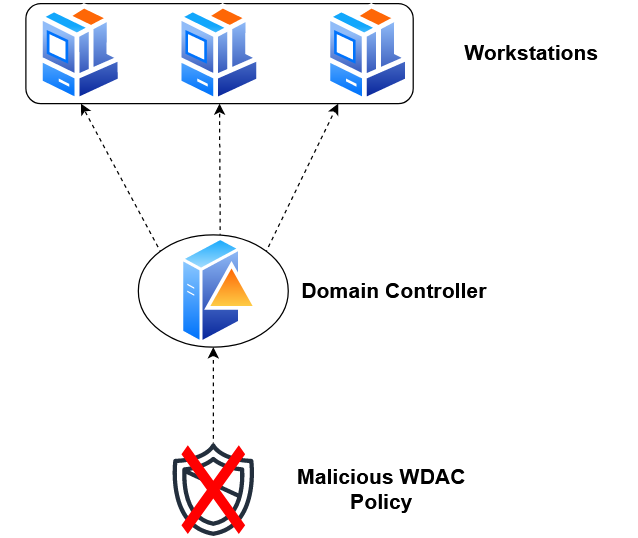
Чтобы оптимизировать процесс, экспериментаторы создали NET-инструмент Krueger, который вносит вредоносную WDAC-политику в папку CodeIntegrity и инициирует перезагрузку. При наличии админ-доступа к домену Active Directory защиту можно отключить на всех конечных точках, используя объекты групповой политики (GPO).


Выявить подобную атаку, по словам исследователей, нелегко, так как она проста и проводится быстро. Организациям рекомендуется использовать GPO при установке WDAC-политик и ограничить доступ к папкам вроде CodeIntegrity, SMB-ресурсам, а также групповым политикам с целью их изменения.

Разработчики Microsoft периодически патчат WDAC и закрывают возможности для злоупотреблений этим инструментом защиты. Остается надеяться, что публикация нового PoC тоже не останется незамеченной.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru