


WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

ИБ-исследователи убедились, что защитную функцию Windows Defender Application Control (WDAC) можно использовать как инструмент атаки. Разработанный ими метод позволяет с успехом отключить EDR, притом даже в масштабах сети Active Directory.

Злоумышленнику нужно лишь прописать блокировку EDR в политиках WDAC, однако для этого потребуются права администратора. В случае успеха он сможет беспрепятственно развить атаку.


В ходе тестирования PoC возникло одно препятствие: некоторые EDR-системы используют драйверы, заверенные подписью WHQL. Политики WDAC по умолчанию разрешают их загрузку и запуск даже при отключенной службе EDR.

Как оказалось, решить проблему простым запретом WHQL-драйверов нельзя: велик риск, что конечное устройство перестанет стартовать и исчезнет возможность дальнейшего продвижения по сети. Опытным путем решение было найдено — блокировка атрибутов файла.

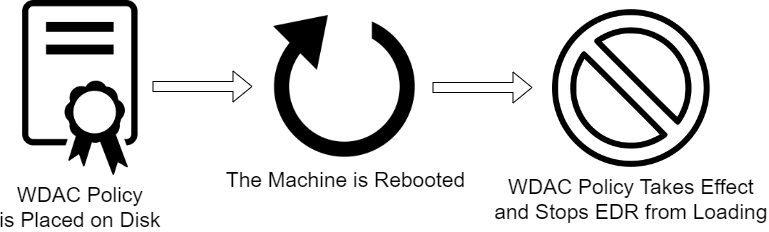
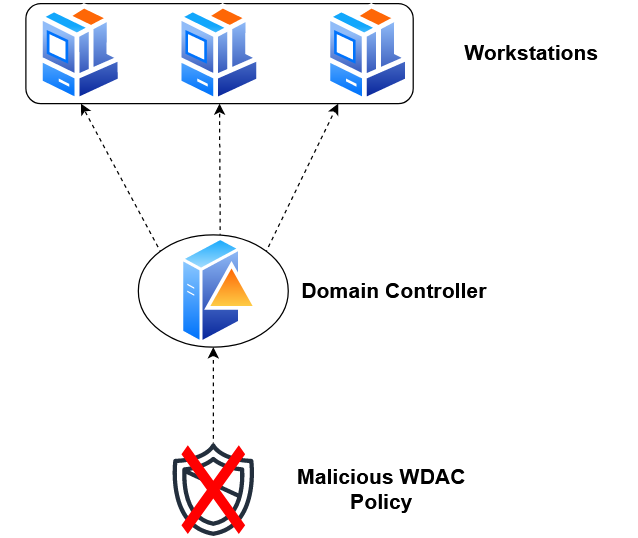
Чтобы оптимизировать процесс, экспериментаторы создали NET-инструмент Krueger, который вносит вредоносную WDAC-политику в папку CodeIntegrity и инициирует перезагрузку. При наличии админ-доступа к домену Active Directory защиту можно отключить на всех конечных точках, используя объекты групповой политики (GPO).


Выявить подобную атаку, по словам исследователей, нелегко, так как она проста и проводится быстро. Организациям рекомендуется использовать GPO при установке WDAC-политик и ограничить доступ к папкам вроде CodeIntegrity, SMB-ресурсам, а также групповым политикам с целью их изменения.

Разработчики Microsoft периодически патчат WDAC и закрывают возможности для злоупотреблений этим инструментом защиты. Остается надеяться, что публикация нового PoC тоже не останется незамеченной.

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru